



Число фишинговых имитаций Ozon за год выросло в 100 раз

Число фишинговых имитаций Ozon за год выросло в 100 раз

Число фишинговых имитаций Ozon за год выросло в 100 раз

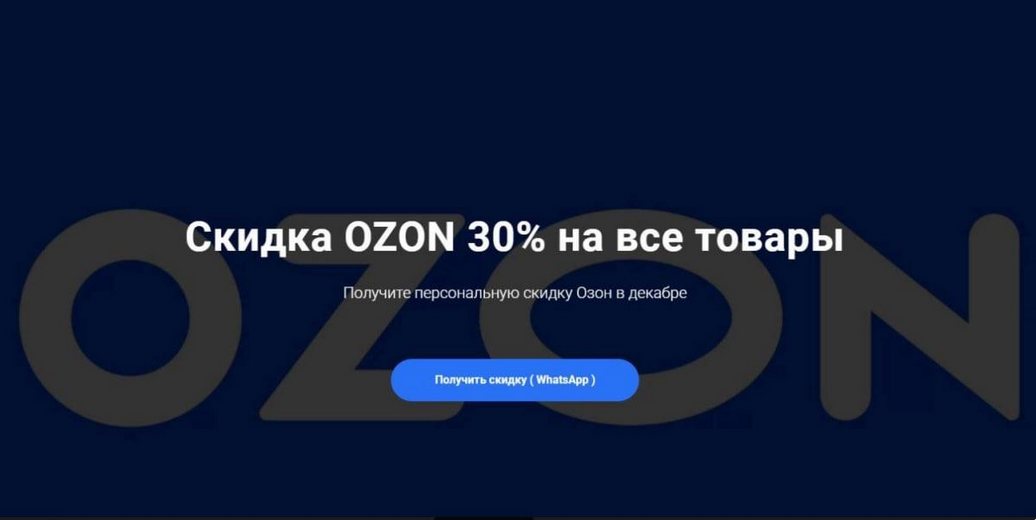
В первом полугодии специалисты F.A.С.С.T. заблокировали 11 493 фишинговых ресурса, использовавших бренд маркетплейса Ozon. Это в 100 раз больше показателя за такой же период в прошлом году.

Треть таких сайтов (около 3500) предлагали к продаже несуществующие товары; в итоге покупатель лишался и денег, и данных банковских карт. Некоторые фейки обещали большую скидку, но для оформления заказа нужно было связаться с «продавцом» через мессенджер и там уже для оплаты пройти по фишинговой ссылке.


Другие мошенники сулили хорошую подработку или трудоустройство. В соцсетях и мессенджерах от имени Ozon проводились опросы и розыгрыши призов — для их получения нужно было оплатить комиссию.

В целом F.A.С.С.T в этом году фиксирует спад активности мошенников. Так, за полгода было заблокировано лишь 498 скам-порталов, тогда как в первой половине 2022 года таких находок было намного больше — 16 967. Число удаленных постов и групп в соцсетях и мессенджерах тоже сократилось, до 161 против 611 в прошлом году.

«Мошенники стремятся использовать сильные бренды, чтобы обмануть пользователей, однако в 2023 году мы видим снижение такой активности, — отметил директор Ozon по ИБ Кирилл Мякишев. — Во многом это стало возможно благодаря новым инструментам борьбы с ними, скоростью блокировки таких ресурсов, а также осведомленности пользователей о базовых правилах цифровой безопасности».

Чтобы обезопасить онлайн-покупки, эксперты советуют придерживаться нехитрых правил:

  • не переходить по ссылкам от незнакомцев в мессенджерах и почте; информацию о распродажах и розыгрышах всегда следует уточнять на официальном сайте заявленной компании;
  • не забывать о бдительности при поиске работы с высоким доходом, слишком щедрые предложения обычно исходят от мошенников;
  • всегда проверять адрес сайта и его возраст, прежде чем ввести данные банковской карты, а лучше производить оплату через официальное приложение магазина;
  • не передавать свои персональные данные незнакомым людям, даже если они представляются специалистом службы поддержки или продавцом маркетплейса;
  • все сомнения разрешать обращением в службу поддержки маркетплейса, в чате приложения или на сайте.
Подпишитесь на новости

Код Безопасности выпустит Secret Net EDR, систему обнаружения кибератак

Пароля для входа в корпоративную сеть мало, сам компьютер тоже должен пройти проверку. «Код Безопасности» выводит на рынок Secret Net EDR 1.3 — систему обнаружения атак и реагирования на инциденты на рабочих станциях и серверах. Главная особенность продукта — рейтинг доверия устройства.

По результатам сигнатурного анализа, YARA-сканирования и поиска скрытых объектов компьютер получает один из трёх статусов: «Доверенный», «Приемлемый» или «Недоверенный».

Изменения записываются в операционный журнал, а рейтинг можно использовать при принятии решений о доступе к корпоративным ресурсам.

Практический сценарий уже предусмотрен: Secret Net EDR работает совместно с «Континент ZTN Клиент». При удалённом подключении сервер доступа может запросить комплексную проверку компьютера у EDR-агента.

По её результатам пользователю разрешают подключение или блокируют его. Логика простая: правильный пароль ещё не делает заражённый ноутбук желанным гостем.

Кроме рейтинга, версия 1.3 предлагает поиск руткитов, YARA-сканирование файловой системы, контроль безопасной конфигурации и сигнатурный анализ сетевого трафика. Для обнаруженных аномалий и вредоносных действий можно настроить автоматические реакции.

Следующий этап — расширение поведенческого анализа и корреляции событий. В версии 1.4 разработчик планирует добавить локальный коррелятор, расширенный поиск для расследований и углубить интеграцию с удалённым доступом.

Релиз 1.4 намечен на первый квартал 2027 года. Получение сертификата ФСТЭК России также входит в планы этой версии.

RSS: Новости на портале Anti-Malware.ru