



Вредоносные npm-пакеты пытаются выкрасть исходный код разработчиков

Вредоносные npm-пакеты пытаются выкрасть исходный код разработчиков

Вредоносные npm-пакеты пытаются выкрасть исходный код разработчиков

Неизвестные киберпреступники используют вредоносные npm-пакеты для атак на разработчиков. Задача злоумышленников — вытащить исходный код и файлы конфигурации с компьютеров жертв.

На новую угрозу в репозитории проектов с открытым кодом обратили внимание специалисты Checkmarx. В отчёте исследователи пишут:

«Киберпреступник или группа киберпреступников, стоящая за этой кампанией, в 2021 году была связана с другой вредоносной активностью. С тех пор злоумышленники регулярно выкладывают злонамеренные пакеты».

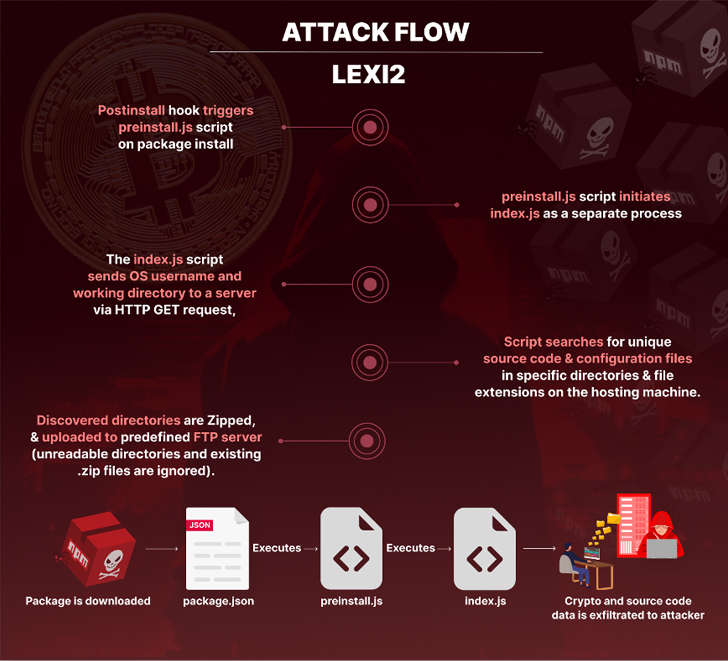
Причём эти пакеты сконфигурированы таким образом, что они запускаются сразу после установки с помощью хука «postinstall», прописанного в файле package.json. Далее запускается preinstall.js, который сбрасывает index.js, а последний уже собирает метаданные системы, исходный код и различные «секреты» из определённых директорий.


Основная фаза атаки отмечается созданием ZIP-файла с собранной информацией и передачей этого архива на FTP-сервер.

У всех вредоносных пакетов есть одна общая черта: в файле package.json в качестве автора указан «lexi2». Именно эта особенность позволила Checkmarx связать текущую кампанию с активностью 2021 года.

У экспертов есть подозрение, что конечная цель киберпреступников — кража цифровой валюты. Среди имён пакетов есть, например, binarium-client, binarium-crm и rocketrefer.

Подпишитесь на новости

Банковскую тайну разрешили отдавать на аутсорс без согласия клиента

Ваши банковские данные смогут обрабатывать за пределами банка, причём отдельно спрашивать разрешения не потребуется. Госдума приняла во втором и третьем чтениях законопроект о передаче такой информации ИТ-подрядчикам и облачным провайдерам.

Речь в том числе о банковской тайне и персональных данных клиентов, сообщает РБК.

Раздать сведения первому встречному дата-центру документ не разрешает. Для банков предусмотрены ограничения: обработчиками смогут стать аккредитованные ИТ-компании и банки с универсальной лицензией, отвечающие требованиям российского контроля. Серверы должны находиться в России.

О привлечении подрядчика финансовая организация обязана заранее уведомить ЦБ. Самому исполнителю потребуется аудит организации с лицензией ФСТЭК и (или) ФСБ России. За защиту полученных сведений и их разглашение предусмотрена ответственность.

Отдельный порядок прописан для российских банков под контролем зарубежных: передавать обработку иностранному банку можно будет при согласовании с ЦБ, ФСБ и Росфинмониторингом и соблюдении дополнительных условий.

Главное для клиента: согласие на такую обработку законопроект не требует. Банковская тайна останется тайной, просто работать с ней смогут дополнительные участники.

RSS: Новости на портале Anti-Malware.ru