



Автором Android-троянов CypherRAT и CraxsRAT оказался сирийский хакер EVLF

Автором Android-троянов CypherRAT и CraxsRAT оказался сирийский хакер EVLF

Автором Android-троянов CypherRAT и CraxsRAT оказался сирийский хакер EVLF

Сирийский киберпреступник под ником EVLF, судя по всему, стоит за разработкой семейств вредоносных программ CypherRAT и CraxsRAT, предназначенных для атак на пользователей Android.

Согласно опубликованному на днях отчёту компании Cyfirma, CypherRAT и CraxsRAT представляют собой трояны, открывающие оператору удалённый доступ к мобильному устройству жертвы.

«Помимо прочего, эти вредоносы позволяют атакующему контролировать камеру смартфона, отслеживать геолокацию пользователя и подслушивать с помощью микрофона», — объясняют специалисты.

Автор CypherRAT и CraxsRAT предлагает их другим киберпреступникам по модели malware-as-a-service (MaaS). Около ста злоумышленников, по данным исследователей, прибрели пожизненную лицензию на использование троянов за последние три года.

Сирийский хакер EVLF, которого нарекли создателем этих троянов, управляет онлайн-магазином, где с сентября 2022 можно купить оба зловреда.

CraxsRAT, например, разработан таким образом, чтобы оператор мог контролировать заражённое мобильное устройство через Windows-компьютер. При этом автор постоянно дорабатывает троян с учётом пожеланий клиентов.

Специальный билдер помогает кастомизировать и обфусцировать пейлоад, выбрать иконку, имя приложения и функциональность. Есть даже возможность задать отдельные разрешения, которые вредонос будет запрашивать в ОС.

Специалисты Cyfirma назвали CraxsRAT одним из самых опасных троянов для удалённого доступа. Например, у него есть функция «Super Mod», которая серьёзно затрудняет удаление злонамеренного софта с девайса.

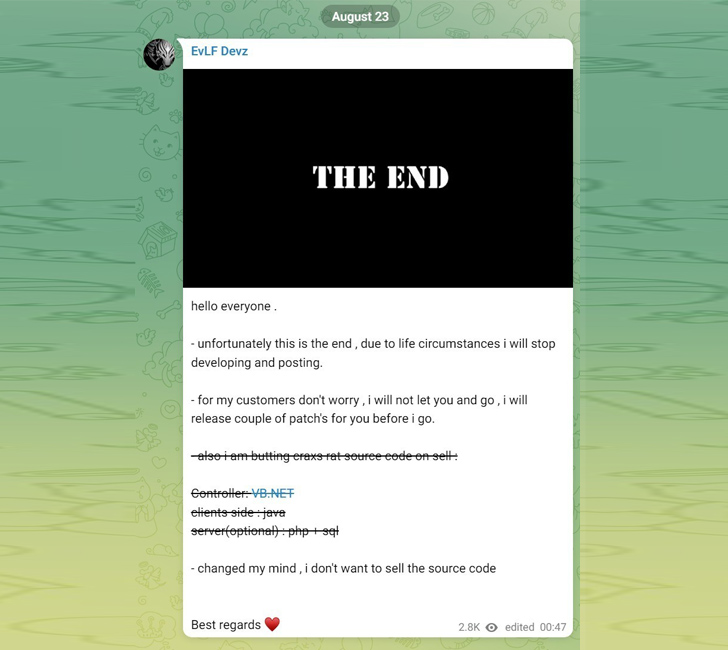
EVLF, как известно, ведёт телеграм-канал «EvLF Devz», дата создания которого — 17 февраля 2022 года. На момент написания материала на канал подписаны 10 678 человек. Однако сегодня EVLF запостил сообщение, в котором сообщил о прекращении своей деятельности.

Подпишитесь на новости

Claude работает со сбоями: Anthropic сообщила о проблемах с claude.ai

13 ноября пользователи Claude от Anthropic жалуются на сбои в работе сервиса. На странице статуса Claude у чат-бота claude.ai и ИИ-ассистента Claude Cowork указано снижение производительности. Claude Code, Claude API и консоль для разработчиков работают в обычном режиме.

Состояние сервисов Anthropic публикует на странице статуса Claude.

Отдельного сообщения об инциденте на 13 ноября компания пока не опубликовала, причину сбоя тоже не назвала.

Downdetector показывает пик около 12:00 по Москве.



Накануне у Claude перестал нормально работать коннектор Microsoft 365, через который чат-бот получает доступ к почте, календарю, SharePoint и чатам Teams. Anthropic начала разбираться с ошибками 12 ноября в 20:52 по московскому времени.

Позже корпорация сообщила, что проблема на стороне внешнего поставщика: большинство запросов к почте, календарю и поиску завершались ошибкой, а у части пользователей не открывалась надстройка Claude для Outlook.

В 1:23 мск 13 ноября Anthropic уточнила, что причина в сбое самой Microsoft 365, и большинство запросов по-прежнему не проходят.

Сбой Microsoft 365 начался вечером 12 ноября. Компания объяснила его тем, что часть серверов неожиданно стала недоступна, а нагрузка легла на оставшиеся.

RSS: Новости на портале Anti-Malware.ru