



Автором Android-троянов CypherRAT и CraxsRAT оказался сирийский хакер EVLF

Автором Android-троянов CypherRAT и CraxsRAT оказался сирийский хакер EVLF

Автором Android-троянов CypherRAT и CraxsRAT оказался сирийский хакер EVLF

Сирийский киберпреступник под ником EVLF, судя по всему, стоит за разработкой семейств вредоносных программ CypherRAT и CraxsRAT, предназначенных для атак на пользователей Android.

Согласно опубликованному на днях отчёту компании Cyfirma, CypherRAT и CraxsRAT представляют собой трояны, открывающие оператору удалённый доступ к мобильному устройству жертвы.

«Помимо прочего, эти вредоносы позволяют атакующему контролировать камеру смартфона, отслеживать геолокацию пользователя и подслушивать с помощью микрофона», — объясняют специалисты.

Автор CypherRAT и CraxsRAT предлагает их другим киберпреступникам по модели malware-as-a-service (MaaS). Около ста злоумышленников, по данным исследователей, прибрели пожизненную лицензию на использование троянов за последние три года.

Сирийский хакер EVLF, которого нарекли создателем этих троянов, управляет онлайн-магазином, где с сентября 2022 можно купить оба зловреда.

CraxsRAT, например, разработан таким образом, чтобы оператор мог контролировать заражённое мобильное устройство через Windows-компьютер. При этом автор постоянно дорабатывает троян с учётом пожеланий клиентов.

Специальный билдер помогает кастомизировать и обфусцировать пейлоад, выбрать иконку, имя приложения и функциональность. Есть даже возможность задать отдельные разрешения, которые вредонос будет запрашивать в ОС.

Специалисты Cyfirma назвали CraxsRAT одним из самых опасных троянов для удалённого доступа. Например, у него есть функция «Super Mod», которая серьёзно затрудняет удаление злонамеренного софта с девайса.

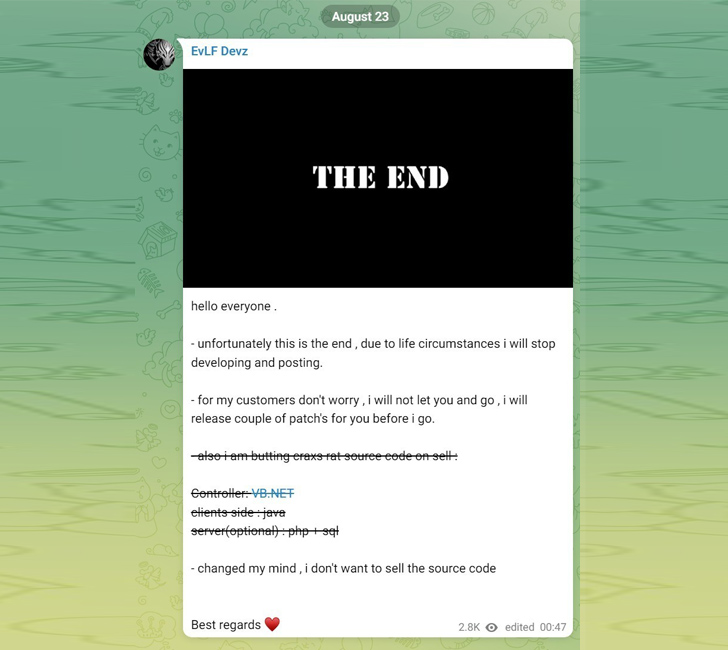
EVLF, как известно, ведёт телеграм-канал «EvLF Devz», дата создания которого — 17 февраля 2022 года. На момент написания материала на канал подписаны 10 678 человек. Однако сегодня EVLF запостил сообщение, в котором сообщил о прекращении своей деятельности.

Подпишитесь на новости

Мошенники предлагают скачать GTA 6 до релиза и крадут данные россиян

Мошенники рассылают россиянам предложения установить шестую часть Grand Theft Auto раньше официального выхода, который назначен на 19 ноября. Вместо игры жертва получает вредоносный файл или фишинговую ссылку. Злоумышленники охотятся за сохраненными в браузере паролями, данными банковских карт и криптокошельков.

Об этом РИА Новости рассказал эксперт по информационной безопасности компании «Стахановец» Алексей Миронов.

По его словам, спрос на неофициальные сборки подогревают слухи о скором выходе игры на компьютере. При этом Rockstar Games выпускает GTA 6 только на PlayStation 5 и Xbox Series X|S, а версию для компьютеров компания пока даже не анонсировала.

Миронов предупреждает, что вредоносная программа может запускаться как обычная игра, чтобы жертва ничего не заподозрила. Хуже всего, если на компьютер попадет шифровальщик; он зашифрует личные файлы, после чего мошенники потребуют выкуп.

«Восстановление без резервной копии часто невозможно», — считает эксперт.

Миронов советует не верить сообщениям о ранних ПК-версиях GTA и не скачивать игру из неофициальных источников. На игровых и платежных аккаунтах стоит включить двухфакторную аутентификацию, а перед вводом данных карты проверять адрес сайта. Резервные копии важных файлов эксперт рекомендует хранить на отдельном носителе.

RSS: Новости на портале Anti-Malware.ru