



Windows 11 теперь позволит сисадминам контролировать опциональные апдейты

Windows 11 теперь позволит сисадминам контролировать опциональные апдейты

Windows 11 теперь позволит сисадминам контролировать опциональные апдейты

Microsoft выкатила новую политику Windows 11, которая позволит системным администраторам контролировать способ установки предварительных обновлений (не связанных с патчами) на корпоративные устройства.

Фактически админы получат дополнительные инструменты, которые помогут управлять развёртыванием новых функций и фиксов Windows 11 до того, как выйдет полноценный апдейт в рамках Patch Tuesday.

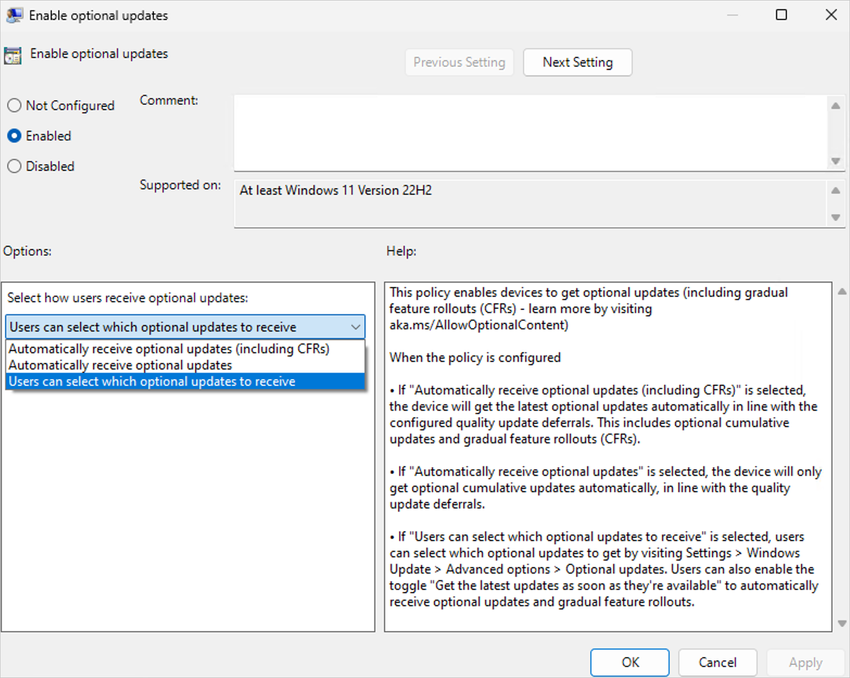
Для работы нововведения потребуется как минимум версия Windows 11 22H2. Сисадмины смогут сконфигурировать доступ к опциональным обновлениям внутри организации.

После установки пользователи могут выбрать либо автоматическую инсталляцию (может включать Controlled Feature Rollouts (CFRs)), либо устанавливать выходящие апдейты вручную.

На компьютерах с настроенной новой политикой пользователи могут выбрать из следующих вариантов:

  • Автоматически получать актуальные опциональные обновления.
  • Автоматически устанавливать исключительно накопительные апдейты.
  • Выбирать отдельные обновления для инсталляции в настройках Windows Update.


«Само собой, пользователи смогут при желании не устанавливать никаких обновлений до их основного релиза во второй вторник каждого месяца», — подчеркнул Антон Фонтанов из Microsoft.

Подпишитесь на новости

Mac грелся до 112 градусов: Claude Code обнаружил незваного майнера

Разработчик попросил Claude Code помочь с приложением для мониторинга температуры Mac, а получил неожиданный диагноз: компьютер занят добычей криптовалюты. Агент заметил процесс XMRig с загрузкой около 1175% CPU — примерно на двенадцать ядер.

О находке пользователь UntilHEX рассказал на Reddit. Согласно описанию, подозрительно высокие показания датчиков и стали поводом разобраться, что происходит с компьютером.

Claude Code сообщил о пике температуры CPU до 112 °C и связал его с продолжительной нагрузкой от майнера. Показатель 1175% здесь не опечатка: при учёте нескольких ядер суммарная загрузка процесса может превышать 100%.


Агент также обнаружил механизм автозапуска. При этом самовольно удалять файлы не стал: предложил остановить майнер, отключить его запуск и переместить связанные файлы в карантин.

В комментариях разработчик сообщил, что поручил Claude очистку. Один файл пришлось удалить вручную из-за проблемы с доступом. После этого владелец запустил проверку Malwarebytes.

Как именно майнер попал на Mac, история не объясняет.

RSS: Новости на портале Anti-Malware.ru