



Windows 11 теперь позволит сисадминам контролировать опциональные апдейты

Windows 11 теперь позволит сисадминам контролировать опциональные апдейты

Windows 11 теперь позволит сисадминам контролировать опциональные апдейты

Microsoft выкатила новую политику Windows 11, которая позволит системным администраторам контролировать способ установки предварительных обновлений (не связанных с патчами) на корпоративные устройства.

Фактически админы получат дополнительные инструменты, которые помогут управлять развёртыванием новых функций и фиксов Windows 11 до того, как выйдет полноценный апдейт в рамках Patch Tuesday.

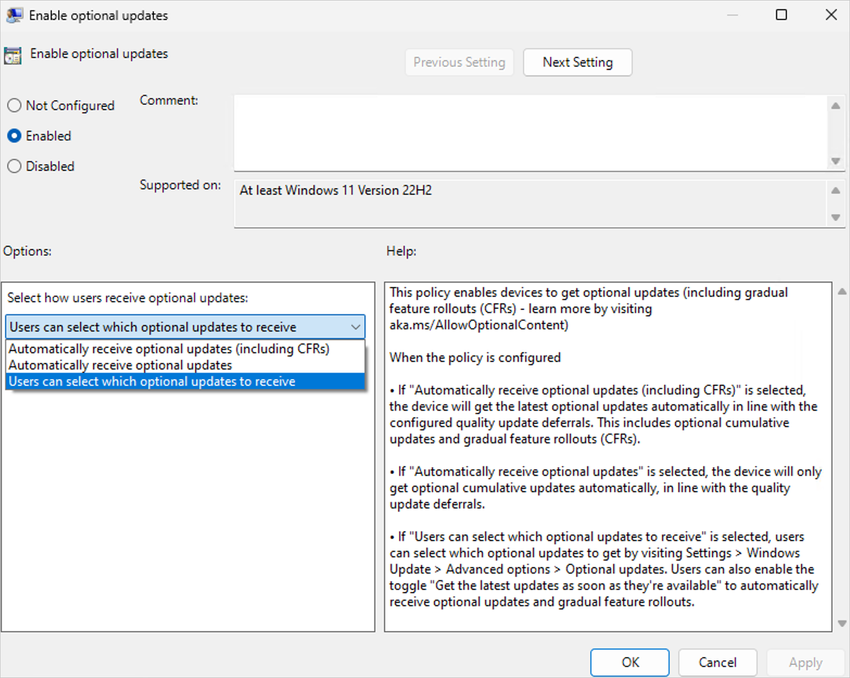
Для работы нововведения потребуется как минимум версия Windows 11 22H2. Сисадмины смогут сконфигурировать доступ к опциональным обновлениям внутри организации.

После установки пользователи могут выбрать либо автоматическую инсталляцию (может включать Controlled Feature Rollouts (CFRs)), либо устанавливать выходящие апдейты вручную.

На компьютерах с настроенной новой политикой пользователи могут выбрать из следующих вариантов:

  • Автоматически получать актуальные опциональные обновления.
  • Автоматически устанавливать исключительно накопительные апдейты.
  • Выбирать отдельные обновления для инсталляции в настройках Windows Update.


«Само собой, пользователи смогут при желании не устанавливать никаких обновлений до их основного релиза во второй вторник каждого месяца», — подчеркнул Антон Фонтанов из Microsoft.

Подпишитесь на новости

Нашли флешку? Не спешите совать её в компьютер, можете запустить вредонос

Чужая флешка может устроить неприятности ещё до того, как вы откроете первый файл. Более того, внутри корпуса может вообще не оказаться привычного накопителя: под него маскируют устройства, которые при подключении представляются компьютеру клавиатурой и начинают вводить команды.

Как пишет How-To Geek, для такой атаки не нужно запускать подозрительный документ. Иногда достаточно собственноручно воткнуть находку в USB-порт.

Дальше устройство отправляет нажатия клавиш, будто за компьютером сидит сам пользователь. Злоумышленник может использовать это, чтобы попытаться установить вредоносную программу или добраться до данных.


Автор материала Дэвид Бак советует не подключать USB-устройства, найденные на улице или полученные от незнакомцев. И благородный порыв найти хозяина здесь тоже плохой помощник: ради этого придётся сделать именно то, чего делать не стоит.

Главный подвох — привычка доверять знакомому корпусу. Мы привыкли искать опасность в файлах, но USB-устройство может атаковать совсем другим способом.

RSS: Новости на портале Anti-Malware.ru