



В Microsoft Excel добавят Python для создания сложных формул

В Microsoft Excel добавят Python для создания сложных формул

В Microsoft Excel добавят Python для создания сложных формул

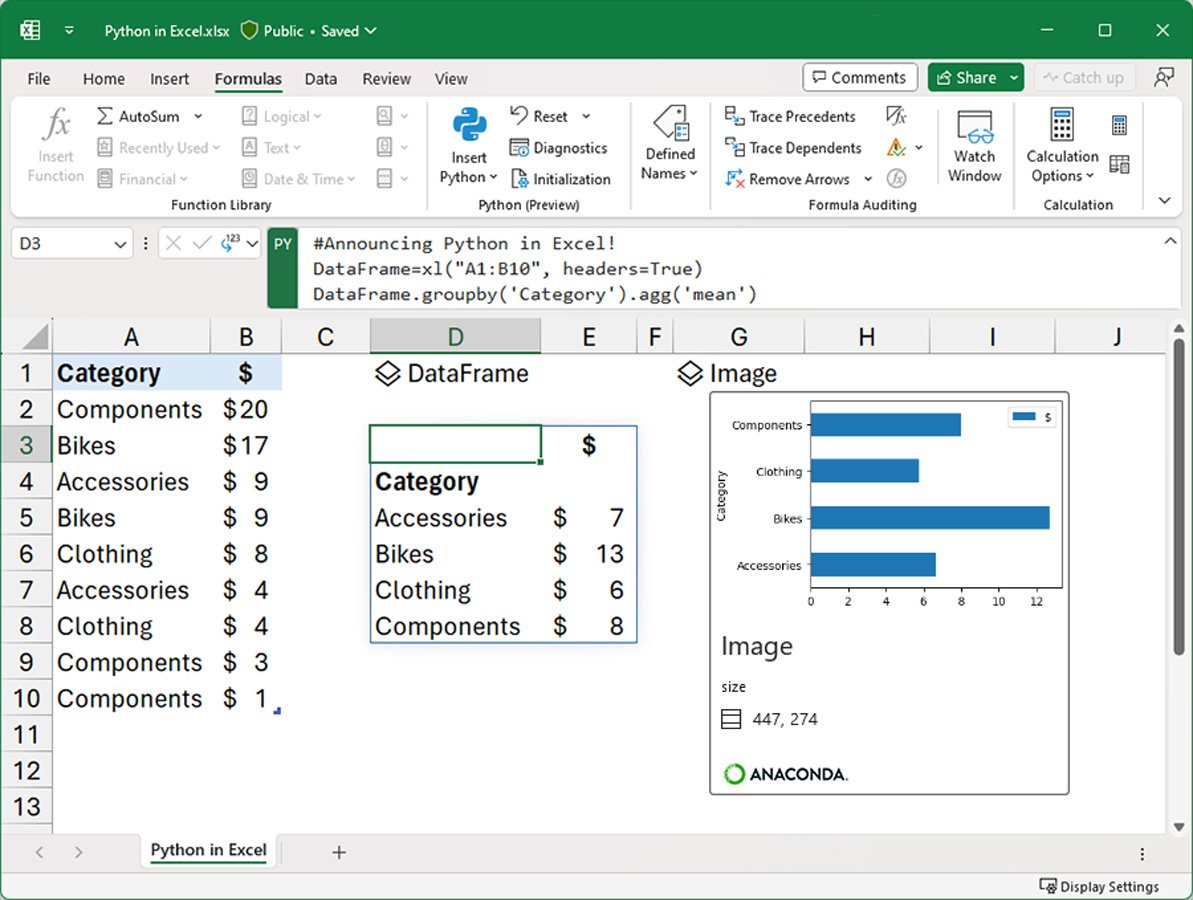
Microsoft решила добавить язык программирования Python в свою программу для работы с электронными таблицами — Microsoft Excel. Теперь пользователи смогут создавать сложные функции, анализируя и управляя с их помощью данными.

Тестовая версия нововведения сегодня доступна бета-тестерам Microsoft 365 (но не всем). Для обычных юзеров функциональность планируют выпустить с версией Excel под номером 16.0.16818.2000.

На деле у пользователей появится возможность встраивать Python-код непосредственно в ячейки, а работать он будет так же, как макросы или обычные функции Excel.

При этом скрипты Python не будут выполняться локально, программа запустит их в облаке с помощью изолированного гипервизором контейнера на установках Azure.

По словам Microsoft, контейнерная среда будет включать Python и тщательно отобранный набор библиотек Anaconda для борьбы с киберрисками. Среди этих библиотек, например, будут инструменты визуализации и анализа «pandas» и «Matplotlib».

Поскольку скрипты Python будут выполняться в изолированном контейнере, у них не будет доступа к каким-либо локальным ресурсам, включая сеть, устройство, файлы и токены аутентификации Microsoft 365.

Для встраивания «питона» в Excel нужно будет использовать функцию =PY(): откроется текстовая область, в которую можно вставить Python-код, который необходимо выполнить.

«Внедрение Python в Excel поможет соединить аналитические возможности двух инструментов без дополнительной настройки», — пишет Microsoft.

Подпишитесь на новости

Более десяти лет в NGINX скрывалась уязвимость для выполнения кода

В NGINX устранили критическую уязвимость CVE-2026-123007, которая позволяет удалённо выполнять код без аутентификации на серверах с включённым HTTP/2. Ошибка присутствовала в коде с версии 1.9.5, выпущенной в 2015 году. Патчи вышли 18 ноября в версиях 1.30.7 и 1.31.9.

Подробности уязвимостей и рекомендации по защите опубликованы в исследовании Wiz. Проблема связана с некорректной обработкой счётчиков управления потоком HTTP/2.

Она приводит к повреждению памяти и может затронуть даже серверы, которые раздают статические файлы без подключения к серверному приложению.

Исследователи Wiz подтвердили выполнение кода с обходом ASLR в лабораторных условиях. Полученный код работает с правами рабочего процесса NGINX. Самостоятельно уязвимость не предоставляет права root: для повышения привилегий требуется дополнительная ошибка.


Обновления также устраняют CVE-2026-123633 — другую уязвимость HTTP/2, связанную с обращением к освобождённой памяти. Для её эксплуатации нужны дополнительные условия, включая проксирование запросов и нехватку доступных соединений у рабочего процесса.

Администраторам рекомендуют установить пропатченные версии. Если обновление пока невозможно, временной мерой для этих двух уязвимостей станет отключение HTTP/2.

На момент раскрытия сведений об эксплуатации CVE-2026-123007 в реальных атаках не поступало.

RSS: Новости на портале Anti-Malware.ru