



Тулкит WoofLocker прячет вредоносный код в PNG, доставляет локер браузера

Тулкит WoofLocker прячет вредоносный код в PNG, доставляет локер браузера

Тулкит WoofLocker прячет вредоносный код в PNG, доставляет локер браузера

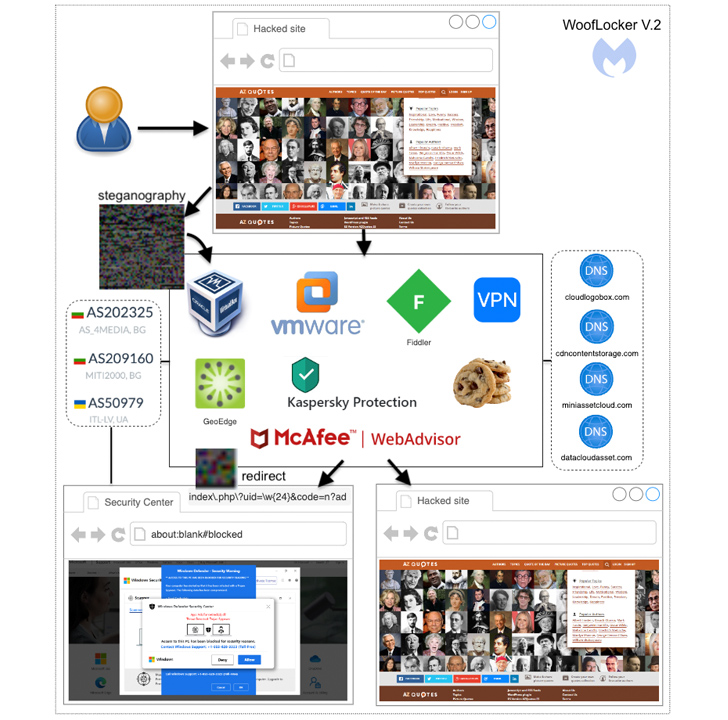
Внимание специалистов по кибербезопасности привлекла обновлённая версия тулкита WoofLocker, которую злоумышленники используют в атаках с фейковой техподдержкой для снятия цифрового отпечатка устройства жертвы, а также доставки блокировщика браузера.

Впервые об этой тулзе заговорили в январе 2020 года, когда Malwarebytes описала метод редиректа трафика с помощью встроенного в страницы взломанных сайтов JavaScript-кода.

Интересно, что киберпреступники использовали стеганографию для помещения кода JavaScript в PNG-изображение. Сначала потенциальную жертву проверяли, пытаясь выяснить, не бот ли это, а уже потом подсовывали вредоносную картинку.

Если же на страницу заходил бот, использовался PNG без дополнительной вредоносной нагрузки. WoofLocker даже получил дополнительное имя — 404Browlock, поскольку при переходе по ссылке напрямую (без редиректа) страница выдавала ошибку 404.

Исследователи также выяснили, что кампания до сих пор активна. В блоге Malwarebytes Жером Сегура, глава киберразведки, пишет:

«Используемая тактика и методы атакующих почти не изменились, однако они значительно усовершенствовали инфраструктуру, которая теперь гораздо устойчивее к попыткам вывода из строя».

«Фактически проверка цифрового отпечатка позволяет злоумышленникам детектировать виртуальные машины, определённые расширения браузеров и даже защитные инструменты».

Большинство веб-сайтов, загружающих WoofLocker, посвящены темам для взрослых. Инфраструктура использует хостеров в Болгарии и Украине, что позволило киберпреступникам построить более грамотную защиту от ликвидации.

Цель кампании — установить на компьютер пользователей блокировщик браузера, который будет предлагать заплатить за некое защитное решение от киберугроз.


Для снятия цифрового отпечатка киберпреступники используют API WEBGL_debug_renderer_info. Реальных пользователей от ботов и виртуальных машин отличают по свойствам графических драйверов.

Кто именно стоит за кампанией, эксперты пока затрудняются сказать. Тем не менее им удалось найти доказательства подготовки этих атак аж с 2017 года.

Подпишитесь на новости

Операторы связи вложили почти миллиард рублей в 5G на ТВ

Российские операторы развернули масштабную рекламную гонку вокруг 5G: за месяц после запуска технологии расходы на её продвижение на телевидении приблизились к миллиарду рублей. Покрытие пока есть не везде, зато рекламный сигнал распространяется бодро.

Как пишет «Коммерсантъ» со ссылкой на оценки рекламного рынка, только за первую неделю большая четвёрка потратила на ТВ-продвижение 5G около 230 млн рублей.

По оценке собеседника издания, сентябрьский бюджет МТС на такую рекламу составил 410 млн рублей, Т2 — 250 млн, «МегаФона» — 165 млн. Отдельно приводится оценка всех сентябрьских ТВ-расходов «Вымпелкома» в 380 млн рублей.

Ещё около 300 млн рублей, по оценке NMi Group, компании направили на цифровую наружную рекламу. МТС также организовала посвящённую технологии художественную выставку. Новое поколение связи осваивает не только эфир, но и культурную программу.

Сети 5G операторы запустили в отдельных российских городах в сентябре. Сплошного покрытия этих городов пока нет.

Эксперты называют продвижение одной из крупнейших телеком-кампаний года и предупреждают: громкие обещания поднимают ожидания абонентов. Им понадобятся понятные карты покрытия, проверка совместимости смартфонов и объяснение условий подключения.

RSS: Новости на портале Anti-Malware.ru