



Вектор атаки NoFilter позволяет обойти защитные механизмы Windows

Вектор атаки NoFilter позволяет обойти защитные механизмы Windows

Вектор атаки NoFilter позволяет обойти защитные механизмы Windows

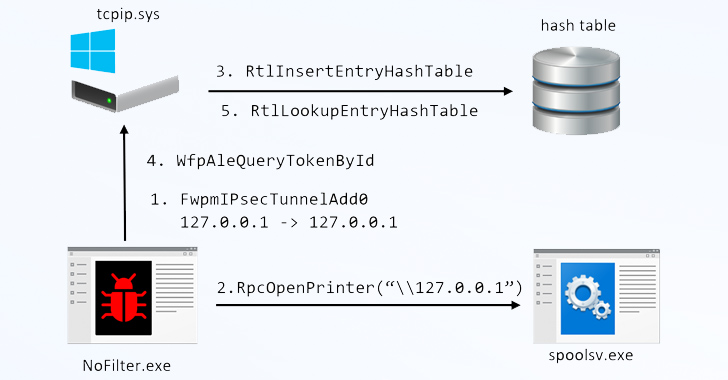
Эксперты рассказали о ранее неизвестном векторе атаки под названием NoFilter. Он отличается тем, что злоумышленники могут использовать архитектуру платформы фильтрации Windows (МПП) для повышения прав в операционной системе.

О NoFilter рассказали специалисты компании Deep Instinct на конференции DEF CON. Описанная исследователями техника позволяет поднять права с уровня администратора до SYSTEM.

На начальной стадии анализа специалисты задействовали инструмент RPC Mapper, который помог им замапить методы удалённого вызова процедур (RPC). В особенности интересовали те способы, которые вызывают WinAPI.

Именно так удалось выявить метод под названием «BfeRpcOpenToken», являющийся частью МПП. В Deep Instinct описывают вектор так:

«Вызов NtQueryInformationProcess помогает получить таблицу дескрипторов другого процесса, где можно найти токены, принадлежащие конкретному процессу. В результате открывается возможность продублировать дескрипторы этих токенов таким образом, чтобы процесс повысил свои права до SYSTEM».

Условная вредоносная программа, работающая на уровне пользователя, может получить доступ к токенам других процессов с помощью функций DuplicateToken или DuplicateHandle, после чего использовать такой токен для запуска дочернего процесса с правами SYSTEM.

Более того, описанный метод можно модифицировать для дублирования в ядре. Здесь как раз пригодится архитектура платформы фильтрации Windows. Этот подход не только сделает атаку более незаметной, но и практически не оставит никаких следов в ОС.

По словам экспертов, NoFilter может запустить новую консоль от имени «NT AUTHORITY\SYSTEM» или любого другого пользователя, вошедшего в систему.

Подпишитесь на новости

В 5G-смартфоны хотят поселить Кузнечика, но модемы пока не готовы

Надписи «поддерживает 5G» для российского рынка в перспективе может оказаться мало. Минцифры подготовило проект требований, по которым смартфоны в отечественных сетях пятого поколения должны поддерживать российский алгоритм шифрования «Кузнечик».

Срок — 1 марта 2032 года: производителям предлагают заранее подготовиться. О проекте сообщает РБК.

Пока это инициатива, не утверждённое правило. Длинный переходный период нужен для появления совместимых устройств.

Главная загвоздка находится внутри смартфона. Как объясняют опрошенные эксперты, шифрованием радиоканала занимается модем, а используемые чипы Qualcomm и Unisoc российский алгоритм не поддерживают.

Просто поменять сим-карту не получится: для массового внедрения нужна аппаратная поддержка.

По оценке главы «Сигналтека» Алексея Алясева, поддержка в телефонах может появиться не раньше 2030 года. Доработка базовых станций для шифрования радиоканала тоже потребует времени и денег.

При этом объявлять нынешним смартфонам цифровую пенсию рано. В Минцифры заявили, что зарубежные устройства без российского шифра смогут работать в 5G как обычно.

Базовая станция должна включать отечественное шифрование, только если его поддерживает телефон. Порядок применения требований после 2032 года, включая уже купленные аппараты, ещё уточнят.

Напомним, 5G на частоте 4,9 ГГц в России пока ограничивается пилотными зонами.

RSS: Новости на портале Anti-Malware.ru