



Вектор атаки NoFilter позволяет обойти защитные механизмы Windows

Вектор атаки NoFilter позволяет обойти защитные механизмы Windows

Вектор атаки NoFilter позволяет обойти защитные механизмы Windows

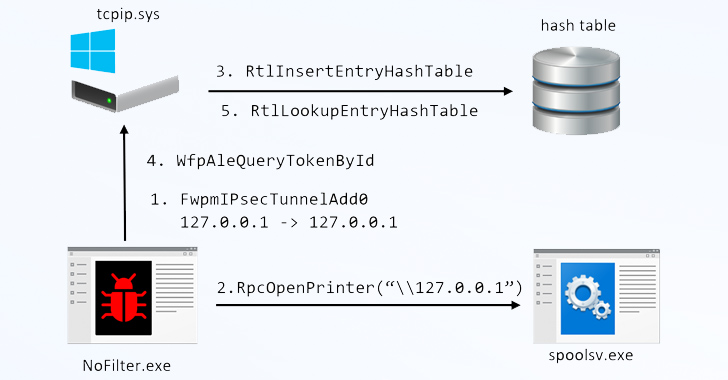
Эксперты рассказали о ранее неизвестном векторе атаки под названием NoFilter. Он отличается тем, что злоумышленники могут использовать архитектуру платформы фильтрации Windows (МПП) для повышения прав в операционной системе.

О NoFilter рассказали специалисты компании Deep Instinct на конференции DEF CON. Описанная исследователями техника позволяет поднять права с уровня администратора до SYSTEM.

На начальной стадии анализа специалисты задействовали инструмент RPC Mapper, который помог им замапить методы удалённого вызова процедур (RPC). В особенности интересовали те способы, которые вызывают WinAPI.

Именно так удалось выявить метод под названием «BfeRpcOpenToken», являющийся частью МПП. В Deep Instinct описывают вектор так:

«Вызов NtQueryInformationProcess помогает получить таблицу дескрипторов другого процесса, где можно найти токены, принадлежащие конкретному процессу. В результате открывается возможность продублировать дескрипторы этих токенов таким образом, чтобы процесс повысил свои права до SYSTEM».

Условная вредоносная программа, работающая на уровне пользователя, может получить доступ к токенам других процессов с помощью функций DuplicateToken или DuplicateHandle, после чего использовать такой токен для запуска дочернего процесса с правами SYSTEM.

Более того, описанный метод можно модифицировать для дублирования в ядре. Здесь как раз пригодится архитектура платформы фильтрации Windows. Этот подход не только сделает атаку более незаметной, но и практически не оставит никаких следов в ОС.

По словам экспертов, NoFilter может запустить новую консоль от имени «NT AUTHORITY\SYSTEM» или любого другого пользователя, вошедшего в систему.

Подпишитесь на новости

Сервер ещё поработает: 57% компаний учатся выжимать все из старого железа

Купить серверов с запасом и забыть о дефиците мощностей — всё более дорогое удовольствие. Согласно исследованию «ИТ-инфраструктура» и Orion soft, средняя стоимость поставленного сервера в России выросла с 632 тыс. рублей в 2022 году до 1,95 млн в 2025-м. Плюс 209% — железо уверенно освоило рост.

Авторы опросили технологических руководителей 120 компаний с выручкой от 2 млрд рублей, провели 14 глубинных интервью и изучили более 3 тыс. открытых тендеров.

Главный вывод: на горизонте 2026–2028 годов бизнес смещает внимание с закупки новых мощностей на эффективность уже имеющихся.


Для 46% опрошенных основная стратегия — максимально использовать существующий парк оборудования. Ещё 26% делают ставку на более жёсткий отбор ИТ-проектов: некоторым инициативам вместо сервера достанется предложение подождать.


Продлевать жизнь технике тоже стало популярнее: 57% компаний увеличивают срок её эксплуатации в собственном контуре, в среднем на два-три года. Сервер ещё послужит, особенно если посмотреть на ценник замены.

Но экономить мешает управленческая слепая зона. У 69% организаций нет регулярного аудита загрузки мощностей: проверки проводят ситуативно или очень редко.

Исследование выделяет пять стратегий оптимизации: работа с оборудованием, отбор проектов, изменение инфраструктурных политик, внедрение платформ управления и пересмотр модели получения мощностей.

Следующий шаг авторы видят в автоматизации: перераспределять ресурсы, контролировать потребление и удалять то, что больше не нужно. Прежде чем покупать очередной сервер, придётся разобраться, кто и зачем занял предыдущие.

RSS: Новости на портале Anti-Malware.ru