



Вектор атаки NoFilter позволяет обойти защитные механизмы Windows

Вектор атаки NoFilter позволяет обойти защитные механизмы Windows

Вектор атаки NoFilter позволяет обойти защитные механизмы Windows

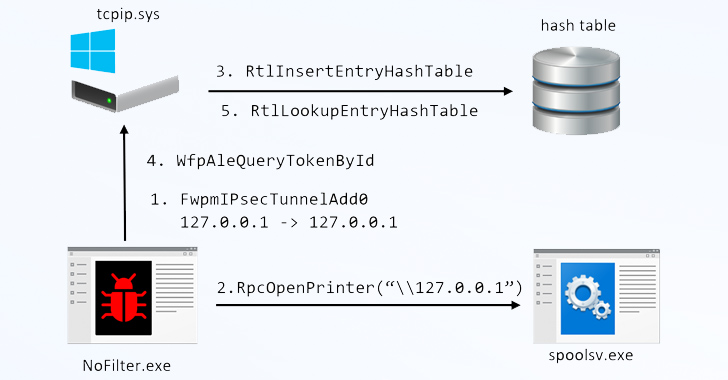
Эксперты рассказали о ранее неизвестном векторе атаки под названием NoFilter. Он отличается тем, что злоумышленники могут использовать архитектуру платформы фильтрации Windows (МПП) для повышения прав в операционной системе.

О NoFilter рассказали специалисты компании Deep Instinct на конференции DEF CON. Описанная исследователями техника позволяет поднять права с уровня администратора до SYSTEM.

На начальной стадии анализа специалисты задействовали инструмент RPC Mapper, который помог им замапить методы удалённого вызова процедур (RPC). В особенности интересовали те способы, которые вызывают WinAPI.

Именно так удалось выявить метод под названием «BfeRpcOpenToken», являющийся частью МПП. В Deep Instinct описывают вектор так:

«Вызов NtQueryInformationProcess помогает получить таблицу дескрипторов другого процесса, где можно найти токены, принадлежащие конкретному процессу. В результате открывается возможность продублировать дескрипторы этих токенов таким образом, чтобы процесс повысил свои права до SYSTEM».

Условная вредоносная программа, работающая на уровне пользователя, может получить доступ к токенам других процессов с помощью функций DuplicateToken или DuplicateHandle, после чего использовать такой токен для запуска дочернего процесса с правами SYSTEM.

Более того, описанный метод можно модифицировать для дублирования в ядре. Здесь как раз пригодится архитектура платформы фильтрации Windows. Этот подход не только сделает атаку более незаметной, но и практически не оставит никаких следов в ОС.

По словам экспертов, NoFilter может запустить новую консоль от имени «NT AUTHORITY\SYSTEM» или любого другого пользователя, вошедшего в систему.

Подпишитесь на новости

PT Application Firewall получил защиту от атак на LLM

Корпоративному ИИ-ассистенту доверили документы, клиентские данные и доступ к системам. Теперь осталось проследить, чтобы командовать им не начал первый встречный. Positive Technologies разработала LLM Firewall — модуль защиты ИИ-сервисов в составе PT Application Firewall.

По словам компании, он проверяет запросы к языковым моделям и их ответы: ищет попытки обойти ограничения, вытащить системные инструкции, раскрыть конфиденциальную информацию или использовать возможности агента в интересах атакующего.

Одна из целей — противодействие инъекциям в промпт. Вредоносную инструкцию можно отправить боту напрямую или спрятать в документе, который тот обрабатывает. Внешне это обычный текст, а по замыслу — попытка назначить нейросети нового начальника.

Подозрительные обращения модуль позволяет блокировать либо фиксировать для последующего разбора. Отдельно заявлено обнаружение персональных данных, паролей, ключей доступа, а также токсичного и запрещённого контента.

Проверка работает в обе стороны: контролируется и то, что отправляют модели, и то, что она выдаёт пользователю. Секреты могут утечь не только из-за хитрого атакующего, но и благодаря очень старательному сотруднику.

LLM Firewall уже интегрирован в PT AF Cloud. Он подключается к обмену между приложением и моделью через API, совместимый с OpenAI Chat Completions и Responses. Отдельная консоль управления не требуется. В PT AF PRO для развёртывания внутри инфраструктуры заказчика модуль обещают добавить позднее.

Для разных ИИ-сервисов можно задавать свои политики, выбирать мониторинг или блокировку, отдельно настраивать проверку запросов и ответов. События поступают в PT AF для анализа и расследования.

RSS: Новости на портале Anti-Malware.ru