



Google представила первую имплементацию квантово-устойчивого ключа FIDO2

Google представила первую имплементацию квантово-устойчивого ключа FIDO2

Google представила первую имплементацию квантово-устойчивого ключа FIDO2

Google и Швейцарская высшая техническая школа Цюриха представили первую реализацию квантово-устойчивого ключа безопасности FIDO2 с открытым исходным кодом. Он отличается использованием уникальной схемы гибридной подписи ECC/Dilithium.

FIDO2 представляет собой уже вторую мажорную версию стандарта аутентификации Fast IDentity Online. Такие ключи используются для беспарольного входа в аккаунты, а также в качестве одного из факторов MFA.

Как объясняют в Google, имплементация квантово-устойчивого ключа безопасности FIDO2 — серьёзный шаг к реализации защиты от новых векторов взлома, которые могут появиться с распространением квантовых вычислений.

«Поскольку мы видим ускорение прогресса в сфере практических квантовых вычислений, мы должны подготовиться к их появлению. Сейчас, к сожалению, стандартные методы криптографической защиты с открытым ключом не могут противостоять квантовым атакам. И мы должны это исправить», — пишет Google.

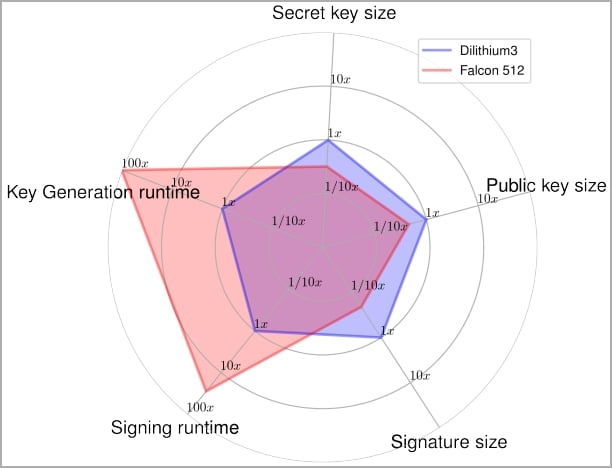
Именно для защиты от квантовых компьютеров специалисты изобрели новый гибридный алгоритм. В нём объединены уже зарекомендовавший себя ECDSA с Dilithium.

Dilithium является квантово-устойчивой схемой криптографической подписи, которую тот же NIST (Национальный институт стандартов и технологий США) внёс в перспективные предложения по стандартизации постквантовой криптографии.


По словам Google, реализация гибридного подхода, который бы сочетал в себе классические и квантово-устойчивые функциональные возможности, — непростая задача. Разрабатывать Dilithium, учитывая необходимую для ключей безопасности компактность, было сложно, признаются в корпорации.

Тем не мене специалисты смогли «выкатить» основанную на Rust реализацию, которой нужно лишь 20 КБ памяти.

Подпишитесь на новости

В России сформулировали главную проблему ИИ — у него нет страха

Искусственному интеллекту не хватает страха перед ошибкой. Такую мысль высказал заместитель главы Минцифры России Александр Шойтов на конференции BIS Summit, посвящённой информационной безопасности бизнеса и ИТ.

«В ИИ нужно встроить систему страха, чтобы он боялся совершить ошибку, как человек», — заявил Шойтов в ходе дискуссии.

Речь, конечно, не о дрожащей нейросети, которая перед каждым ответом вспоминает ипотеку и разговор с начальником. Под страхом можно понимать встроенный механизм сомнения: способность модели оценивать последствия своих действий, признавать нехватку данных и останавливаться, если цена ошибки слишком высока.

Сейчас генеративный ИИ способен уверенно выдавать неверные ответы, придумывать факты и выполнять опасные команды без человеческого ощущения риска.

Для обычного чат-бота это заканчивается галлюцинацией, а для ИИ-агента с доступом к корпоративным системам — удалёнными файлами, утечкой данных или нарушением работы инфраструктуры.

На BIS Summit прозвучала и ещё более амбициозная идея — встроить в ИИ-модели совесть. Её озвучил Николай Лишин, заместитель руководителя ФМБА России. Если страх должен удерживать систему от ошибки, то совесть, по такой логике, должна помогать оценивать допустимость самого действия.

Получается своеобразный технический портрет идеального ИИ: достаточно умный, чтобы решить задачу, достаточно напуганный, чтобы всё перепроверить, и достаточно совестливый, чтобы вовремя отказаться. Осталось только написать для этого техническое задание.

RSS: Новости на портале Anti-Malware.ru