


Вредонос Gafgyt эксплуатирует пятилетнюю уязвимость в роутерах Zyxel

Вредонос Gafgyt эксплуатирует пятилетнюю уязвимость в роутерах Zyxel

Вредонос Gafgyt эксплуатирует пятилетнюю уязвимость в роутерах Zyxel

Ботнет Gafgyt увеличил число атак с эксплуатацией уязвимости в устаревших маршрутизаторах Zyxel P660HN-T1A. По данным Fortinet, в день насчитываются тысячи таких кибератак.

Речь идет о критической бреши под идентификатором CVE-2017-18368, которая получила 9,8 балла по шкале CVSS. Она затрагивает функцию Remote System Log и позволяет внедрить команды неаутентифицированному пользователю.

Самое интересное, что уязвимость получила патч в 2017 году, а Zyxel неоднократно предупреждала о необходимости установить заплатки. Тем не менее успешные атаки продолжаются, что говорит о наличие в Сети дырявых устройств.

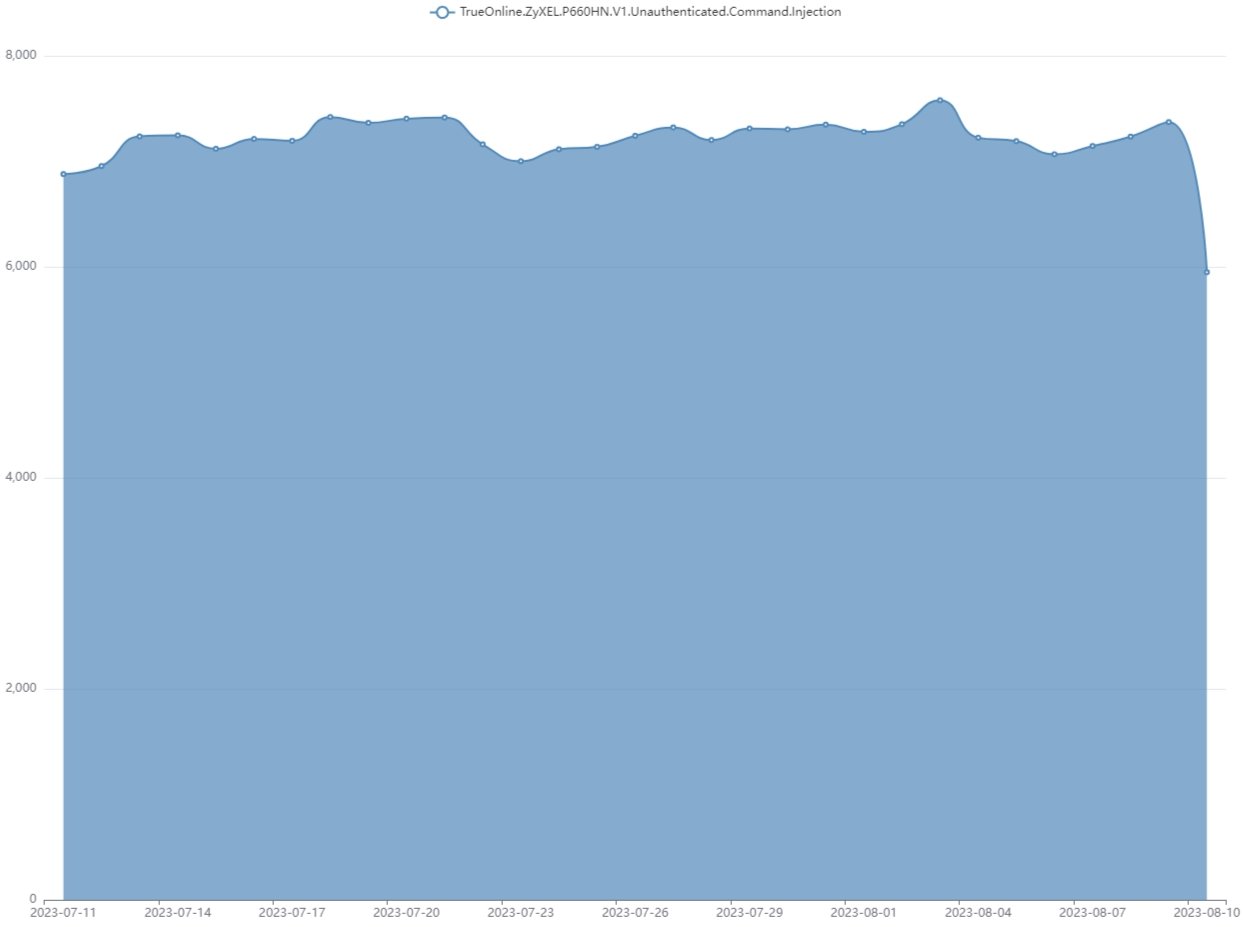
Специалисты Fortinet в настоящее время наблюдают в среднем 7100 атак ежедневно. Такой темп киберпреступники взяли в начале июля 2023 года и держат до сих пор.

«На момент 7 августа 2023-го FortiGuard Labs продолжает отслеживать кибератаки с эксплуатацией пятилетней уязвимости. Мы уже заблокировали попытки проникновения более чем на тысячу устройств», — гласит отчет экспертов.


Агентство по кибербезопасности и защите инфраструктуры США (CISA), кстати, тоже предупреждало об эксплуатации CVE-2017-18368. А Zyxel опубликовала свои рекомендации здесь.

Подпишитесь на новости

Телевизоры Samsung собирают аудиоданные и скриншоты, заявил исследователь

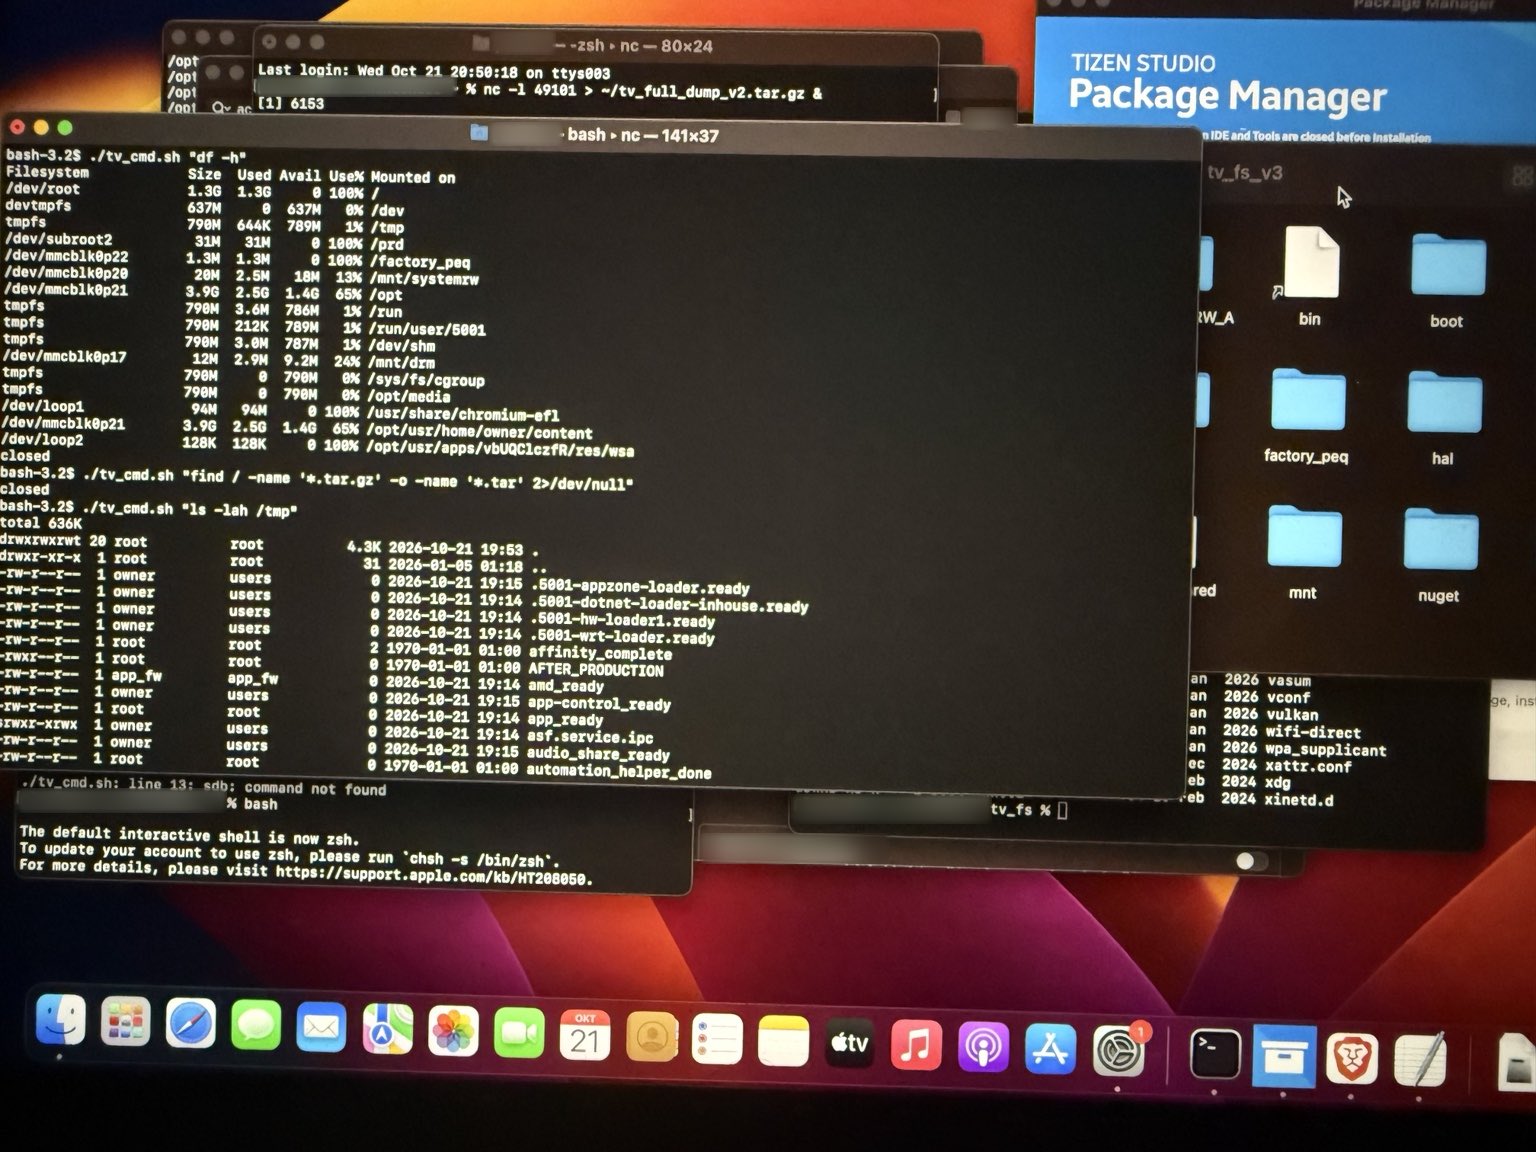
Исследователь под псевдонимом log4j решил выяснить, почему его телевизор Samsung 2025 года показывает подозрительно точную рекламу. Получил root-доступ, изучил систему и заявил, что обнаружил механизмы сбора аудиоданных, снимков экрана и информации о просмотре. Полного технического разбора пока нет, поэтому обвинения требуют проверки.

О находках автор рассказал в своей публикации в X; подробности его заявлений приводит Tom’s Hardware.

По словам исследователя, в системе есть модель ИИ для анализа контента и механизмы, позволяющие учитывать просмотренные видео, пропущенную рекламу и положение воспроизведения. Он также утверждает, что телевизор может использовать подключённые микрофоны — например, в звуковом оборудовании.

Но наличие соответствующих компонентов ещё не доказывает, что устройство непрерывно записывает комнату и отправляет записи рекламщикам. В отдельной проверке другой специалист зафиксировал кратковременное включение микрофона, после которого тот несколько часов оставался неактивным. Этот опыт тоже не даёт окончательного ответа для всех устройств и настроек.

У истории есть продолжение: log4j сообщил о блокировке своего аккаунта OpenAI за некие неправомерные действия. По его версии, инструменты он использовал для анализа собственного телевизора. Независимого подтверждения причин блокировки нет.

RSS: Новости на портале Anti-Malware.ru