



Вредонос Gafgyt эксплуатирует пятилетнюю уязвимость в роутерах Zyxel

Вредонос Gafgyt эксплуатирует пятилетнюю уязвимость в роутерах Zyxel

Вредонос Gafgyt эксплуатирует пятилетнюю уязвимость в роутерах Zyxel

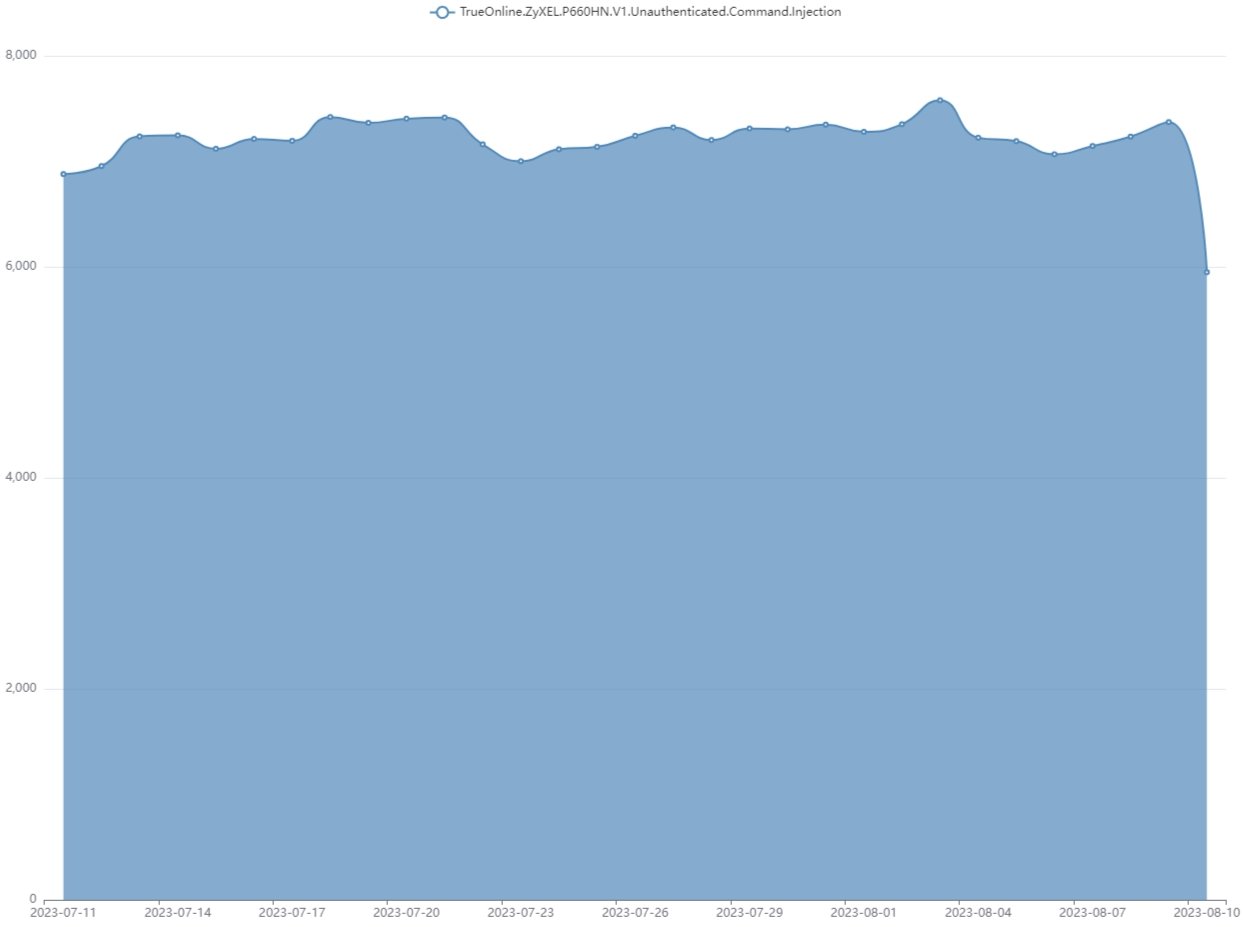
Ботнет Gafgyt увеличил число атак с эксплуатацией уязвимости в устаревших маршрутизаторах Zyxel P660HN-T1A. По данным Fortinet, в день насчитываются тысячи таких кибератак.

Речь идет о критической бреши под идентификатором CVE-2017-18368, которая получила 9,8 балла по шкале CVSS. Она затрагивает функцию Remote System Log и позволяет внедрить команды неаутентифицированному пользователю.

Самое интересное, что уязвимость получила патч в 2017 году, а Zyxel неоднократно предупреждала о необходимости установить заплатки. Тем не менее успешные атаки продолжаются, что говорит о наличие в Сети дырявых устройств.

Специалисты Fortinet в настоящее время наблюдают в среднем 7100 атак ежедневно. Такой темп киберпреступники взяли в начале июля 2023 года и держат до сих пор.

«На момент 7 августа 2023-го FortiGuard Labs продолжает отслеживать кибератаки с эксплуатацией пятилетней уязвимости. Мы уже заблокировали попытки проникновения более чем на тысячу устройств», — гласит отчет экспертов.


Агентство по кибербезопасности и защите инфраструктуры США (CISA), кстати, тоже предупреждало об эксплуатации CVE-2017-18368. А Zyxel опубликовала свои рекомендации здесь.

Подпишитесь на новости

Как вычислить подделку в Google Play: на что смотреть перед установкой

Знакомая иконка, официальный магазин и сотни тысяч загрузок; казалось бы, что может пойти не так? В октябре поддельные приложения WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) и Chrome суммарно набрали более 600 тысяч скачиваний в Google Play. Проверка магазина оказалась недостаточной, чтобы остановить копии.

На фоне этих случаев Android Police разобрал признаки, по которым можно распознать поддельное приложение.

Копия WhatsApp использовала название, скриншоты и описание настоящего мессенджера. Но разработчиком значился Agment Assets sallu вместо WhatsApp LLC. Подделка также попадала в рекламную выдачу — выше оригинала. Платное место, как выяснилось, не превращает приложение в настоящее.


Первое, что стоит проверить перед установкой, — имя издателя. Ещё надёжнее перейти в магазин по ссылке с официального сайта сервиса.

Количество загрузок тоже не индульгенция. Поддельный WhatsApp показывал отметку «500 тысяч+», но не имел публичных отзывов. Режим раннего доступа может объяснять их отсутствие, однако доверять приложению только из-за внушительного счётчика точно не стоит.

Отдельный пункт — разрешения: какие данные и функции телефона потребуются программе.

RSS: Новости на портале Anti-Malware.ru