



Новый вектор атаки извлекает данные из нажатий клавиш с точностью 95%

Новый вектор атаки извлекает данные из нажатий клавиш с точностью 95%

Новый вектор атаки извлекает данные из нажатий клавиш с точностью 95%

Группа исследователей из университетов Великобритании подготовила модель обучения, которая может извлекать данные из звука нажатий клавиш клавиатуры. По словам специалистов, в тестах точность составила 95%.

Интересно, что при использовании Zoom для обучения алгоритма точность упала до 93%, однако это по-прежнему очень высокий процент и фактически рекорд для таких условий.

Подобные атаки критически отражаются на безопасности данных, так как с их помощью злоумышленники могут вытащить пароли, сообщения и другую личную информацию.

Кроме того, стоит учитывать, что у акустических атак есть ощутимое преимущество перед атаками по сторонним каналам: последние всегда требуют специальных условий и, как правило, ограничиваются дистанцией и количеством передаваемых данных; а вот акустические стали гораздо проще в реализации из-за массы устройств с микрофонами, обеспечивающими качественную передачу звука.

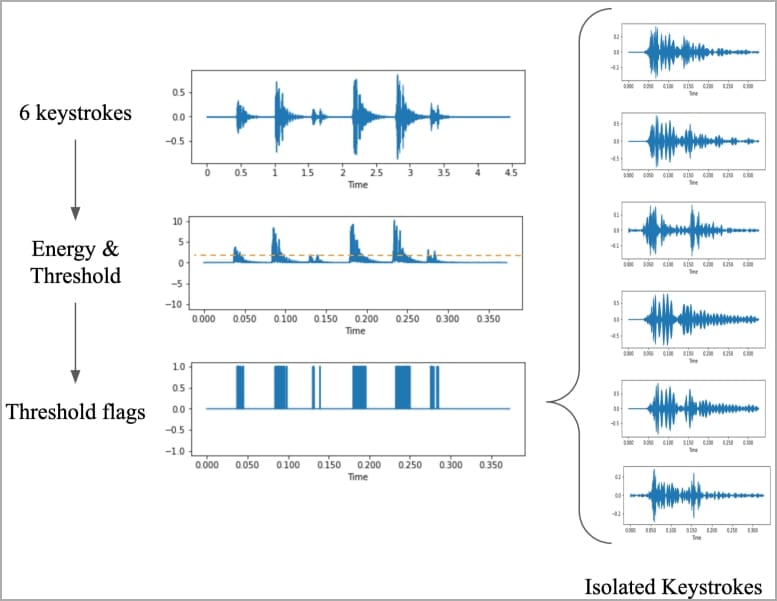
Первым шагом в описанном исследователями векторе будет запись нажатий клавиш, именно эти данные используются для тренировки алгоритма. В реальном сценарии этого можно добиться так: заразить мобильное устройство жертвы вредоносной программой и использовать микрофон смартфона для записи нажатий клавиш.

Есть и другой подход: записать нужный звук в процессе звонка по Zoom. Обучая модель, специалисты нажимали 36 клавиш на MacBook Pro, каждую 25 раз, и записывали звук, издаваемый каждой клавишей.


После этого эксперты формировали спектрограммы, визуализирующие разницу между звуками. Эти спектрограммы тренировали CoAtNet, классификатор изображений.

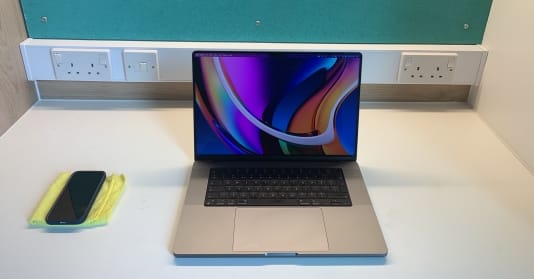
В тестах исследователей использовалась клавиатура Apple, которой корпорация оснащала все свои ноутбуки, выпущенные за последние пару лет. В 17 сантиметрах от лэптопа лежал iPhone 13 mini, а также использовался Zoom.


Согласно отчету (PDF), CoANet удалось достичь 95% точности при использовании рядом лежащего iPhone, 93% — при использовании Zoom и 91,7%, если в дело вступал Skype.

Подпишитесь на новости

Шадаев призвал вендоров NGFW искать деньги у заказчиков, а не у государства

Власти обсуждали возможность выделить субсидии одному-двум российским разработчикам NGFW, но решили не назначать любимчиков и не вмешиваться в рыночную борьбу. Об этом глава Минцифры Максут Шадаев рассказал на конференции «День ТризТех: звезда родилась».

По словам министра, соблазн выдать отдельным вендорам деньги на разработку межсетевых экранов нового поколения был большим.

Однако государственный карт-бланш сам по себе не создаёт успешный продукт и не гарантирует, что на выходе получится решение, которое действительно нужно рынку.

Рекомендация разработчикам прозвучала так: искать заказчика, готового инвестировать в создание продукта. Если бизнес согласен вкладываться ещё до выхода решения, значит, у технологии есть не только презентация и дорожная карта, но и реальный спрос.

Выступление прошло в рамках конференции ТризТех, посвящённой российскому рынку NGFW и сетевой безопасности. Сам вендор ранее заявил о намерении занять 15-20% рынка межсетевых экранов уже в 2026 году.

Шадаев также назвал информационную безопасность одним из российских ИТ-направлений с наибольшим экспортным потенциалом. Зарубежные заказчики, по его словам, не хотят полностью зависеть от западных производителей и стремятся балансировать поставщиков.

Для российских компаний это открывает окно возможностей, но заходить в него придётся с конкурентным продуктом.

Государство готово не мешать, но оплачивать разработку за всех не собирается. Сначала найдите клиента, потом спасайте его периметр.

RSS: Новости на портале Anti-Malware.ru