



Новый вектор атаки извлекает данные из нажатий клавиш с точностью 95%

Новый вектор атаки извлекает данные из нажатий клавиш с точностью 95%

Новый вектор атаки извлекает данные из нажатий клавиш с точностью 95%

Группа исследователей из университетов Великобритании подготовила модель обучения, которая может извлекать данные из звука нажатий клавиш клавиатуры. По словам специалистов, в тестах точность составила 95%.

Интересно, что при использовании Zoom для обучения алгоритма точность упала до 93%, однако это по-прежнему очень высокий процент и фактически рекорд для таких условий.

Подобные атаки критически отражаются на безопасности данных, так как с их помощью злоумышленники могут вытащить пароли, сообщения и другую личную информацию.

Кроме того, стоит учитывать, что у акустических атак есть ощутимое преимущество перед атаками по сторонним каналам: последние всегда требуют специальных условий и, как правило, ограничиваются дистанцией и количеством передаваемых данных; а вот акустические стали гораздо проще в реализации из-за массы устройств с микрофонами, обеспечивающими качественную передачу звука.

Первым шагом в описанном исследователями векторе будет запись нажатий клавиш, именно эти данные используются для тренировки алгоритма. В реальном сценарии этого можно добиться так: заразить мобильное устройство жертвы вредоносной программой и использовать микрофон смартфона для записи нажатий клавиш.

Есть и другой подход: записать нужный звук в процессе звонка по Zoom. Обучая модель, специалисты нажимали 36 клавиш на MacBook Pro, каждую 25 раз, и записывали звук, издаваемый каждой клавишей.


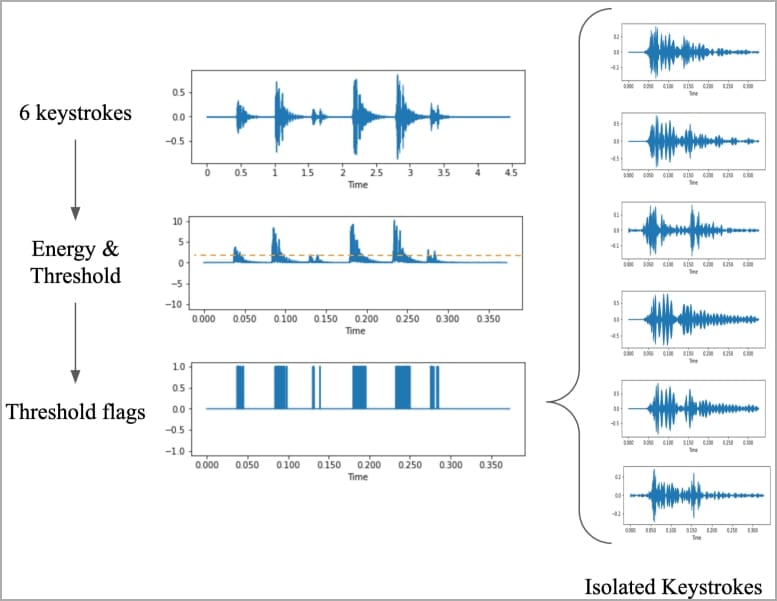
После этого эксперты формировали спектрограммы, визуализирующие разницу между звуками. Эти спектрограммы тренировали CoAtNet, классификатор изображений.

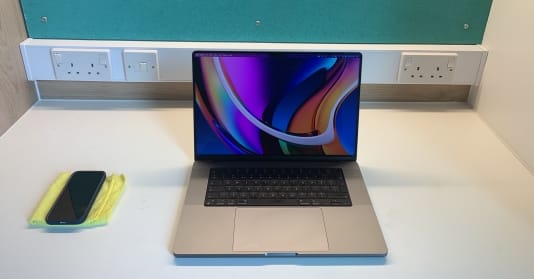
В тестах исследователей использовалась клавиатура Apple, которой корпорация оснащала все свои ноутбуки, выпущенные за последние пару лет. В 17 сантиметрах от лэптопа лежал iPhone 13 mini, а также использовался Zoom.


Согласно отчету (PDF), CoANet удалось достичь 95% точности при использовании рядом лежащего iPhone, 93% — при использовании Zoom и 91,7%, если в дело вступал Skype.

Подпишитесь на новости

Минцифры увидело риск блокировки российских приложений на Android

Новый механизм проверки разработчиков Android может осложнить установку российских приложений, особенно уже удалённых из официальных магазинов. Минцифры оценивает угрозу и вместе с отраслью готовит варианты, как не позволить Google превратить установку APK в квест с непредсказуемым финалом.

Об этом заявил глава ведомства Максут Шадаев. По его словам, сейчас приложения на Android можно свободно устанавливать из сторонних источников, но изменение правил верификации способно ограничить такую возможность.

«Мы смотрим на это как на риск того, что, условно, завтра нельзя будет поставить приложения», — сказал Шадаев на конференции «День ТризТех». Министр уточнил, что речь идёт о сценарном анализе, а не об уже объявленном Google запрете.

Google вводит обязательную регистрацию разработчиков и приложений, распространяемых не только через Google Play, но и за его пределами. Новые правила должны заработать 30 сентября 2026 года в Бразилии, Индонезии, Сингапуре и Таиланде, а с 2027 года компания планирует расширить их на сертифицированные Android-устройства по всему миру.

Разработчики, не прошедшие проверку, рискуют лишиться обычного канала установки. При этом Google обещает оставить продвинутый режим загрузки неподтверждённых приложений с дополнительными предупреждениями, а также возможность установки через ADB.

Интересно также, что команда LineageOS решила успокоить своих пользователей: на устройства с этой кастомной прошивкой новая система проверки разработчиков не повлияет.

Наиболее уязвимыми могут оказаться российские банки, маркетплейсы и другие сервисы, ранее удалённые из зарубежных магазинов. Для них установка APK с сайта стала запасным аэродромом.

Напомним, на «День ТризТех» Шадаев призвал вендоров NGFW искать деньги у заказчиков, а не у государства.

RSS: Новости на портале Anti-Malware.ru