



Бинарники Microsoft Office могут использоваться для загрузки вредоносов

Бинарники Microsoft Office могут использоваться для загрузки вредоносов

Бинарники Microsoft Office могут использоваться для загрузки вредоносов

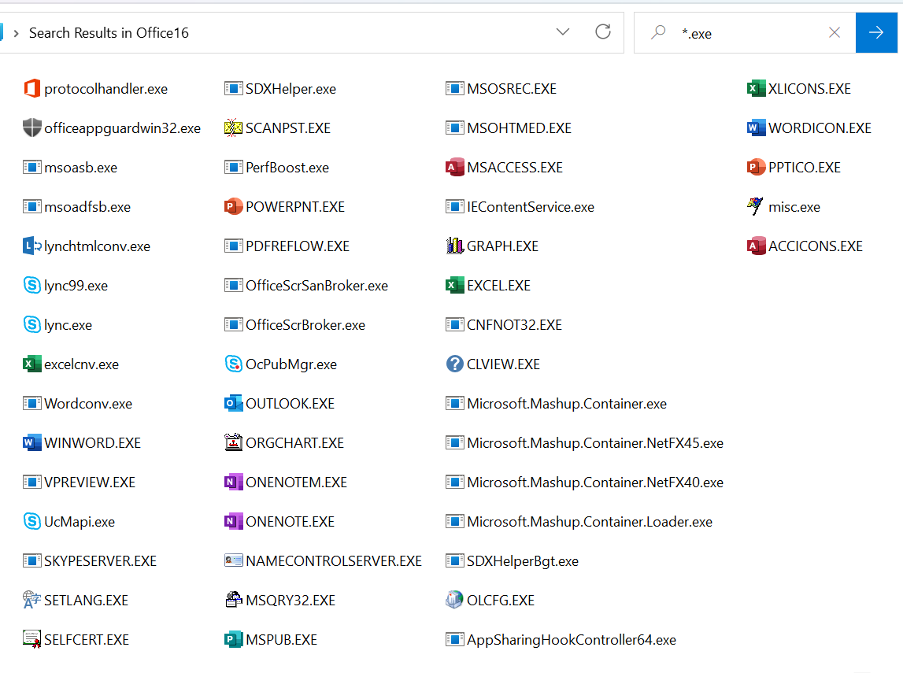
Специалисты пророчат скорое пополнение числа легитимных файлов в Windows, которые могут использоваться в киберпреступных целях. В частности, эксперты отмечают потенциальную угрозу исполняемых файлов Microsoft Outlook и Access, а также бинарников Microsoft Office.

Такие файлы называются LOLBAS — Living-off-the-Land Binaries and Scripts. Проблема в том, что эти родные для Windows файлы можно использовать для загрузки и запуска пейлоадов, не вызывая при этом срабатывания защитных механизмов.

На посвящённой LOLBAS странице перечислены более 150 бинарников, библиотек и скриптов, связанных с Windows. Все они в той или иной степени могут выполнять задачи злоумышленников.

Нир Чако, один из исследователей в Pentera, недавно заинтересовался поиском новых LOLBAS, а именно — пакетом Microsoft Office:


Он протестировал все исполняемые файлы и выделил три: MsoHtmEd.exe, MSPub.exe и ProtocolHandler.exe. По словам Чако, они могут использоваться для загрузки сторонних файлов, а значит, полностью попадают под определение LOLBAS.

Специалист поделился с изданием BleepingComputer видеороликом, в котором демонстрируется GET-запрос от MsoHtmEd, пытающийся загрузить тестовый файл:


«Используя такой автоматизированный метод, мы смогли выявить ещё шесть загрузчиков! В общей сложности — девять! Это, по сути, прирост в 30% к списку LOLBAS», — объясняет сам Чако.

Позже стало понятно, что Pentera нашла 11 новых файлов с функциональностью, позволяющей загрузить и запустить сторонний файл. Вот они:

LOLBAS Функциональность Статус в проекте LOLBAS
ProtocolHandler Скачивание Принято
MSPub Скачивание Принято
MsoHtmEd Скачивание, Выполнение Принято
PresentationHost Скачивание Принято
ConfigSecurityPolicy Скачивание Принято
InstallUtil Скачивание Принято
MSHta Скачивание Принято
Outlook Скачивание Отправлен запрос
MSAccess Скачивание Отправлен запрос
Sftp Выполнение Отправлен запрос
Scp Выполнение Отправлен запрос
Подпишитесь на новости

ИИ стал чаще проверять ваши резюме: как не получить отказ от нейросети

Среди российских компаний, которые применяют ИИ в подборе персонала, доля тех, кто доверяет ему проверку резюме, выросла с 22% в 2025 году до 36% в 2026-м. Кандидатам теперь стоит прямо объяснять, почему они подходят на вакансию: перечислять нужные навыки и подтверждать их примерами выполненных задач.

Такой совет дал генеральный директор платформы ИИИ-агентов «Савви» Антон Бесщетников. Об этом он рассказал «Газете.Ru».

Главная проблема, по словам Бесщетникова, возникает, когда система принимает отсутствие сведений за отсутствие компетенции. Например, кандидат руководил сменой в ресторане, распределял нагрузку и разбирал претензии, но при переходе в клиентский сервис указал в резюме только название прежней должности. Человек мог бы уточнить детали, а автоматическая оценка может закончиться отказом.

При этом ИИ делает первичный отбор последовательнее: задает каждому обязательные вопросы и собирает сведения, которые рекрутер мог упустить. В сферах, где на одну вакансию приходят сотни откликов в день, человек обработать их все не успевает.

Работодателям Бесщетников советует заранее определить, какими ответами или заданиями подтверждается каждый важный навык. Если информации недостаточно, система должна задать уточняющий вопрос, а рекрутер должен видеть, на чем основана оценка. Часть отклоненных резюме стоит пересматривать, иначе компания не узнает, сколько подходящих людей потеряла.

Кандидатам в «Савви» рекомендуют описывать задачи, свои действия и результаты, а при смене отрасли отдельно показывать навыки, которые пригодятся на новом месте. Перед интервью с ИИ стоит выяснить правила использования подсказок и что делать при техническом сбое. Если система неверно распознала ответ, об этом нужно сообщить рекрутеру.

RSS: Новости на портале Anti-Malware.ru