



Банковский Android-троян SpyNote проникает на смартфоны с помощью вишинга

Банковский Android-троян SpyNote проникает на смартфоны с помощью вишинга

Банковский Android-троян SpyNote проникает на смартфоны с помощью вишинга

Агрессивная киберпреступная кампания, развернувшаяся в июня и июле 2023 года, подсовывает владельцам мобильных устройств на Android банковского трояна SpyNote (другое имя — SpyMax).

О вредоносной активности, нацеленной на клиентов кредитных организаций в Европе, рассказали специалисты компании Cleafy.

«SpyNote попадает в категорию шпионского софта и распространяется через фишинговые или смишинговые кампании. На устройстве вредонос может открыть удаленный доступ оператору», — пишут исследователи в отчете.

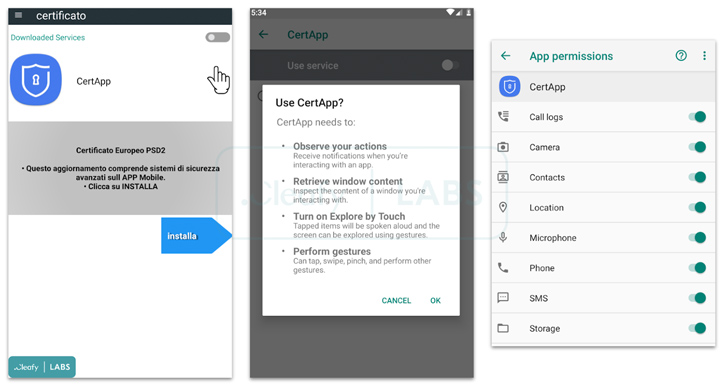
SpyNote мало чем отличается от стандартных банковских троянов, поэтому первым делом после попадания в систему он просит открыть ему доступ к accessibility services (специальные возможности ОС Android). После этого он получает возможность повышать права и извлекать важные данные.

Тем не менее есть у вредоноса и интересные отличительные черты: возможность функционировать в качестве шпионского софта и осуществлять банковское мошенничество.

Атака операторов SpyNote начинается с вредоносного СМС-сообщения, в котором жертву призывают установить банковское приложение. Если нажать на ссылку в сообщении, вас перенаправят на загрузку софта TeamViewer QuickSupport, доступного в Google Play Store.

«TeamViewer используется рядом злоумышленников в мошеннических операциях. В данном случае атакующие прибегают к социальной инженерии: звонят жертве, представляясь сотрудниками банка, и осуществляют несанкционированные транзакции прямо на устройстве жертвы», — объясняют эксперты.

С помощью популярной программы для удаленного доступа киберпреступники устанавливают на Android-устройства SpyNote. Последний может собирать данные геолокации, фиксировать нажатия клавиш, записывать действия на экране и перехватывать коды двухфакторной аутентификации.

Подпишитесь на новости

Объекты КИИ третьей категории переведут на российское ПО к 2036 году

Правительство утвердило порядок и сроки перехода субъектов критической информационной инфраструктуры на российское ПО на значимых объектах. Переход начнётся 1 декабря 2026 года. Базовый срок завершения — 1 сентября 2028 года, однако документ предусматривает основания для более позднего перехода.

Постановление № 1522 опубликовано 18 ноября и вступило в силу в тот же день. Для объектов третьей категории значимости установлен срок до 1 января 2036 года. По данным Минцифры, на них приходится около 92% значимых объектов КИИ.

Для первой и второй категорий сроки зависят в том числе от готовности необходимых программ и реализации особо значимых проектов (ОЗП). Если соответствующий ОЗП завершён до 1 марта 2028 года, предусмотрен переход до 1 января 2031 года. Если проект начат, но не завершён к этой дате, срок — до 1 января 2036 года. Постановление содержит и другие основания для переноса сроков.

В АРПП «Отечественный софт» считают, что документ поможет разработчикам планировать проекты и оценивать будущий спрос. При этом ассоциация намерена обсудить с регуляторами распределение потребностей и бюджетов заказчиков по отраслям, категориям ПО и срокам.

Среди других вопросов рассматриваются доступ разработчиков к сведениям о будущих закупках без раскрытия защищаемой информации, предотвращение дублирования готовых продуктов собственными разработками заказчиков и ответственность за срыв сроков перехода.

RSS: Новости на портале Anti-Malware.ru