



Игроков в Call of Duty атакует самораспространяющийся червь

Игроков в Call of Duty атакует самораспространяющийся червь

Игроков в Call of Duty атакует самораспространяющийся червь

Киберпреступники атакуют игроков в Call of Duty: Modern Warfare 2 с помощью червя, который распространяется самостоятельно в пределах онлайн-лобби. На форуме Steam геймеров уже предупредили о киберугрозе и посоветовали использовать антивирусную программу.

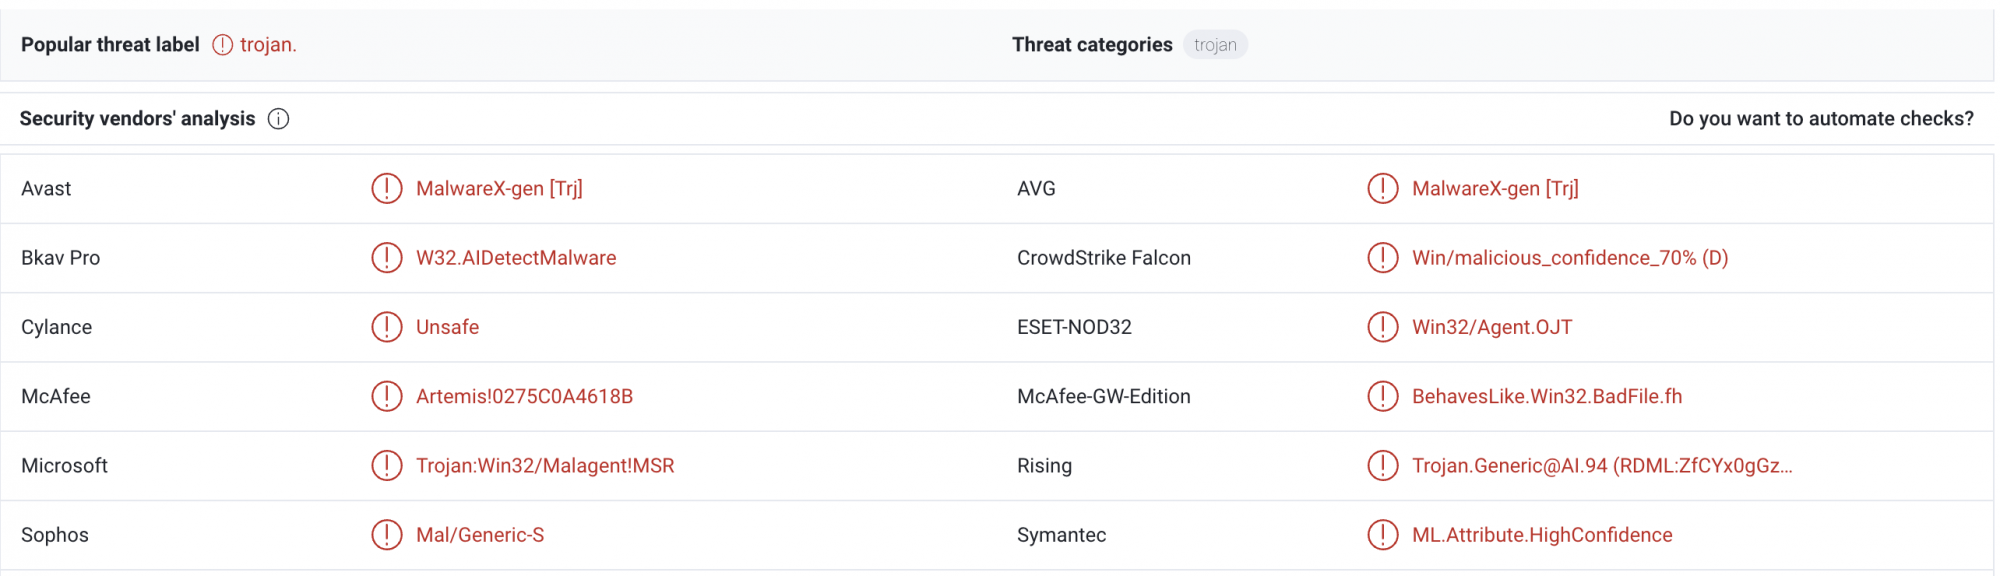
Как отметили в сообществе Steam, есть информация, что вредонос уже успел засветиться в сервисе VirusTotal. Его детектируют 13 антивирусных движков из 70.


Одни из игроков даже заявил, что ему удалось проанализировать вредоносную программу; пользователь посвятил ей тему на форуме комьюнити Steam. Изучив ряд текстовых строк зловреда, пользователь сделал вывод, что это именно червь.

Нил Вуд из Activision указал на твит аккаунта Call of Duty Updates, в котором компания признаёт проблему:

«Любители мультиплеера в Call of Duty: Modern Warfare 2 (2009 года выпуска) были выведены в офлайн на площадке Steam, пока мы изучаем сообщения о киберугрозе».

Пока непонятно, как именно киберпреступники распространяют червь. Есть предположение, что они задействовали один или несколько багов в игре, чтобы выполнить вредоносный код на компьютерах пользователей.

Подпишитесь на новости

Заблокировать 95% VPN с помощью ИИ собирались власти в России

Искусственному интеллекту подыскали ещё одну работу — вычислять VPN, которые не поймали обычными средствами. При подготовке национального плана внедрения ИИ до 2030 года обсуждалось применение нейросетей для повышения эффективности блокировок до 95%.

Как выяснил «Коммерсантъ», в проекте предлагалось анализировать с помощью ИИ признаки 70% блокируемых VPN-сервисов.

Однако Минцифры заявило, что в актуальной версии документа этой меры нет. По словам источника издания, сейчас трафик уже проверяют интеллектуальные алгоритмы, но к ИИ они не относятся.

Нейросеть могла бы искать VPN по косвенным признакам соединений. Проблема в том, что похожим образом могут выглядеть корпоративные подключения, облачные сервисы и голосовая связь.

Одна ошибка фильтра, и вместо обходного сервиса отваливается рабочий инструмент. Эксперты предупреждают: на больших объёмах трафика даже небольшая доля ошибок способна затронуть множество легитимных соединений.

Поэтому один из предложенных подходов — поручить модели поиск подозрительных узлов, а блокировать их после отдельной проверки.

RSS: Новости на портале Anti-Malware.ru