



Украденный ключ открыл доступ к облачным сервисам Microsoft

Украденный ключ открыл доступ к облачным сервисам Microsoft

Украденный ключ открыл доступ к облачным сервисам Microsoft

Ключ подписи Microsoft, который удалось утащить китайской кибергруппировке Storm-0558, открыл им доступ не только к аккаунтам Exchange Online и Outlook.com, как ранее заявляла корпорация. Специалисты Wiz решили докопаться до сути киберинцидента.

12 июля Microsoft подтвердила, что киберпреступникам удалось скомпрометировать учетные записи Exchange Online and Azure Active Directory (AD), принадлежащие более двадцати организациям. Сообщалось, что злоумышленники использовали уже пропатченную уязвимость в GetAccessTokenForResourceAPI.

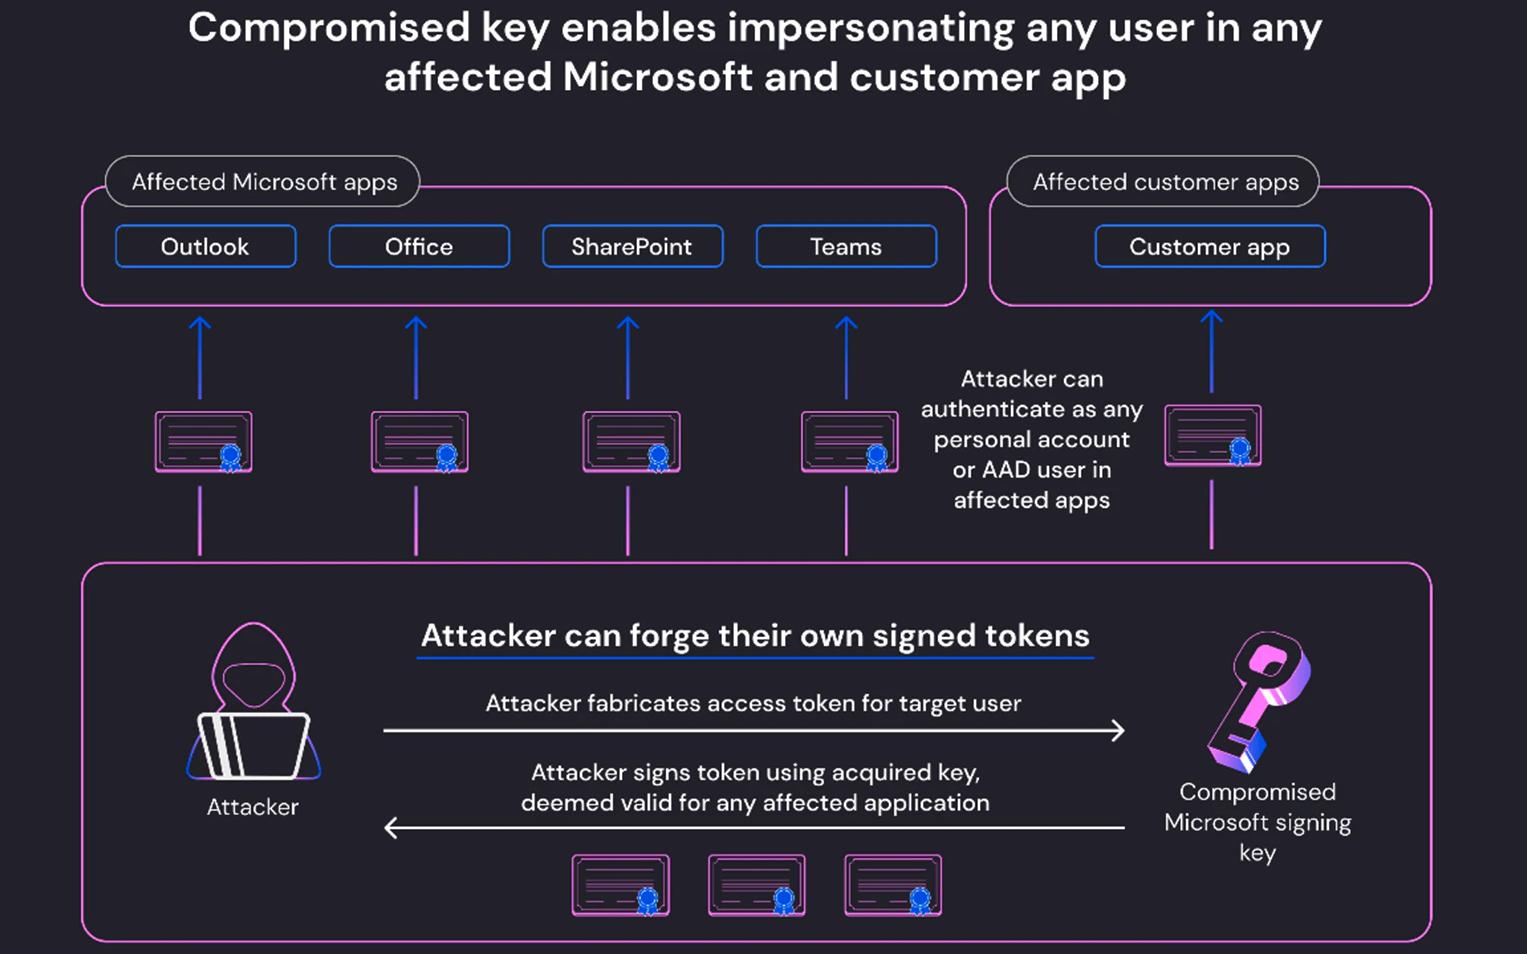
Брешь позволила атакующим подделать подписанные токены доступа и выдать себя за владельцев аккаунтов целевых организаций.

Однако один из специалистов компании Wiz Шир Тамари на днях заявил, что атака затронула все приложения Azure AD, использующие OpenID v2.0. Дело в том, что украденный ключ способен подписать любой токен доступа OpenID v2.0 для персональных аккаунтов (например, Xbox и Skype).

В Wiz также уточнили, что злоумышленники могли использовать ключ Microsoft, выдавая себя за любой аккаунт внутри любого затронутого приложения.

«Это касается и таких проектов, как Outlook, SharePoint, OneDrive и Teams, а также клиентских приложений, поддерживающих аутентификацию Microsoft. Злоумышленник с ключом подписи AAD — самый мощный атакующий, которого только можно представить, поскольку у него будет доступ практически к любому приложению», — продолжает Тамари.


В качестве ответных мер Microsoft отозвала все валидные ключи подписи MSA, чтобы наверняка закрыть злоумышленникам доступ к другим скомпрометированным данным.

Подпишитесь на новости

Bitget выставила россиян за дверь: на вывод криптовалюты дали считаные дни

Криптобиржа Bitget включила Россию, Казахстан и Белоруссию в список запрещённых стран. Ограничения касаются резидентов этих государств. Пользователям предложили закрыть позиции и вывести активы, причём времени на спокойные раздумья оставили немного.

Как пишет «Интерфакс», биржа изменила пользовательское соглашение 16 октября. Затронутым клиентам рассылают персональные инструкции по электронной почте, через приложение и пуш-уведомления.

В уведомлениях указан жёсткий график. С 10:00 мск 18 октября недоступны новые сделки, ордера и подписки. До 10:00 мск 21 октября пользователям предписано закрыть все позиции и вывести активы.

Оставшиеся позиции биржа обещает закрыть автоматически. С того же времени — 10:00 мск 21 октября — вход в аккаунт будет ограничен.

В приведённом сообщении причина решения не раскрывается. Зато последствия вполне конкретные: обслуживание прекращается, сроки обозначены, дальнейшие действия биржа сообщает каждому затронутому пользователю отдельно.

Очередное напоминание, что доступ к криптобирже зависит не только от пароля и баланса, но и от очередной редакции её правил.

RSS: Новости на портале Anti-Malware.ru