



За полгода в России проведено 1,3 млн фишинговых атак с целью кражи крипты

За полгода в России проведено 1,3 млн фишинговых атак с целью кражи крипты

За полгода в России проведено 1,3 млн фишинговых атак с целью кражи крипты

В период с января по июнь защитные решения «Лаборатории Касперского» заблокировали более 1,3 млн попыток перехода россиян по ссылкам в фишинговых письмах, использующих тему криптовалюты.

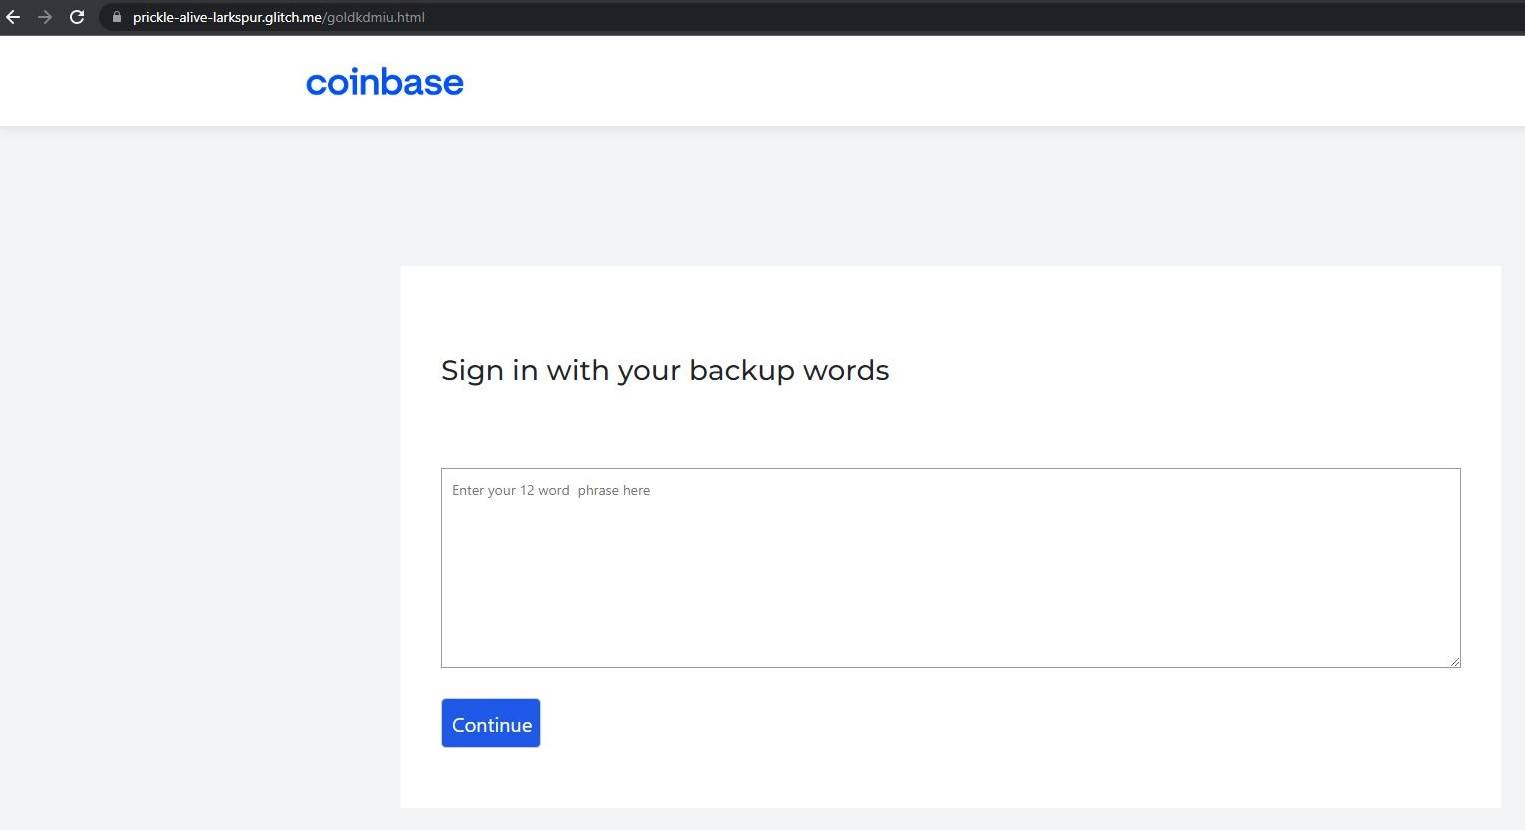
Такие сообщения массово рассылаются от имени известных криптовалютных бирж. Мошенники обычно просят подтвердить транзакцию или безопасность кошелька. При переходе по встроенной ссылке получателя перенаправляют на поддельную страницу с полем для ввода сид-фразы (по ней можно восстановить доступ к аккаунту в случае потери пароля).


Подобные атаки ориентированы на владельцев горячих кошельков — хранилищ крипты, всегда доступных через интернет. Такой способ хранения цифровой валюты очень популярен, но пользователи редко доверяют ему большие суммы.

Холодные кошельки (специализированное устройство или приложение, не имеющее постоянного подключения к Сети) считаются более надежными, но и они не застрахованы от кибератак. Так, минувшей весной эксперты зафиксировали фишинговую рассылку, использующую имя Ripple и нацеленную на кражу крипты из аппаратных кошельков.

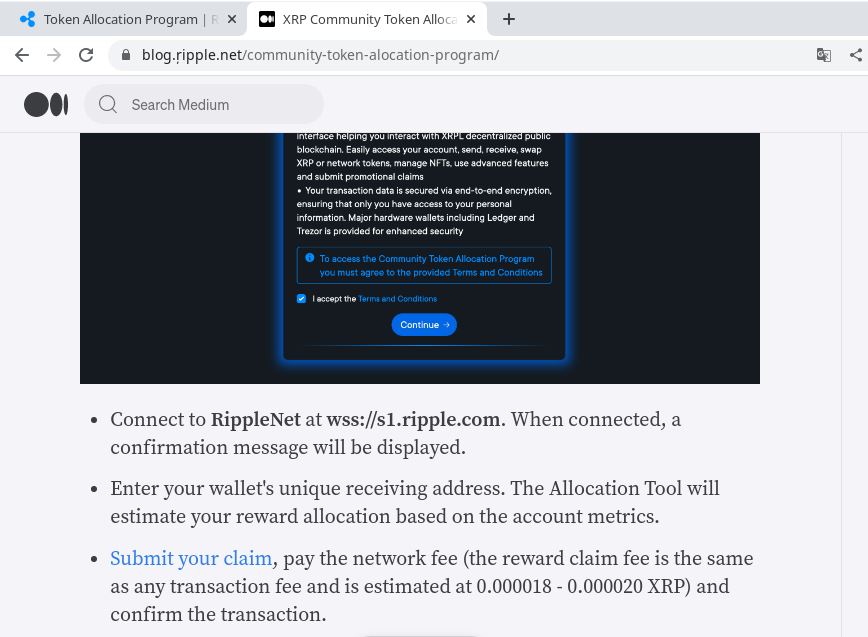
Фальшивка предлагала получателю поучаствовать в раздаче токенов XRP. При переходе по ссылке открывалась страница блога с постом, объясняющим правила проведения «акции». Специально зарегистрированное доменное имя отличалось от оригинала одной буквой: обычную латинскую r злоумышленники заменили Unicode-символом с седилью. Подлог выдавала также TLD-зона — .net вместо .com, где расположен сайт Ripple.


При переходе по встроенной ссылке потенциальной жертве поэтапно предлагают подключиться к веб-сокету, ввести адрес XRP-аккаунта и выбрать способ авторизации (первыми в списке значатся аппаратные кошельки Ledger и Trezor, с припиской recommended). Если последовать всем инструкциям и рекомендациям, атака даст искомый результат.

«Мы наблюдаем рост популярности криптовалют и призываем владельцев криптокошельков сохранять бдительность и применять надёжные меры безопасности для защиты своих цифровых активов, — комментирует эксперт Kaspersky по кибербезу Роман Деденок. — Очень важно убедиться, что ссылка не фишинговая, прежде чем переходить по ней или вводить конфиденциальную информацию».

Защитить криптоактивы от подобных посягательств помогут советы от Kaspersky:

  • покупать аппаратный кошелёк напрямую у официального производителя;
  • перед покупкой проверять, нет ли следов взлома — царапин, следов клея, плохо стыкующихся деталей;
  • отслеживать на сайте производителя обновления прошивки;
  • использовать надежное решение для защиты всех устройств, с помощью которых кошелёк подключается к интернету;
  • установить на аппаратном кошельке сложный, уникальный пароль; для управления паролями использовать спецрешение, к примеру, Kaspersky Password Manager.
Подпишитесь на новости

GPT-6 Astra расшифровала послание времён Наполеона спустя 217 лет

Шифр пережил империи, войны и поколения исследователей, а теперь за него взялся ИИ. Инженер Картер Черч рассказал в своём блоге, как с помощью GPT-6 Astra восстановил содержание письма генералу Огюсту де Мармону. По его словам, потребовалось около шести часов работы модели и несколько вечеров собственного времени.

Послание отправили в марте 1809 года по распоряжению Наполеона через его пасынка Эжена де Богарне. Мармон командовал войсками в Далмации, и ему нужно было знать расположение французских и союзных армий перед войной с Австрией.

Ключ не сохранился. На скане — около 1300 зашифрованных единиц и 155 разных знаков. Причём одна буква могла обозначаться несколькими символами: обычный подсчёт частот здесь буксует.


ИИ прочитал изображение и использовал 33 ранее установленных значения. Остальные подбирались методом имитации отжига: варианты оценивали по статистике французских текстов. Затем расшифровку проверяли по исходному скану.

Внутри оказалась военная сводка с уверенным прогнозом: Австрии предстоит атака с нескольких направлений, и она движется к поражению.


Черч опубликовал восстановленный ключ и скрипты для проверки результата. Пять знаков остаются неоднозначными, но, по его оценке, общий смысл от этого не меняется. Автор также сообщает, что историк криптографии Сатоси Томокиё проверил решение, после чего письмо внесли в список расшифрованных.

RSS: Новости на портале Anti-Malware.ru