



Опция деактивации WhatsApp подвела под DoS-удар 2 млрд пользователей

Опция деактивации WhatsApp подвела под DoS-удар 2 млрд пользователей

Опция деактивации WhatsApp подвела под DoS-удар 2 млрд пользователей

Как оказалось, деактивировать WhatsApp-аккаунт письмом в техподдержку может не только владелец, но и все, у кого записан его телефон. Такую просьбу можно многократно отправлять с любого имейл-адреса и устроить своей жертве месячник отказа в обслуживании.

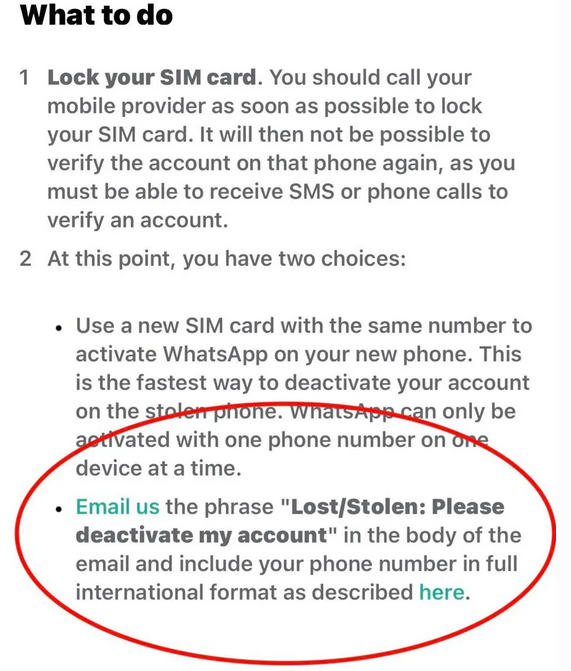
Деактивация учетной записи WhatsApp используется в тех случаях, когда телефон потерян или украден. Процедура проста: пользователь отправляет на адрес техподдержки письмо с ключевой фразой «потеря/кража, пожалуйста, деактивируйте аккаунт» и номером телефона, и доступ блокируется на 30 дней.


В течение этого периода контакты будут по-прежнему видеть профиль владельца и слать ему сообщения. Их можно будет потом прочесть, повторно активировав аккаунт на другом устройстве (запуск приложения > вход). Если этого не сделать, по окончании срока «подвешенный» аккаунт удалится.

Простота этой процедуры и смутила Джейка Мура (Jake Moore), эксперта-криминалиста и консультанта ESET по вопросам кибербезопасности. Недоброжелатель, которому известен твой номер телефона, сможет с легкостью вместо тебя запросить деактивацию аккаунта, используя произвольный адрес отправителя. А если написать скрипт для автоматизации запросов, можно провести DoS-атаку длительностью в 30 дней.

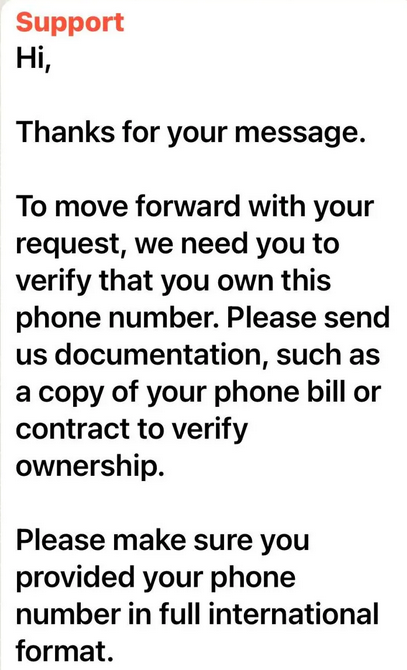
О своем открытии эксперт рассказал в Twitter, предупредив пользователей популярного мессенджера об угрозе. Похоже, что его инициатива возымела свое действие: опцию деактивации через техподдержку вначале отключили, затем такие запросы стали возвращать подтверждение получения, а теперь WhatsApp дополнительно просит представить документ в подтверждение права на указанный номер телефона.


Тем не менее проблема осталась, и юзерам, потерявшим мобильный телефон, придется блокировать симку или само устройство с помощью соответствующей опции. В качестве альтернативы Мур советует включить в WhatsApp двухфакторную аутентификацию (2FA, по умолчанию неактивна): в этом случае деактивация аккаунта через техподдержку возможна только с привязанного имейл-адреса.

Подпишитесь на новости

Виджеты Telegram могли использовать для заражения компьютеров трояном

«Лаборатория Касперского» зафиксировала атаки, которые используют уязвимость в новых HTML-виджетах Telegram. При открытии некоторых каналов на компьютере пользователя незаметно запускался PowerShell-скрипт, который скачивал и запускал троян WebRAT, также известный как Salat Stealer.

Первые попытки атак специалисты обнаружили в ночь на 13 ноября. Об этом компания сообщила в своем телеграм-канале.

Связь атак с уязвимостью в «Лаборатории Касперского» называют предположительной, технических подробностей эксплуатации компания пока не раскрыла. Сколько пользователей пострадало, тоже неизвестно.

WebRAT написан на Rust и дает злоумышленнику удаленный доступ к зараженному компьютеру. Троян умеет красть данные криптокошельков, аккаунтов Telegram и другие учетные записи. До выхода исправления Kaspersky советует не запускать виджеты в Telegram.

Telegram открыл HTML-виджеты для ботов 9 ноября. Вскоре исследователи показали, что специально созданный виджет может запустить системный «Калькулятор» в Telegram Desktop, а на Android выполнить код через ошибку в движке QuickJS.

Ее исправили в версии Telegram для Android 13.2.2. После второй демонстрации от исследователя V12 Telegram отключил HTML-виджеты на сервере.

Павел Дуров (внесён в перечень террористов и экстремистов Росфинмониторинга) заявлял, что проблемы с удаленным выполнением кода не существует. По его словам, показанная атака требовала, чтобы пользователь сам запустил сторонний сервис, и этот сценарий Telegram полностью заблокировал на сервере.

RSS: Новости на портале Anti-Malware.ru