



Атакующие начали использовать баг WordPress-плагина WooCommerce Payments

Атакующие начали использовать баг WordPress-плагина WooCommerce Payments

Атакующие начали использовать баг WordPress-плагина WooCommerce Payments

Киберпреступники взяли в оборот уязвимость WordPress-плагина WooCommerce Payments, с помощью которой теперь атакуют веб-ресурсы. Брешь позволяет получить права любых групп пользователей, включая администраторов уязвимого сайта.

WooCommerce Payments — очень популярный плагин, с помощью которого владельцы ресурсов могут принимать платежи банковскими картами. Согласно статистике WordPress, WooCommerce Payments используется более чем на 600 тыс. сайтов.

Уязвимость, о которой идёт речь, получила 9,8 балла и идентификатор CVE-2023-28121. Проблема затрагивает версии плагина с 4.8.0 по 4.8.2. 23 марта разработчики выпустили релиз под номером 5.6.2, в котором уже нет бреши.

Ещё весной в WooCommerce утверждали, что нет никаких признаков использования уязвимости в кибератаках. Однако теперь злоумышленники всё-таки добавили в свой арсенал соответствующий эксплойт.

Само собой, атакующим помогла заметка в техническом блоге исследователей из RCE Security. В ней специалисты подробно рассказывают про CVE-2023-28121 и способ её эксплуатации.

Для использования бреши злоумышленнику достаточно добавить заголовок запроса X-WCPAY-PLATFORM-CHECKOUT-USER и настроить его на идентификатор пользователя, чей аккаунт нужно подделать.

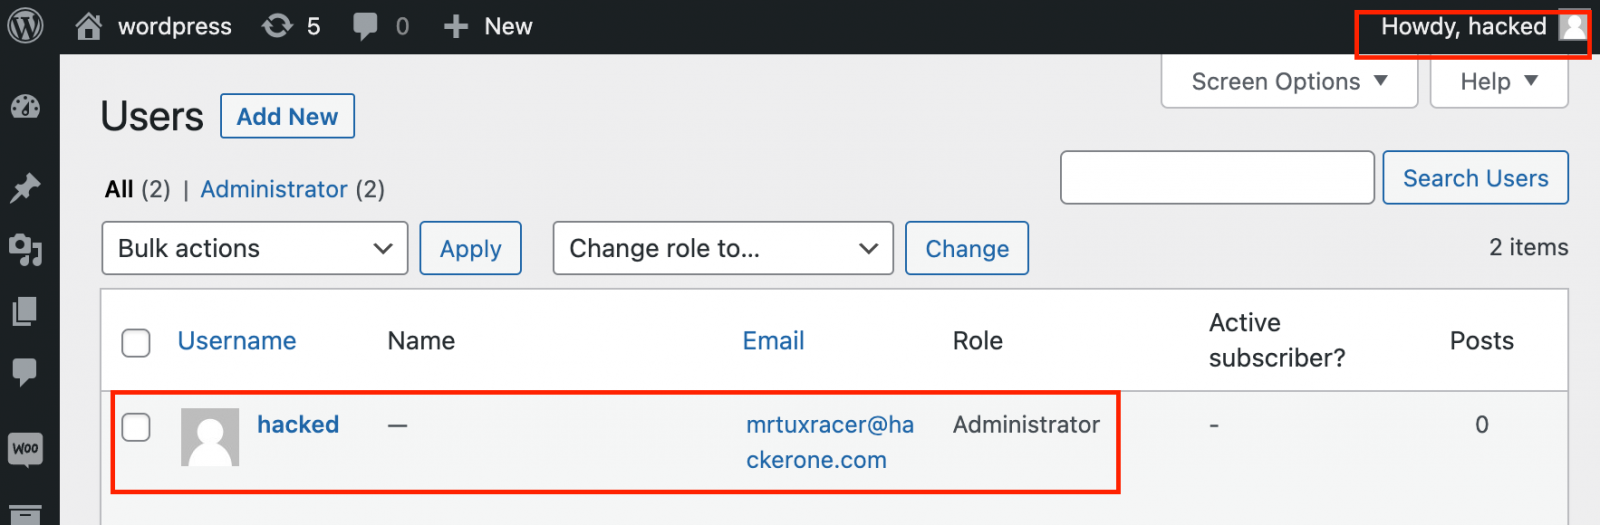
Когда WooCommerce Payments «видит» этот заголовок, запрос расценивается от лица целевой учётной записи, учитываются при этом и права такого аккаунта. Эксперты RCE Security даже выпустили демонстрационный эксплойт (proof-of-concept), позволяющий добавить нового администратора.


На днях компания Wordfence предупредила о реальных кибератаках, в которых киберпреступники используют CVE-2023-28121. К выходным число атакованных сайтов превысило 157 тысяч. Злоумышленники ищут на ресурсах файл /wp-content/plugins/woocommerce-payments/readme.txt и задействуют эксплойт, если он присутствует.

Подпишитесь на новости

ЦБ будет сообщать ФНС о переводах между физлицами только с 2027 года

Минфин согласился, что Банк России будет сообщать налоговой о гражданах, систематически получающих деньги от других физлиц, только по операциям начиная с 1 января 2027 года. В первоначальной версии поправок норма распространялась на операции, совершенные после 1 января 2026 года.

Об этом замминистра финансов Алексей Сазанов заявил на заседании комитета Госдумы по бюджету и налогам 15 ноября. Слова замминистра приводит «Интерфакс».

На проблему обратил внимание председатель комитета Андрей Макаров: по его словам, в нынешнем виде поправка придает норме обратную силу. Сазанов объяснил, что положение перенесли из законопроекта об обелении экономики, который внесли весной, когда эта дата была актуальна.

«Конечно, сейчас эту норму надо распространять с 1 января 2027 года», — сказал Макаров.

Поправки Минфин внес ко второму чтению законопроекта № 617-9 из бюджетного пакета. Они дополняют статью 85 Налогового кодекса: ЦБ будет передавать в ФНС сведения о гражданах, у которых по счетам видны признаки систематического получения доходов от других людей. Сами признаки, а также форму и периодичность передачи данных определит соглашение ЦБ и ФНС.

Получив такие сведения, налоговая сможет запросить у банка выписки по счетам гражданина. Сейчас выписки по счетам людей без статуса ИП ФНС запрашивает только при взыскании долга, налоговой проверке или истребовании документов.

RSS: Новости на портале Anti-Malware.ru