



Фейковый эксплойт для уязвимости в Linux приносит ворующий пароли троян

Фейковый эксплойт для уязвимости в Linux приносит ворующий пароли троян

Фейковый эксплойт для уязвимости в Linux приносит ворующий пароли троян

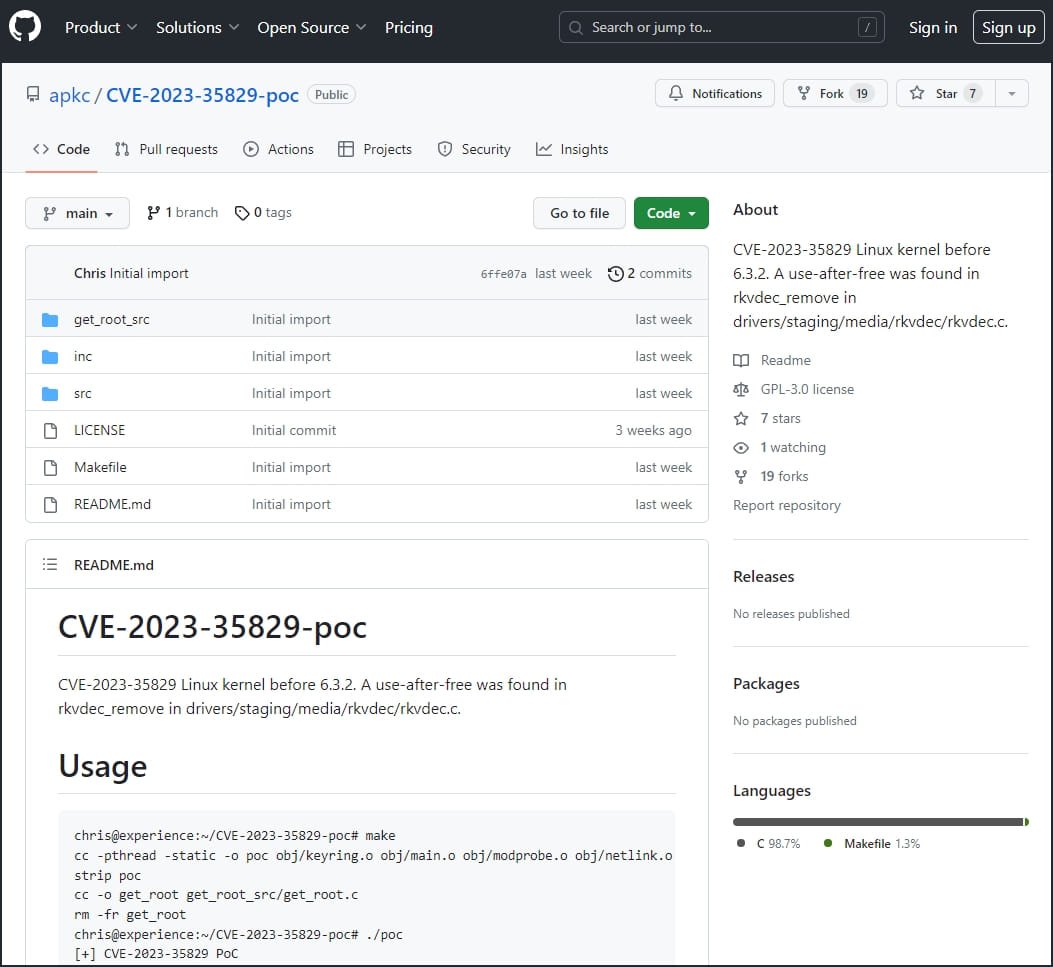
Исследователей в сфере кибербезопасности пытаются атаковать с помощью фейкового демонстрационного эксплойта (proof-of-concept, PoC) для уязвимости CVE-2023-35829. На деле этот PoC устанавливает в систему Linux вредоносную программу, ворующую пароли.

На злонамеренный демонстрационный эксплойт обратили внимание специалисты Uptycs. В ходе обычного сканирования защитные системы сработали на подозрительное поведение: странные сетевые соединения, попытки получить доступ к системе и т. п.

В результате удалось выявить три репозитория, в которых размещались фейковые PoC. Два уже удалены с площадки GitHub, а третий до сих пор можно загрузить.


По данным Uptycs, вредонос неплохо распространился в сообществе ИБ-экспертов и смог заразить немалое число компьютеров. Авторы этого PoC утверждают, что это эксплойт для уязвимости под идентификатором CVE-2023-35829, затрагивающей версии ядра Linux до 6.3.2.

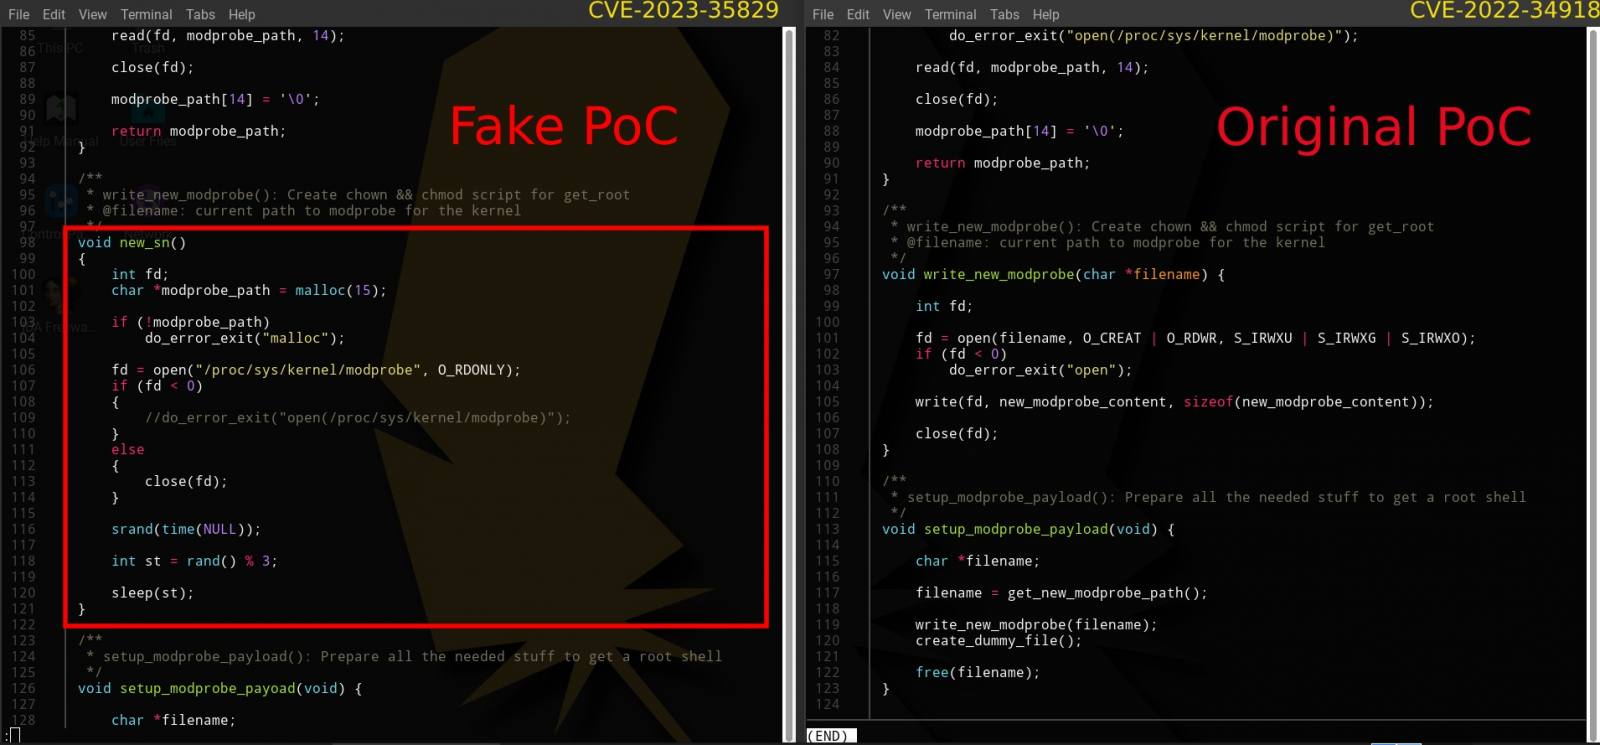
В сущности, это действительно PoC, но для другой уязвимости в ядре Linux — CVE-2022-34918. Точнее — копия старого эксплойта:


При попытке запуска PoC создаёт файл «kworker» и добавляет путь к файлу «/etc/bashrc» для закрепления в системе. Далее вредонос подключается к командному серверу для загрузки со стороннего URL и выполнения bash-скрипта для Linux.

Скрипт получает доступ к файлу «/etc/passwd» для кражи конфиденциальной информации, а также модифицирует «~/.ssh/authorized_keys», чтобы открыть удалённый доступ атакующему.

Подпишитесь на новости

Техсбор на маркированные смартфоны и ноутбуки снизят на 33%

Производители и импортёры электроники могут получить скидку на технологический сбор, если вовремя познакомят свою продукцию с «Честным знаком». Для смартфонов и ноутбуков, зарегистрированных в государственной системе маркировки, платёж обсуждается на 33% ниже базовой ставки.

Как сообщает «Коммерсантъ» со ссылкой на источники, размер сбора хотят рассчитывать с применением коэффициента товарного знака и модели.

Если конкретного устройства в ГИС мониторинга оборота товаров не окажется, заплатить придётся, наоборот, на 33% больше. Обязательная маркировка радиоэлектроники действует с 1 мая 2026 года.

Под неё попали смартфоны, ноутбуки, печатные платы, реле и даже розетки. Технологический сбор начнут взимать с юридических лиц и ИП при импорте или производстве техники с 1 декабря.

Базовую ставку должен установить Минпромторг. Её рассчитают на основе медианной таможенной стоимости импортированных в 2025 году товаров с учётом целевой инфляции в 4%. Итоговую сумму после применения коэффициентов округлят до целого числа.

Параллельно власти и производители обсуждают синхронизацию «Честного знака» с ГИСП — реестром локализованной промышленной продукции. Это позволит проследить происхождение устройства и проще подтвердить его российское производство. Предполагается, что скидка подтолкнёт компании не только активнее маркировать технику, но и заниматься локализацией.

Минпромторг рассчитывает собрать за шесть лет около 136 млрд рублей. Деньги обещают направить на поддержку радиоэлектроники и микроэлектроники.

На цену техники одновременно давят НДС, комплектующие, логистика и валютный курс. Для дорогого ноутбука новый платёж может затеряться в ценнике, а вот бюджетному устройству даже небольшая надбавка прилетит заметнее.

RSS: Новости на портале Anti-Malware.ru