



Лазейка в Windows позволила загружать вредоносные драйверы уровня ядра

Лазейка в Windows позволила загружать вредоносные драйверы уровня ядра

Лазейка в Windows позволила загружать вредоносные драйверы уровня ядра

Microsoft заблокировала сертификаты для подписи кода, которые использовали китайские киберпреступники. Злоумышленники с помощью лазейки в политике Windows загружали вредоносные драйверы уровня ядра в атакуемые системы.

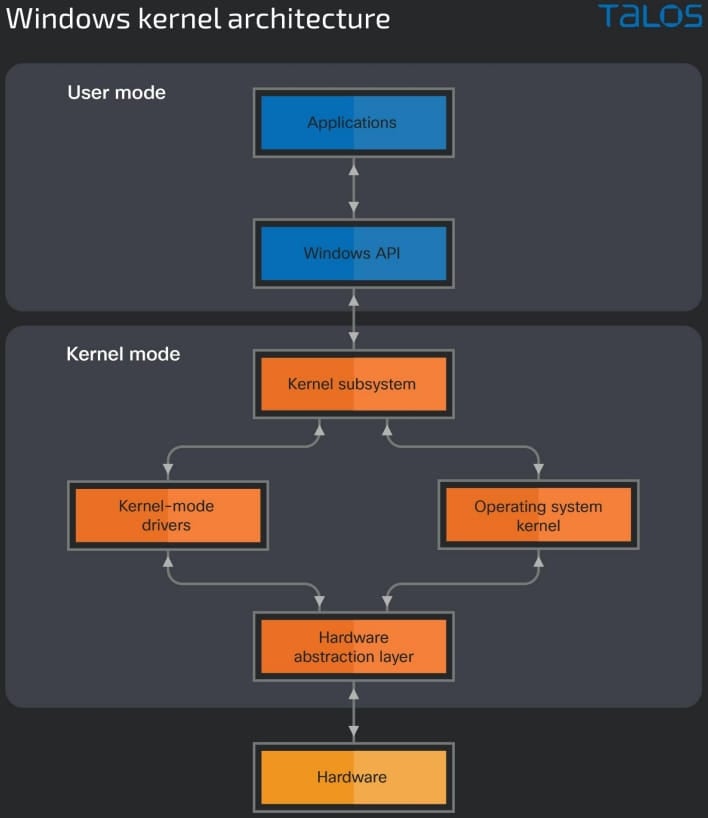
Как вы наверняка знаете, драйверы уровня ядра работают в системе с наивысшим привилегиями (Ring 0). Воспользовавшись такими правами, атакующие могут не только получить полный доступ к целевой машине, но и обеспечить себе незаметное извлечение данных и другую вредоносную активность.

Более того, заполучив на вооружение драйвер уровня ядра, киберпреступники могут завершать практически любой процесс в системе. Даже если речь идет о защитном софте, атакующие могут вмешаться в его работу.


С выходом Windows Vista Microsoft представила новую политику, описывающую, как именно драйверы уровня ядра могут загружаться в ОС. С тех пор разработчики должны присылать свои драйверы на проверку и подписывать их через портал для девелоперов.

Не обошлось и без исключений, поскольку Microsoft нужно было предусмотреть возможные ошибки в работе старых приложений. Корпорация решила позволить загружаться драйверам уровня ядра, если соблюдались следующие условия:

  • Пользователь обновил компьютер с более ранних версий ОС на Windows 10 1607.
  • Функция Secure Boot отключена в BIOS.
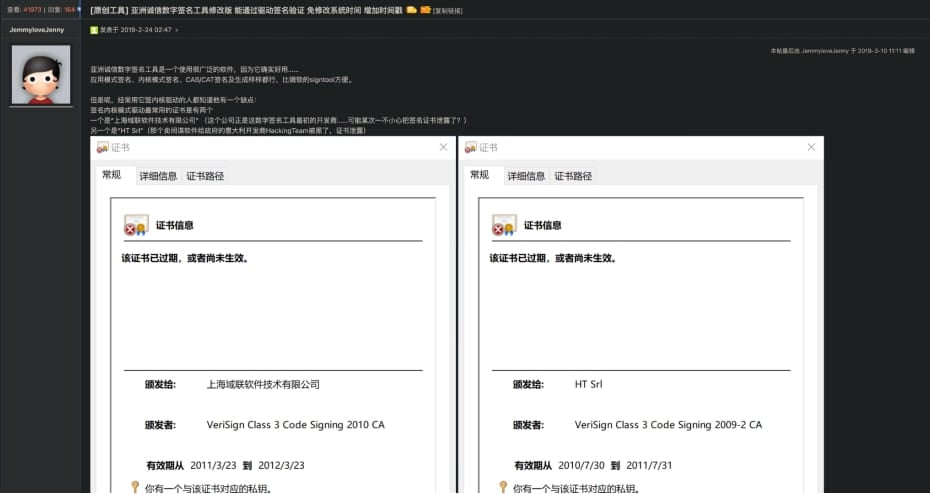
  • Драйверы были подписаны с помощью сертификата, выданного до 29 июля 2015 года (обратите внимание на этот пункт).

Об активности китайских киберпреступников рассказали специалисты Cisco Talos. Находчивые злоумышленники использовали инструменты с открытым исходным кодом — HookSignTool и FuckCertVerify — для модификации даты подписи вредоносных драйверов. Указав там число до 29 июля 2015 года, атакующие как раз очень удачно вписывались в третье исключение.

HookSignTool впервые появился в 2019 году на одном из китайских хакерских форумов. Инструмент задействует перехват Windows API вместе с легитимной подписью кода для пометки драйверов.


Интересно, что HookSignTool работает неидеально, оставляя в фейковой подписи артефакты. Благодаря этому исследователи всегда могут идентифицировать драйверы, подписанные HookSignTool.


В отдельном отчете Cisco описывается реальный пример — драйвер RedDriver, который как раз подписан с помощью HookSignTool.

Другой инструмент, получивший имя FuckCertVerify, китайские хакеры использовали для изменения временных меток подписи. Он доступен на GitHub с декабря 2018 года в качестве инструмента для читинга в играх.

Как отметили представители Microsoft, корпорация уже прикрыла лазейку и отозвала опасные сертификаты.

Подпишитесь на новости

Яндекс собрал защиту облаков, паролей и ботов под брендом Yandex Security

Yandex B2B Tech запускает новое направление Yandex Security и собирается защищать уже не только собственное облако. В зону ответственности войдут локальные, гибридные и мультиоблачные инфраструктуры, даже если ресурсы компании разложены по нескольким провайдерам.

Центром управления станет Security Deck. Платформа будет собирать в одном интерфейсе информацию о правах доступа, рисках и ошибках конфигурации в разных облаках.

Подключение, по заявлению компании, займёт несколько минут, а до конца года Яндекс рассчитывает привлечь нескольких крупных облачных провайдеров-партнёров.

Одной сменой вывески дело не ограничится. Как сообщила Yandex B2B Tech, в Security Deck появится модуль Access Analyzer. Он будет искать избыточные полномочия, неиспользуемые сервисные аккаунты и предлагать более узкие роли в соответствии с принципом минимальных привилегий. Потому что выдавать всем права администратора — быстро, удобно и очень удобно злоумышленникам.

Сервис Identity Hub получит беспарольную аутентификацию на базе WebAuthn и FIDO2. Сотрудники смогут входить в корпоративные системы по лицу, отпечатку пальца или с помощью аппаратного ключа. Администраторы смогут настроить MFA либо полностью запретить пароли, которые невозможно украсть только в одном случае — когда их вообще нет.

Обновится и Yandex Smart Web Security. Новый механизм JS-Challenge будет проверять посетителей сайта в фоне и показывать капчу лишь при наиболее подозрительной активности. Обычный пользователь пройдёт незаметно, а ботам придётся доказывать, что они не боты. Иронично, но справедливо.

Yandex Security объединит собственные разработки компании и решения SolidLab. Главная ставка — централизованная защита инфраструктуры независимо от места её размещения.

RSS: Новости на портале Anti-Malware.ru