



Windows 95, 98, NT 4.0 и другое старьё теперь может обновиться онлайн

Windows 95, 98, NT 4.0 и другое старьё теперь может обновиться онлайн

Windows 95, 98, NT 4.0 и другое старьё теперь может обновиться онлайн

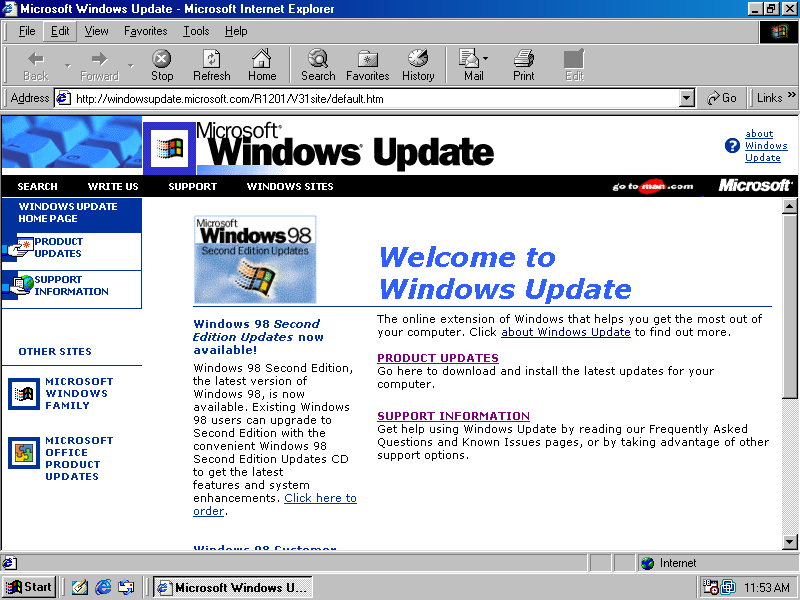
Любите старьё? Представьте, что можно накатить обновления на версии Windows 95, 98 и NT 4.0. Именно этим вопросом занимается новый независимый проект, получивший имя «Windows Update Restored».

Задача авторов Windows Update Restored — создать некий хостинг для модифицированных версий старых сайтов Windows Update. Кроме того, специалисты будут размещать файлы апдейтов, которые нельзя найти на установочных компакт-дисках.

Старенькие версии Windows, как многие наверняка помнят, полагались на веб-приложение Windows Update, а не на встроенные механизмы обновления, как это принято делать в современных релизах ОС.

Microsoft закрыла веб-ресурс, предназначавшийся для апдейта Windows 95 и 98, где-то в середине 2011 года. Теперь в Сети появился Windows Update Restored — слегка видоизменённый клон оригинального проекта Microsoft. Поскольку сайт не использует SSL- или TLS-шифрования, старые версии Internet Explorer могут запросто зайти на него.

Однако вам потребуется как минимум Internet Explorer 5, чтобы получить доступ к Windows Update Restored. Кстати, авторы проекта предусмотрели и этот момент: на ресурсе есть специальные ссылки на загрузку IE5 и IE5.5.

Windows Update Restored в настоящее время поддерживает Windows 98, NT 4.0, ME и ряд версий Windows 2000. Если вы любитель более поздних релизов вроде XP, для вас есть другой проект — Legacy Update.

Само собой, Windows Update Restored — это для энтузиастов, которые обожают ретрокомпьютеры. Ни о каких патчах и серьёзных исправлений уязвимостей, конечно, речь не идёт.

Подпишитесь на новости

PT Application Firewall получил защиту от атак на LLM

Корпоративному ИИ-ассистенту доверили документы, клиентские данные и доступ к системам. Теперь осталось проследить, чтобы командовать им не начал первый встречный. Positive Technologies разработала LLM Firewall — модуль защиты ИИ-сервисов в составе PT Application Firewall.

По словам компании, он проверяет запросы к языковым моделям и их ответы: ищет попытки обойти ограничения, вытащить системные инструкции, раскрыть конфиденциальную информацию или использовать возможности агента в интересах атакующего.

Одна из целей — противодействие инъекциям в промпт. Вредоносную инструкцию можно отправить боту напрямую или спрятать в документе, который тот обрабатывает. Внешне это обычный текст, а по замыслу — попытка назначить нейросети нового начальника.

Подозрительные обращения модуль позволяет блокировать либо фиксировать для последующего разбора. Отдельно заявлено обнаружение персональных данных, паролей, ключей доступа, а также токсичного и запрещённого контента.

Проверка работает в обе стороны: контролируется и то, что отправляют модели, и то, что она выдаёт пользователю. Секреты могут утечь не только из-за хитрого атакующего, но и благодаря очень старательному сотруднику.

LLM Firewall уже интегрирован в PT AF Cloud. Он подключается к обмену между приложением и моделью через API, совместимый с OpenAI Chat Completions и Responses. Отдельная консоль управления не требуется. В PT AF PRO для развёртывания внутри инфраструктуры заказчика модуль обещают добавить позднее.

Для разных ИИ-сервисов можно задавать свои политики, выбирать мониторинг или блокировку, отдельно настраивать проверку запросов и ответов. События поступают в PT AF для анализа и расследования.

RSS: Новости на портале Anti-Malware.ru