



Ученые предложили обезопасить цифровые платежи с помощью квантов света

Ученые предложили обезопасить цифровые платежи с помощью квантов света

Ученые предложили обезопасить цифровые платежи с помощью квантов света

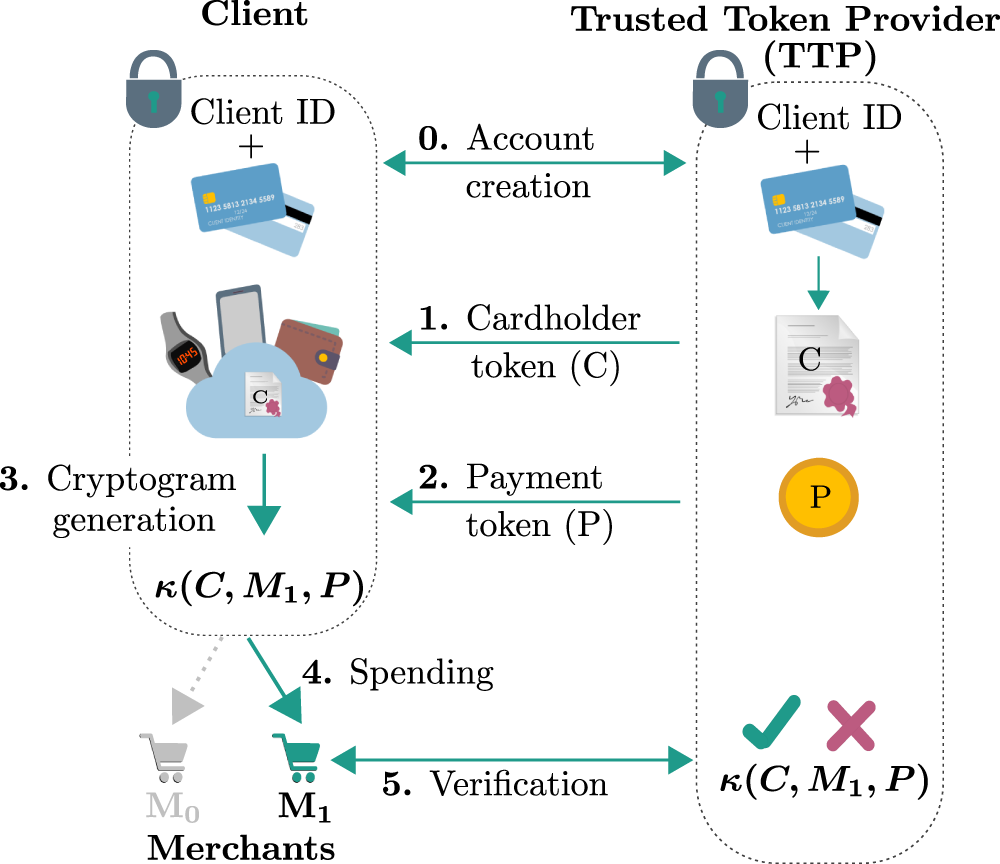
Исследователи из Венского университета разработали систему безопасных платежей, использующую квантовые свойства света. Разработанный ими протокол обмена токенами между клиентом, продавцом и банком заменяет шифротекст единичными фотонами.

При проведении классических транзакций поставщик платежных услуг (например, банк или эмитент кредитных карт) высылает клиенту по защищенному каналу одноразовый токен. На его основе по месту генерируется криптограмма (одноразовый код) для продавца, который верифицирует ее через обращение к платежному сервис-провайдеру и принимает или отвергает платеж.


Однако при наличии мощных вычислительных ресурсов злоумышленник или недобросовестный продавец может взломать одноразовый код, получить конфиденциальные данные пользователя и от его имени проводить транзакции. Созданный университетскими исследователями протокол исключает такую возможность: в качестве платежного токена провайдер отправляет клиенту последовательность квантовых состояний — единичные фотоны, которые можно измерить.

Итоговая криптограмма исключает спуфинг, так как квантовые состояния света невозможно скопировать, и транзакцию можно будет провести только один раз. Более того, любое изменение параметров платежа влияет на результаты измерений, и при верификации разница обязательно всплывет.

Такой метод надежно сохраняет приватность клиентских данных, и никаких дополнительных каналов обмена или хранилищ для валидации не требуется. Новая концепция квантового протокола для совершения цифровых платежей была с успехом реализована и проверена на оптоволоконной линии связи длиной в 641 м (между двумя университетскими зданиями в центре Вены).

Как оказалось, шумы и потери в каналах «квантово-цифровым» платежам не помеха, но по скорости они пока уступают классике: на завершение транзакции уходит несколько минут, а не секунд, как при обычных коммуникациях. Тем не менее, авторы исследования уверены, что это временные трудности, притом технического характера.

Дешёвая поддельная вышка позволяет следить за абонентами 5G

Исследователи из i2CAT Foundation, Университета Мурсии и NEC Laboratories Europe собрали недорогой инструмент 5G-Shark, который заманивает смартфоны на поддельную базовую станцию. Без глушилок, хитрых пакетов и предупреждений на экране телефон сам цепляется за фейковую вышку, считая её подходящей сетью.

Разработка использует открытую программную платформу и доступное SDR-оборудование.

Фальшивая станция объявляет высокий приоритет и достаточно сильный сигнал, после чего находящийся поблизости смартфон может автоматически переключиться на неё в режиме ожидания.

Как показало исследование 5G-Shark, протестированные сети почти всегда скрывали постоянный идентификатор абонента, ради чего 5G и должен был отправить классические IMSI-catcher в музей. Но временные идентификаторы GUTI некоторые операторы выдавали почти последовательно.

Учёные собрали 3742 идентификатора в сетях трёх операторов. В отдельных случаях до 84-96% последовательных регистраций одного абонента удавалось связать только по значению GUTI. У оператора, который распределял номера случайнее, показатель упал до 7%.

На слежке сюрпризы не закончились. Поддельная станция отправляла смартфонам сообщения Registration Reject и заставляла Samsung Galaxy S23 откатываться в ограниченный режим 3G без интернета, бесконечно пытаться зарегистрироваться либо намертво подвешивать модем до ручной перезагрузки.


Авторы считают, что часть проблем заложена в самом протоколе: смартфон вынужден обрабатывать некоторые команды ещё до установления защищённого соединения. Другие дыры появились из-за решений операторов и производителей оборудования.

Впрочем, объявлять весь 5G дырявым пока рано. Работа опубликована как препринт и ещё не прошла рецензирование, тесты проводились только на семи собственных устройствах исследователей, а атака требует находиться рядом с целью.

RSS: Новости на портале Anti-Malware.ru