



Ученые предложили обезопасить цифровые платежи с помощью квантов света

Ученые предложили обезопасить цифровые платежи с помощью квантов света

Ученые предложили обезопасить цифровые платежи с помощью квантов света

Исследователи из Венского университета разработали систему безопасных платежей, использующую квантовые свойства света. Разработанный ими протокол обмена токенами между клиентом, продавцом и банком заменяет шифротекст единичными фотонами.

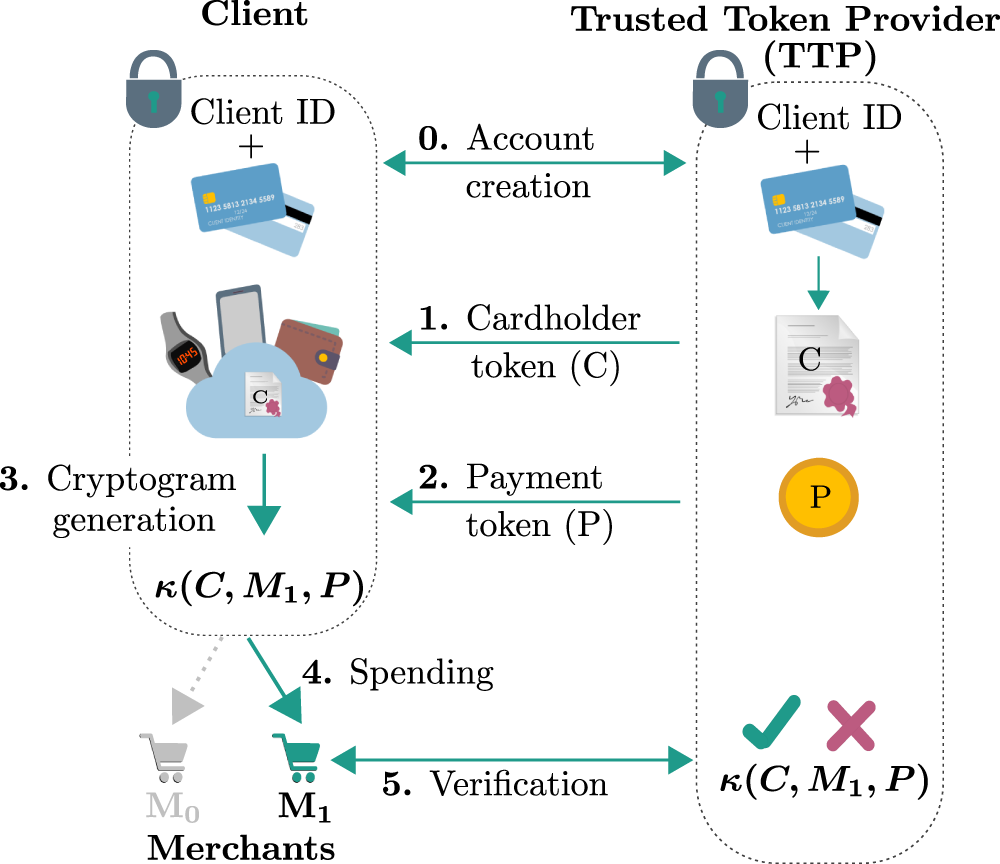
При проведении классических транзакций поставщик платежных услуг (например, банк или эмитент кредитных карт) высылает клиенту по защищенному каналу одноразовый токен. На его основе по месту генерируется криптограмма (одноразовый код) для продавца, который верифицирует ее через обращение к платежному сервис-провайдеру и принимает или отвергает платеж.


Однако при наличии мощных вычислительных ресурсов злоумышленник или недобросовестный продавец может взломать одноразовый код, получить конфиденциальные данные пользователя и от его имени проводить транзакции. Созданный университетскими исследователями протокол исключает такую возможность: в качестве платежного токена провайдер отправляет клиенту последовательность квантовых состояний — единичные фотоны, которые можно измерить.

Итоговая криптограмма исключает спуфинг, так как квантовые состояния света невозможно скопировать, и транзакцию можно будет провести только один раз. Более того, любое изменение параметров платежа влияет на результаты измерений, и при верификации разница обязательно всплывет.

Такой метод надежно сохраняет приватность клиентских данных, и никаких дополнительных каналов обмена или хранилищ для валидации не требуется. Новая концепция квантового протокола для совершения цифровых платежей была с успехом реализована и проверена на оптоволоконной линии связи длиной в 641 м (между двумя университетскими зданиями в центре Вены).

Как оказалось, шумы и потери в каналах «квантово-цифровым» платежам не помеха, но по скорости они пока уступают классике: на завершение транзакции уходит несколько минут, а не секунд, как при обычных коммуникациях. Тем не менее, авторы исследования уверены, что это временные трудности, притом технического характера.

Подпишитесь на новости

Positive Technologies заплатит до 500 тыс. рублей за обход защиты своих WAF

Найти ошибку в защитном продукте — хорошо. Показать, как он пропускает атаку, — ещё интереснее. Positive Technologies расширила программы на Standoff Bug Bounty: исследователям предлагают до 500 тысяч рублей за подтверждённые способы обхода PT Application Firewall PRO и PT Application Firewall Cloud.

Условия опубликованы на страницах программ PT Application Firewall и PT Cloud.

Проверять предлагают сами защитные механизмы: фильтрацию трафика, правила обнаружения атак и управляющий слой, через который администраторы настраивают WAF.

Исследователям предстоит искать сценарии, при которых вредоносный запрос проходит защиту незамеченным или не блокируется. Разработчиков интересуют нестандартные форматы запросов и особенности обработки HTTP. Ведь отсутствие дыр в самом WAF ещё не гарантирует, что он перекроет дорогу к уязвимому приложению.

Для PT AF PRO выплаты за проблемы высокой опасности составляют 150-300 тысяч рублей, за критические — 300-500 тысяч. В облачной программе за высокий уровень предусмотрено 50-200 тысяч рублей, за критический — до 500 тысяч.

Размер вознаграждения зависит от подтверждённого влияния находки. Одной теории или отчёта сканера недостаточно: нужен воспроизводимый сценарий с практическим риском.

По словам директора по продуктам AppSec и WAF Антона Жаболенко, результаты будут использовать для доработки правил и детекторов.

RSS: Новости на портале Anti-Malware.ru