



Centauri — новый метод снятия уникальных цифровых отпечатков устройств

Centauri — новый метод снятия уникальных цифровых отпечатков устройств

Centauri — новый метод снятия уникальных цифровых отпечатков устройств

Специалисты Калифорнийского университета представили новый способ применения техники Rowhammer для снятия уникальных и устойчивых цифровых отпечатков устройств. Напомним, вектор атаки Rowhammer позволяет модифицировать данные в памяти.

По словам исследователей, их метод снятия цифровых отпечатков будет работать даже с устройствами от одного производителя с идентичной программной и аппаратной конфигурацией.

Свою находку эксперты назвали Centauri. Как правило, снятие цифровых отпечатков (так называемый фингерпринтинг) подразумевает оценку софтовых и аппаратных характеристик устройства.

Такие параметры, как разрешение дисплея или производитель, формируют один бит энтропии. Если набрать достаточное число таких битов, можно получить вполне уникальный снимок, который будет связан лишь с единственным устройством.

Rowhammer и его аналоги в этом смысле могут помочь вытащить характеристики оперативной памяти, которые потом складываются в отпечаток «железа».

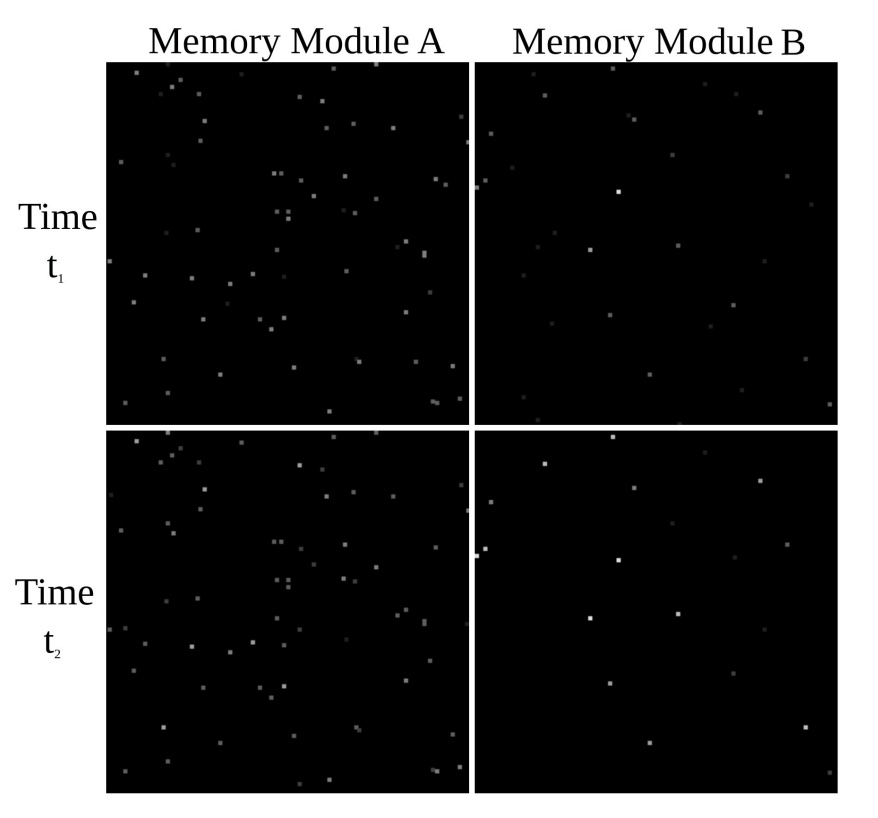
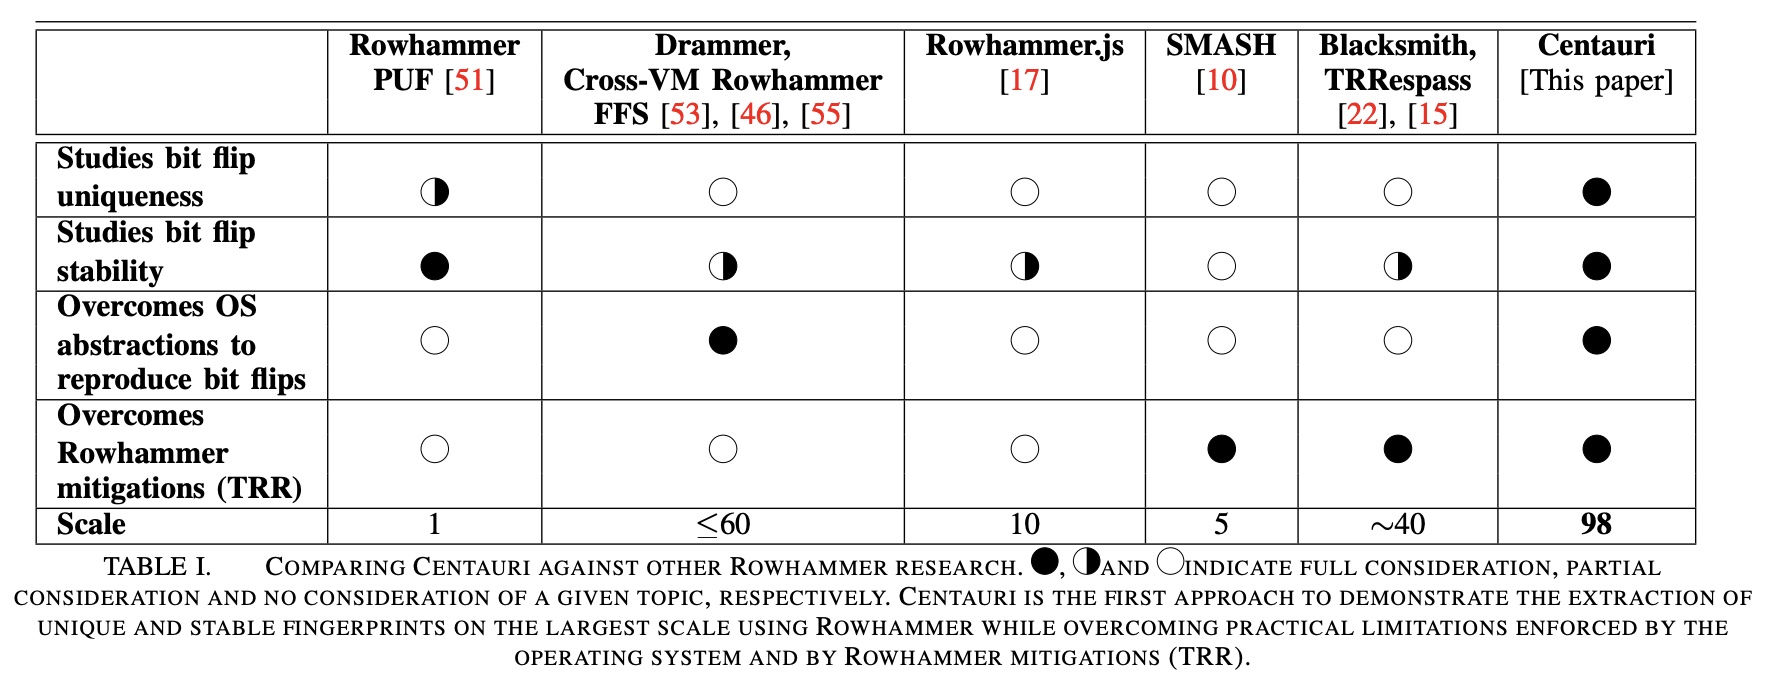
«В ходе тестирования Centauri на 98 модулях DIMM среди шести идентичных наборов DRAM от двух производителей мы выяснили, что с помощью вектора можно извлекать высокоэнтропийные и стабильные отпечатки пальцев с общей точностью — 99,91%», — пишут исследователи в отчёте (PDF).


Принцип работы Centauri достаточно прост: он изучает смежные 2-мегабайтные блоки адресов памяти, пытаясь найти уникальный набор «перевёрнутых» битов. Распределение этих битов и помогает «узнать» устройство по цифровому отпечатку.

Специалисты предлагают использовать Centauri для благих целей. Например, с помощью этой техники можно бороться с мошенничеством в Сети. Однако есть у вектора и свои недостатки: он может привести к сбою целевых устройств или порче модулей памяти.

Один клик администратора может отдать WordPress-сайт злоумышленнику

В ядре WordPress обнаружили цепочку уязвимостей Click2Shell, которая позволяет удалённо выполнить PHP-код на сервере без учётной записи атакующего. Для захвата сайта достаточно, чтобы авторизованный администратор открыл специально подготовленную ссылку.

Проблему нашёл исследователь pwn.ai Паулос Йибело. Согласно техническому отчёту, WordPress по-разному обрабатывал один и тот же параметр ссылки предпросмотра темы.

API каталога очищал значение и находил легитимную тему, а JavaScript в браузере администратора вставлял исходную строку в jQuery-селектор без должного экранирования.

В результате подготовленный URL заставлял интерфейс WordPress самостоятельно нажать кнопку установки. Администратор при этом не выбирал ни «Установить», ни «Активировать», а тема оставалась неактивной и внешне сайт продолжал работать как обычно.

Для полноценного RCE исследователи добавили второй компонент — уязвимую тему Mobile Repair Zone 2.5.4 из официального каталога. Во время предпросмотра WordPress загружал её PHP-код, после чего небезопасный AJAX-обработчик позволял скачать и выполнить произвольный плагин.

Дальше атакующий мог читать wp-config.php, красть ключи и данные БД, менять файлы, создавать администраторов и внедрять скрипты. Атака не является полностью автоматической: ссылку должен открыть вошедший в систему администратор.

Роли Author и Editor нужных полномочий не имеют. Доставить URL можно через целевой фишинг или уже существующую XSS-уязвимость.

WordPress закрыл дыру в версии 7.1.1 и выпустил патчи для поддерживаемых старых веток. Поскольку подробности и PoC уже опубликованы, откладывать обновление нельзя. Временной страховкой может стать DISALLOW_FILE_MODS, запрещающий установку тем и плагинов, но нормальное лекарство всё то же — патч.

RSS: Новости на портале Anti-Malware.ru