



Microsoft отрицает взлом своих серверов и кражу 30 млн аккаунтов

Microsoft отрицает взлом своих серверов и кражу 30 млн аккаунтов

Microsoft отрицает взлом своих серверов и кражу 30 млн аккаунтов

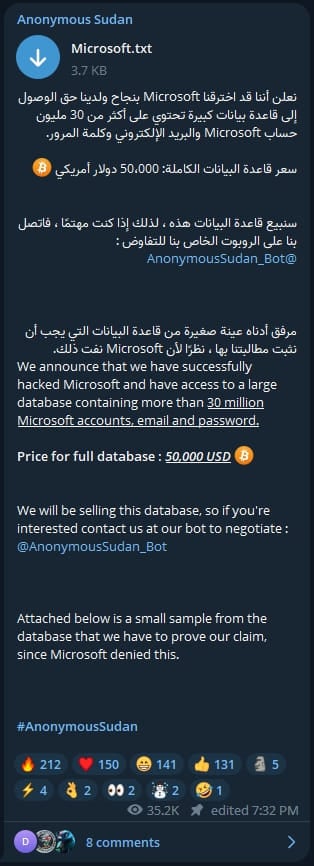
Microsoft опровергла заявления неких хактивистов, называющих себя «Anonymous Sudan», утверждающих, что им удалось взломать серверы корпорации и украсть учётные данные от 30 миллионов аккаунтов пользователей.

Члены Anonymous Sudan в первую очередь известны своими DDoS-атаками на западные организации. В прошлом группировка подтверждала свою связь с хакерами из Killnet.

В начале июня ряд сервисов Microsoft — Azure, Outlook и OneDrive — столкнулся со сбоями. Оказалось, что причиной стали действия Anonymous Sudan. А вчера хактивисты заявили, что им удалось «успешно взломать Microsoft» и «получить доступ к огромной базе данных, содержащей логины и пароли более чем от 30 миллионов аккаунтов».

Группировка готова продать БД всем заинтересованным за 50 тысяч долларов. Для покупки надо связаться с киберпреступниками через телеграм-бота.


В посте злоумышленники даже приложили некий семпл в качестве доказательства взлома. В образце исследователи насчитали 100 пар «логин-пароль», однако подтвердить их подлинность пока не удалось.

В ответ на запрос от BleepingComputer представители Microsoft уточнили, что не видят никаких признаков взлома и утечки данных.

Подпишитесь на новости

«В общак»: подпись к банковскому переводу может закончиться проверкой

Комментарий к переводу — не лучшее место для импровизированного стендапа. Подписи вроде «взятка», «откат» или «в общак» могут вызвать вопросы у банка и привести к ограничениям, предупредила юрист Мери Валишвили.

Как сообщает РИА Новости, доцент РЭУ имени Плеханова объяснила: автоматизированные банковские системы учитывают текст, но не обязаны понимать намерение пошутить.

При этом единого публичного списка опасных слов нет. Банки самостоятельно настраивают алгоритмы и не раскрывают полные перечни маркеров подозрительных операций. Поэтому речь не об универсальном правиле.

Внимание могут привлечь и вполне бытовые комментарии: «за маникюр», «за ЖКУ», «по договору». Сами формулировки не запрещены, однако регулярность поступлений, одинаковые суммы и другие обстоятельства могут сформировать подозрительный для комплаенс-системы паттерн.

Для обычных частных переводов Валишвили рекомендует не добавлять лишние комментарии. Если платеж имеет юридическое значение, она советует указывать конкретные реквизиты документа, например номер и дату договора займа. Для коллективных сборов можно использовать предусмотренные банком инструменты с обозначенной целью.

Главный вывод — писать фактическое назначение платежа без двусмысленных украшений. Другу шутка может понравиться, а банковскому контролю после нее потребуются объяснения.

RSS: Новости на портале Anti-Malware.ru