



Новая EMFI-атака позволяет получить контроль над беспилотниками

Новая EMFI-атака позволяет получить контроль над беспилотниками

Новая EMFI-атака позволяет получить контроль над беспилотниками

Даже если беспилотник не содержит известных уязвимостей, он всё равно может стать целью для атак вида EMFI (electromagnetic fault injection — инъекция электромагнитного сбоя). Условный злоумышленник может выполнить произвольный код и воздействовать на функциональность дронов.

О векторе атаки рассказали исследователи из IOActive. Как выяснили специалисты, взлом целевого устройства может происходить путём внедрения определённого электромагнитного сбоя в нужное время, например во время обновления прошивки.

«Успешная атака позволит злоумышленнику выполнить код на основном процессоре и получить доступ к операционной системе Android, которая и обеспечивает беспилотник основной функциональностью», — рассказывает в отчёте Габриэль Гонсалес, один из экспертов.

Исследование состояние защищённости БПЛА проводилось на одной из популярных моделей — Mavic Pro от DJI. Этот дрон, как известно, задействует различные функции безопасности: подписанная и зашифрованная прошивка, безопасная среда выполнения (TEE) и безопасная загрузка (Secure Boot).

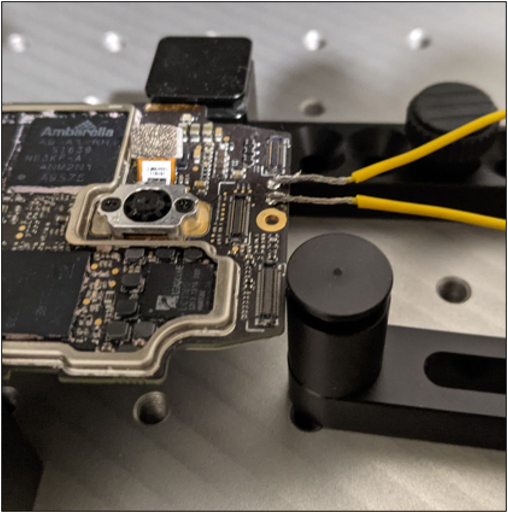
Вектор EMFI направлен на вызов аппаратного сбоя. К примеру, если поместить металлическую катушку в непосредственной близости от управляющего процессора, которым оснащён дрон на базе Android, можно привести к повреждению памяти и выполнению кода.

«Таким образом, если атакующий грамотно воспользуется методом, он сможет полностью контролировать устройство, а также вытащить из него весь конфиденциальный контент, открыть доступ к ADB и слить ключи шифрования», — продолжает Гонсалес.

Производителям беспилотников посоветовали не игнорировать как программные, так и аппаратные средства противодействия EMFI.

Подпишитесь на новости

Фото из Яндекс Диска предложили вытаскивать отдельной утилитой

Облако должно избавлять от возни с файлами. Но иногда для возвращения собственного фотоархива приходится искать отдельную программу. Пользователь Хабра verimash представил инструмент для скачивания фотографий и видео из «Яндекс Диска», включая раздел безлимитной автозагрузки, на фоне проблем с доступностью файлов.

Согласно описанию автора, если оригинал фотографии недоступен, программа пытается получить другую доступную версию изображения.

Здесь важное ограничение: уменьшенная копия может спасти сам снимок, но не вернуть исходное качество.

 

С видео сложнее. Утилита пытается загружать доступные фрагменты, однако итоговый файл может оказаться неполным или повреждённым.

 

Исходный код размещён на GitHub. При этом README описывает текущий вариант как прототип и перечисляет непроверенные элементы работы. Поэтому считать его готовым и гарантированным средством восстановления преждевременно.

Автор советует не удалять содержимое облака после выгрузки: доступ к оригиналам может восстановиться. Напомним, причиной недоступности части данных стали атаки на дата-центры Яндекса.

RSS: Новости на портале Anti-Malware.ru