



Positive Technologies нашла 6 дыр в файрволах и точках доступа Zyxel

Positive Technologies нашла 6 дыр в файрволах и точках доступа Zyxel

Positive Technologies нашла 6 дыр в файрволах и точках доступа Zyxel

Никита Абрамов, один из экспертов Positive Technologies, обнаружил целых шесть уязвимостей в оборудовании тайваньской компании Zyxel. Пять брешей получили высокую степень риска, а вендор уже успел подготовить патчи.

Описания уязвимостей и благодарность Никите Абрамову Zyxel опубликовала в одном из уведомлений. Как выяснили в Positive Technologies, баги могли затрагивать в районе 23 тыс. устройств.

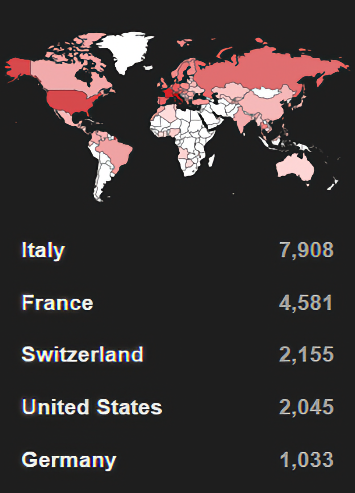
Больше всего проблемных девайсов специалисты обнаружили в Италии (почти восемь тысяч), далее следует Франция (4,5 тысячи) и Чехия с США — более двух тысяч. России досталось лишь восьмое место — чуть более 680 устройств.


Никита Абрамов выделил две наиболее опасные дыры — CVE-2023-22913 и CVE-2023-22916. По шкале CVSS 3.1 им дали 8,1 балла. Как уточнил эксперт, с помощью этих брешей злоумышленник мог удалённо внедрить в код приложения системные команды и выполнить их на межсетевом экране.

Этот вектор позволял не только изменить часть конфигурационных данных и вызывать DoS, но и организовать ботнет.

Чуть менее опасные — 7,5 балла — уязвимости получили идентификаторы CVE-2023-22915 и CVE-2023-22917. Первая приводит к отказу в обслуживании файрвола, а вторая позволяет загрузить вредоносный файл.

Последняя опасная дыра — CVE-2023-22914 (7,2 балла). Она допускает выполнение неавторизованных команд операционной системы в одной из директорий для хранения временных файлов. Zyxel опубликовала рекомендации, которые помогут всем, кто хочет корректно установить патчи.

Подпишитесь на новости

Россиянам предлагают включить 5G на iPhone за 399 рублей, гарантий нет

Пока Apple официально не разрешила российским iPhone подключаться к 5G, энтузиасты уже продают цифровой ломик. Сервис 5G First предлагает снять ограничение за 399 рублей без джейлбрейка, достаточно подключить смартфон к компьютеру и запустить специальную программу.

Как выяснили в iPhones.ru, решение, вероятно, изменяет операторские настройки iPhone.

Эти профили определяют, какие сетевые функции разрешены для конкретной сим-карты. Программа сохраняет необходимые параметры российского оператора, но включает опции, связанные с доступом к 5G.

Звучит красиво, работает — как повезёт. Сервис не поддерживает некоторые модели, включая iPhone Air и устройства только с eSIM, зависит от версии iOS, оператора и сим-карты.

Разработчики сами называют технологию экспериментальной. Что именно программа меняет в системе, какие данные обрабатывает и переживёт ли настройка очередное обновление iOS, пока неизвестно.


Появился и бесплатный вариант CarrierSIM для iOS 27. Скрипт заставляет систему использовать для российской сим-карты встроенный профиль Vodafone Hungary, в котором 5G уже разрешён.

Для записи изменений применяется механизм AirLift, использующий возможность выхода за пределы каталога синхронизации Apple Books. В общем, не включение галочки, а маленькая экспедиция по внутренностям iOS.

Apple может закрыть обе лазейки следующим обновлением. Кроме того, успешная активация пункта 5G в меню не создаст сеть там, где у оператора её нет. Российские сети пятого поколения пока развёрнуты ограниченно и не всегда заметно выигрывают у LTE.

Минцифры уже обсуждает с Apple официальное включение 5G на iPhone в России.

RSS: Новости на портале Anti-Malware.ru