



В Windows 11 добавили встроенный менеджер ключей доступа (passkey)

В Windows 11 добавили встроенный менеджер ключей доступа (passkey)

В Windows 11 добавили встроенный менеджер ключей доступа (passkey)

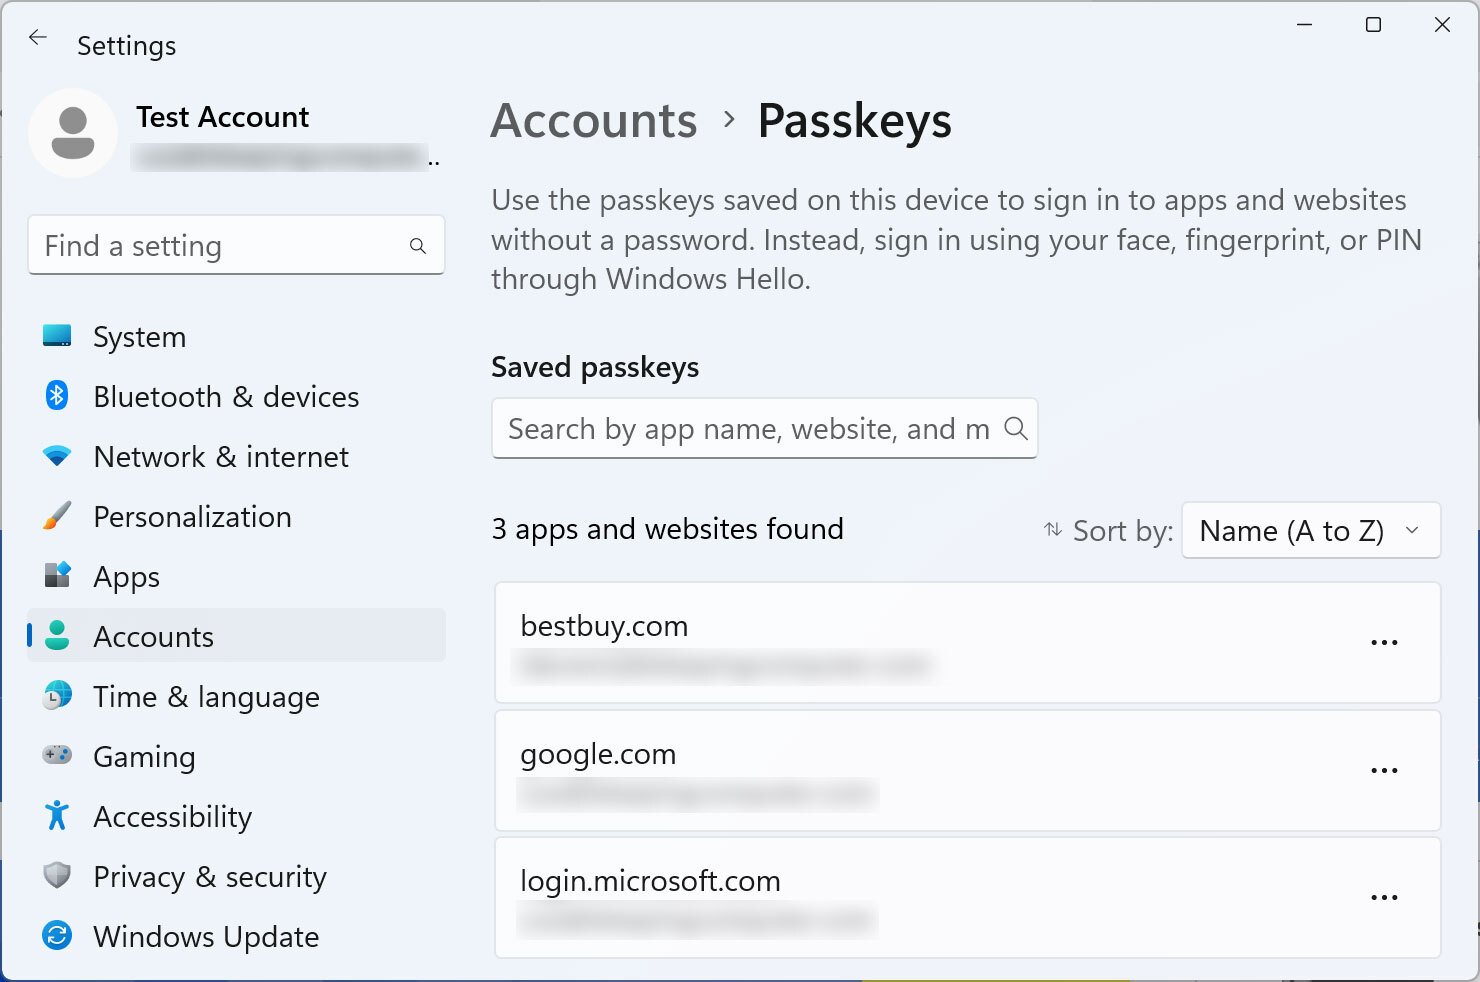
Microsoft расширяет поддержку ключей доступа (passkey) в операционной системе Windows 11. Теперь пользователи смогут более безопасно аутентифицироваться на сайтах и приложениях с помощью биометрии.

Напомним, что технология passkey подразумевает привязку уникальных кодов к определённым устройствам. Один ключ доступа вы можете привязать к десктопу, другой — к планшету, третий — к смартфону. Получается удобно и безопасно.

Есть мнение, что passkey существенно снижает риск взлома и утечки данных: поскольку злоумышленники не могут украсть или перехватить такие коды, фишинг в этом случае будет бесполезен.

Ключи доступа являются более защищённой и надёжной альтернативой паролям, поскольку позволяют использовать ПИН-код или биометрию (сканирование отпечатка пальца и лица) для входа в аккаунты.

По словам Microsoft, в сборке Windows 11 Insider Preview Build 23486 разработчики усовершенствовали технологии беспарольного входа. Пользователи ОС смогут логиниться с помощью ключей и Windows Hello.

«Мы улучшили опыт использования passkey в Windows. Теперь вы сможете пройти на любой сайт, поддерживающий ключи доступа, и войти в учётную запись с помощью этой технологии и Windows Hello», — отмечают в Microsoft.

«Сразу после создания ключа доступа пользователи смогут задействовать Windows Hello (скан лица, отпечатка или ПИН-код) для входа. Опционально можно использовать мобильное устройство».

Источник BleepingComputer


В этом месяце Apple также сообщила о планах присвоить каждому владельцу устройств ключ доступа для беспарольного входа в аккаунт.

Подпишитесь на новости

GPT-6 Astra расшифровала послание времён Наполеона спустя 217 лет

Шифр пережил империи, войны и поколения исследователей, а теперь за него взялся ИИ. Инженер Картер Черч рассказал в своём блоге, как с помощью GPT-6 Astra восстановил содержание письма генералу Огюсту де Мармону. По его словам, потребовалось около шести часов работы модели и несколько вечеров собственного времени.

Послание отправили в марте 1809 года по распоряжению Наполеона через его пасынка Эжена де Богарне. Мармон командовал войсками в Далмации, и ему нужно было знать расположение французских и союзных армий перед войной с Австрией.

Ключ не сохранился. На скане — около 1300 зашифрованных единиц и 155 разных знаков. Причём одна буква могла обозначаться несколькими символами: обычный подсчёт частот здесь буксует.


ИИ прочитал изображение и использовал 33 ранее установленных значения. Остальные подбирались методом имитации отжига: варианты оценивали по статистике французских текстов. Затем расшифровку проверяли по исходному скану.

Внутри оказалась военная сводка с уверенным прогнозом: Австрии предстоит атака с нескольких направлений, и она движется к поражению.


Черч опубликовал восстановленный ключ и скрипты для проверки результата. Пять знаков остаются неоднозначными, но, по его оценке, общий смысл от этого не меняется. Автор также сообщает, что историк криптографии Сатоси Томокиё проверил решение, после чего письмо внесли в список расшифрованных.

RSS: Новости на портале Anti-Malware.ru