



Баг Microsoft Teams позволяет доставлять вредоносы сотрудникам организаций

Баг Microsoft Teams позволяет доставлять вредоносы сотрудникам организаций

Баг Microsoft Teams позволяет доставлять вредоносы сотрудникам организаций

Специалисты по кибербезопасности выявили уязвимость, позволяющую злоумышленникам доставлять вредоносные программы напрямую сотрудникам во входящих сообщениях Microsoft Teams.

На баг обратили внимание в компании Jumpsec. Макс Корбридж, один из исследователей, описывает его следующим образом:

«Использующие Microsoft Teams организации заимствуют конфигурацию Microsoft по умолчанию, что позволяет сторонним пользователям “дотянуться“ до сотрудников».

При условии качественной социальной инженерии и эксплуатации этого бага атакующие имеют приличные шансы на успех, отметили эксперты.

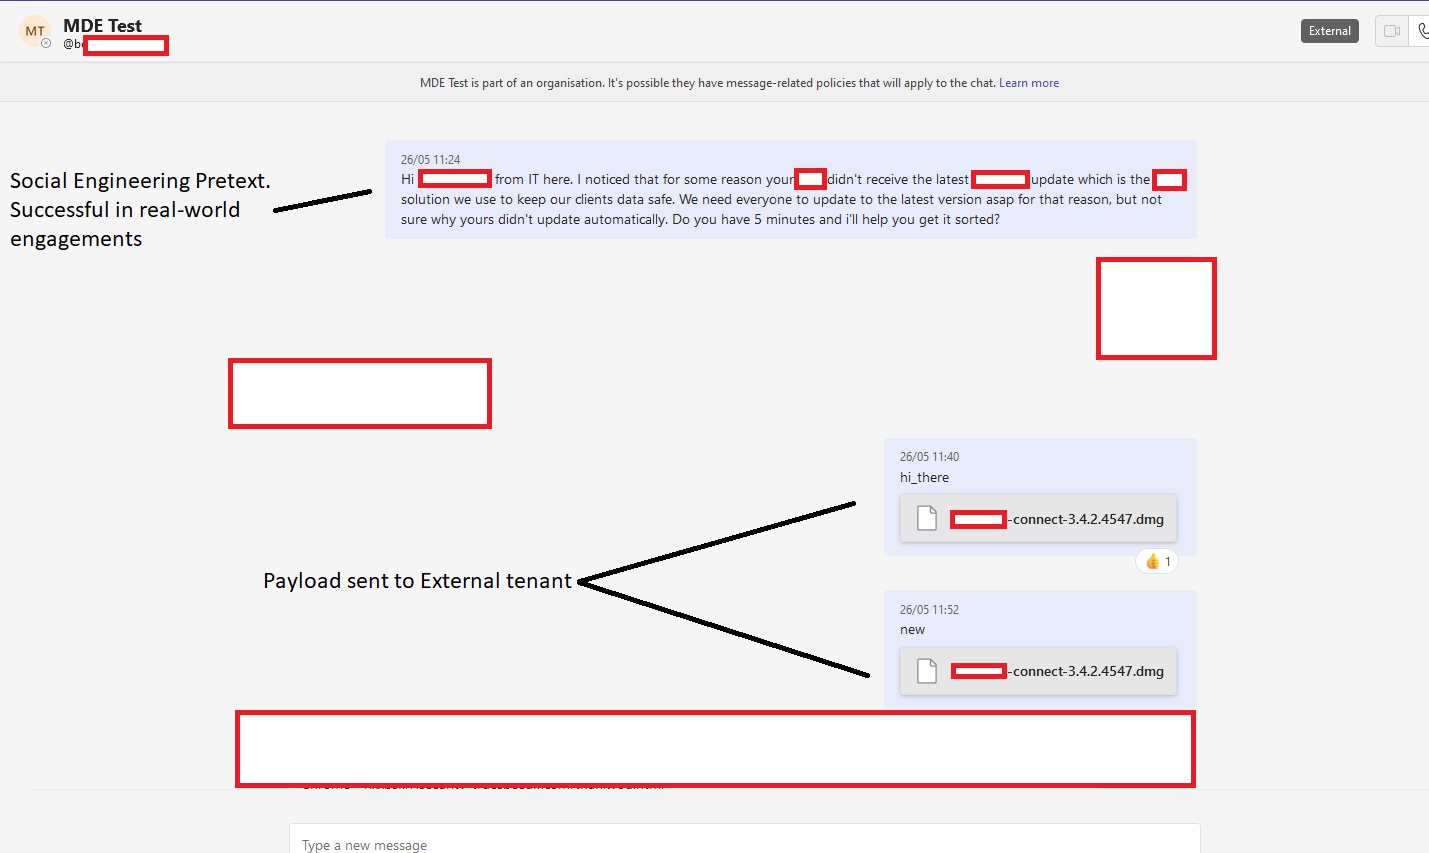
Как известно, по умолчанию пользователи, находящиеся за пределами организации, не могут отправлять сотрудникам файлы. Тем не менее ограничивающие инструменты можно обойти, выяснил Том Эллсон из Jumpsec.

«Эксплуатация уязвимости, кстати, довольно проста: мы использовали обычную технику IDOR для переключения внутреннего и внешнего идентификатора получателя в запросе POST», — объясняют исследователи.

Таким образом, условный злоумышленник сможет отправить вредоносную нагрузку, которая придёт в почтовый ящик получателя в виде файла. Атакующий может увеличить шансы на успех, зарегистрировав домен, копирующий домен целевой организации, на ящик, имитирующий имейл известного служащего.

Само собой, входящее сообщение даже в этом случае будет помечено плашкой «Внешний», но есть вероятность, что целевой сотрудник просто проигнорирует предупреждение, особенно если в ход пойдёт социальная инженерия.

Подпишитесь на новости

ВС признал переписку с адвокатом в телефоне обвиняемого доказательством

Переписка с адвокатом в смартфоне не получила автоматический пропуск из уголовного дела. Верховный суд РФ признал допустимыми сообщения, найденные в телефоне обвиняемого: мужчина добровольно передал устройство оперативникам и сообщил пароль. Защита ссылалась на адвокатскую тайну, но суд этот довод отклонил.

Позиция изложена в определении ВС от 14 октября 2026 года по делу № 19-УД26-24-А3.

Фигурант утверждал, что заказал из-за границы растительное удобрение, а наркотическое вещество оказалось в посылке по ошибке отправителя. Однако суд счёл, что содержимое телефона подтверждает его осведомлённость ещё до таможенного досмотра.

Среди прочего мужчина отправлял адвокату сведения о предстоящем контроле и ссылку на статью об ответственности за заказ митрагинина.

ВС указал: адвокатская тайна связана с оказанием юридической помощи, а адвокат не вправе разглашать её без согласия доверителя. Но здесь исследовали телефон самого обвиняемого, добровольно выданный вместе с паролем. Оперативно-разыскное мероприятие суд признал законным, отметив наличие судебного разрешения.

При этом явку с повинной и опрос, оформленные без адвоката, исключили из доказательств. Переписка же в деле осталась. Итоговый приговор — 15 лет и шесть месяцев колонии строгого режима — ВС менять не стал.

В этой истории стоит учитывать, что речь шла о добровольной передаче устройства, сообщении пароля и законности ОРМ. Даже такой сомнительный прецедент не даёт оснований считать, что любую переписку с поверенным теперь можно прочитать.

RSS: Новости на портале Anti-Malware.ru