



Троянизированный инсталлятор Super Mario 3 для Windows заражает геймеров

Троянизированный инсталлятор Super Mario 3 для Windows заражает геймеров

Троянизированный инсталлятор Super Mario 3 для Windows заражает геймеров

Злоумышленники выпустили в дикую природу троянизированную версию игры Super Mario 3: Mario Forever для Windows. В результате ничего не подозревающие геймеры заразили свои компьютеры майнером и инфостилером.

Super Mario 3: Mario Forever — бесплатный ремейк классической игры для Nintendo. За разработкой проекта, который вышел для Windows в 2003 году, стояла компания Buziol Games.

Самой собой, переиздание привлекло внимание многих фанатов и «олдов». Люди в особенности отмечали присутствие уже полюбившейся механики управления классической серии, но при этом обновлённую графику и более современные звуковые эффекты.

Исследователи из Cyble выяснили, что киберпреступники распространяют модифицированную версию инсталлятора Super Mario 3: Mario Forever в виде самораспаковывающегося архива. Точные каналы распространения пока неизвестны.

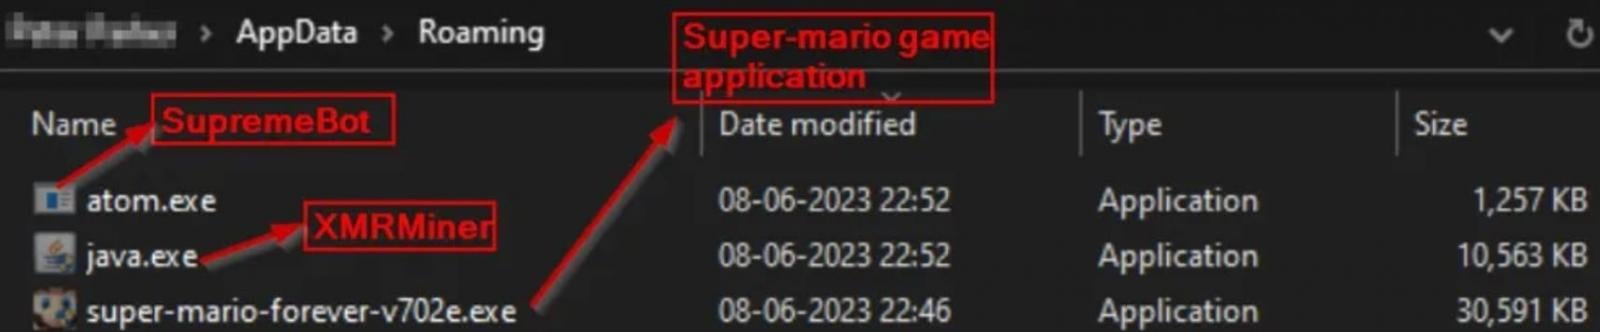
Скорее всего, злоумышленники размещают вредоносную инсталляшку на форумах для геймеров, в соцсетях или продвигают свои сайты с помощью «чёрного SEO». В архиве лежат три исполняемых файла: один устанавливает легитимную игру Mario (super-mario-forever-v702e.exe), а два других — java.exe и atom.exe — незаметно устанавливаются в директорию AppData.


Как только злонамеренные файлы оказываются на диске, инсталлятор выполняет их и запускает майнер XMR (Monero), а также клиент SupremeBot. В качестве самого майнера выступает файл java.exe, собирающий информацию об аппаратном обеспечении жертвы. Для майнинга он подключается к серверу gulf[.]moneroocean[.]stream.

SupremeBot (файл atom.exe) создаёт собственную копию и помещает её в скрытую папку, размещённую в установочной директории видеоигры. Далее создаётся задание в планировщике, которое запускает упомянутую копию каждые 15 минут.

При этом зловред завершает изначальный процесс и удаляет файл для ухода от детектирования. На командный сервер отправляются данные заражённого компьютера, C2 регистрирует машину и посылает настройки для майнинга Monero.

На завершающем этапе SupremeBot получает дополнительный пейлоад с сервера под именем wime.exe. Этот файл — вредонос Umbral Stealer, написанный на C# и предназначенный для кражи информации: cookies и токены сессий для аккаунтов Discord, Minecraft, Roblox и Telegram.

Подпишитесь на новости

Госуслуги обновят приложение в 2027-м: меньше заявлений, больше автоматики

Минцифры готовит новое мобильное приложение «Госуслуг» к запуску в 2027 году. Параллельно ведомство намерено развивать проактивные услуги — сценарии, в которых человеку не нужно самостоятельно начинать оформление запросом.

Как пишет ТАСС, планы представил министр цифрового развития Максут Шадаев.

На инфраструктуру портала в 2027 году предполагается направить 15,3 млрд рублей — столько же, сколько предусмотрено на 2026-й. Согласно презентации министра, в 2028 году сумма должна вырасти до 18,7 млрд, а в 2029-м — до 23 млрд рублей.

Шадаев также сообщил о постоянном рефакторинге: разработчики перерабатывают код и внутренние компоненты системы. Заявленная цель — улучшить существующие сервисы и сократить время оказания услуг.

Конкретные изменения интерфейса, перечень новых функций и точную дату выхода приложения в сообщении не раскрыли.

Самая интересная часть планов — уменьшение количества действий со стороны пользователя. Если государство уже располагает нужными сведениями, перспектива не собирать их заново ради очередного заявления выглядит куда привлекательнее. Осталось увидеть, какие услуги действительно станут такими.

RSS: Новости на портале Anti-Malware.ru