



Фишеры от имени HR корректируют график отпусков

Фишеры от имени HR корректируют график отпусков

Фишеры от имени HR корректируют график отпусков

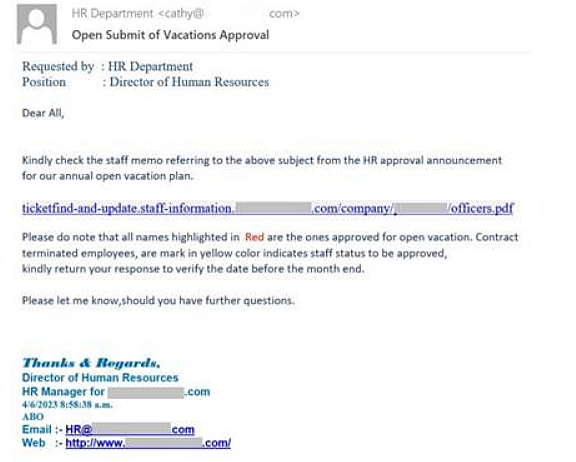
Эксперты «Лаборатории Касперского» зафиксировали новую фишинговую рассылку. Поддельные сообщения массово распространяются от имени HR-отделов крупных компаний; в теле письма или в теме проставлено слово «отпуск».

Целью злоумышленников является сбор корпоративных учеток. При переходе по указанной ссылке открывается страница с полями для ввода логина и пароля; после их заполнения данные отсылаются мошенникам.

Аналитики отметили несколько признаков подлога, на которые стоит обратить внимание. Это прежде всего странный адрес отправителя и ссылка, под которой скрыт совершенно другой адрес (выявляется при наведении курсора). Сайт-ловушка размещен в облаке myhuaweicloud.com, а не на сервере конкретной компании, что тоже должно насторожить получателя письма.


Кастомизация шаблона осуществляется с использованием средств автоматизации. Из адреса извлекаются имя сотрудника и доменное имя целевой компании, которые затем вставляются в маскировочный URL и подпись отправителя.

«Мошенники подстраиваются под новостную повестку, — комментирует Роман Деденок, специалист Kaspersky по анализу спама. — Начался сезон отпусков, и они не упускают возможность использовать эту тему в своих схемах. Расчёт на то, что сотрудник захочет проверить, вдруг речь идёт о внезапном переносе сроков, необходимости их подтвердить или конфликте дат отпусков с какими-либо важными мероприятиями. Однако призываем быть бдительными и, прежде чем переходить по ссылкам из писем даже на злободневные темы, рекомендуем проверить, нет ли признаков, указывающих на фишинг».

Для защиты от подобных угроз эксперты рекомендуют принять следующие меры:

  • обеспечить защиту корпоративной почты на уровне почтового шлюза;
  • использовать надежную систему защиты конечных точек для корпоративных устройств, подключенных к интернету;
  • регулярно проводить тренинги по кибербезопасности для сотрудников, а затем симулированные фишинговые атаки для проверки приобретенных навыков.
Подпишитесь на новости

ГК Солар и F6 научили веб-шлюз кормить песочницу подозрительными файлами

ГК «Солар» и F6 подтвердили совместимость системы управления веб-доступом Solar webProxy с платформой динамического анализа файлов F6 Malware Detonation Platform. Интеграция должна быстрее выявлять неизвестные угрозы и не забивать песочницу безопасными шрифтами, иконками и прочим веб-мусором.

Как сообщили компании, Solar webProxy предварительно фильтрует поступающие через веб-канал объекты и по протоколу ICAP отправляет подозрительные файлы в F6 MDP.

Там их проверяют по репутации, статическим правилам и при необходимости запускают в изолированной виртуальной среде для анализа поведения.

Администраторы смогут сами выбрать степень паранойи: отправлять в песочницу больше файлов либо настроить точный предварительный отбор. Во втором случае вычислительные ресурсы не тратятся на заведомо служебные объекты, а очередь из действительно опасных файлов разбирается быстрее.

Проблема не теоретическая. По данным команды Solar webProxy, в 2025 году на архивы пришлось в среднем 37% веб-угроз. Вредоносную нагрузку удобно прятать внутри ZIP, RAR и 7Z, маскируя под документы, установщики и другие вполне приличные на вид файлы.

F6 Malware Detonation Platform умеет принудительно вскрывать и проверять файлы и ссылки в виртуальной среде, выявляя стилеры, кейлоггеры, шифровальщики и другую малварь.

Solar webProxy, в свою очередь, контролирует веб-трафик и решает, какие объекты действительно заслужили поездку в эту цифровую камеру допросов.

Интеграция ориентирована прежде всего на средние и крупные организации из финансового сектора, промышленности и госсектора, где через веб-шлюзы ежедневно проходят внушительные объёмы данных.

RSS: Новости на портале Anti-Malware.ru