



Фишеры от имени HR корректируют график отпусков

Фишеры от имени HR корректируют график отпусков

Фишеры от имени HR корректируют график отпусков

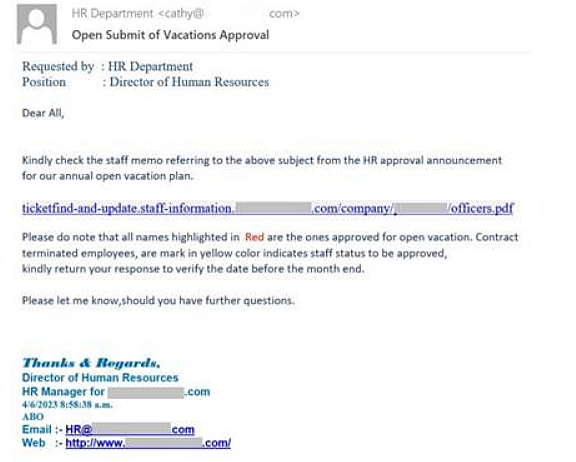
Эксперты «Лаборатории Касперского» зафиксировали новую фишинговую рассылку. Поддельные сообщения массово распространяются от имени HR-отделов крупных компаний; в теле письма или в теме проставлено слово «отпуск».

Целью злоумышленников является сбор корпоративных учеток. При переходе по указанной ссылке открывается страница с полями для ввода логина и пароля; после их заполнения данные отсылаются мошенникам.

Аналитики отметили несколько признаков подлога, на которые стоит обратить внимание. Это прежде всего странный адрес отправителя и ссылка, под которой скрыт совершенно другой адрес (выявляется при наведении курсора). Сайт-ловушка размещен в облаке myhuaweicloud.com, а не на сервере конкретной компании, что тоже должно насторожить получателя письма.


Кастомизация шаблона осуществляется с использованием средств автоматизации. Из адреса извлекаются имя сотрудника и доменное имя целевой компании, которые затем вставляются в маскировочный URL и подпись отправителя.

«Мошенники подстраиваются под новостную повестку, — комментирует Роман Деденок, специалист Kaspersky по анализу спама. — Начался сезон отпусков, и они не упускают возможность использовать эту тему в своих схемах. Расчёт на то, что сотрудник захочет проверить, вдруг речь идёт о внезапном переносе сроков, необходимости их подтвердить или конфликте дат отпусков с какими-либо важными мероприятиями. Однако призываем быть бдительными и, прежде чем переходить по ссылкам из писем даже на злободневные темы, рекомендуем проверить, нет ли признаков, указывающих на фишинг».

Для защиты от подобных угроз эксперты рекомендуют принять следующие меры:

  • обеспечить защиту корпоративной почты на уровне почтового шлюза;
  • использовать надежную систему защиты конечных точек для корпоративных устройств, подключенных к интернету;
  • регулярно проводить тренинги по кибербезопасности для сотрудников, а затем симулированные фишинговые атаки для проверки приобретенных навыков.
Подпишитесь на новости

Opera научила бесплатный VPN включаться при подключении к публичному Wi-Fi

Opera решила избавить пользователей от опасного ритуала: подключиться к Wi-Fi в аэропорту, открыть банк, почту и рабочие документы, а вспомнить о VPN уже потом. В десктопной версии браузера встроенная защита теперь может автоматически активироваться при обнаружении публичной или незащищённой беспроводной сети.

Как сообщили разработчики, функция начала распространяться среди пользователей во Франции и США. Другие регионы компания обещает подключить позднее.

Автоматика отключена по умолчанию, Opera всё-таки не стала решать за пользователя, когда ему пора шифроваться. Включить её можно в настройках по пути Настройки → VPN → Всегда использовать VPN в общедоступных сетях Wi-Fi. После этого браузер будет сам распознавать публичные сети и направлять свой трафик через VPN.


Здесь есть важный нюанс: речь идёт именно о браузерном VPN. Он защищает данные, проходящие через Opera, но не трафик других приложений на компьютере. Мессенджеры, игровые клиенты и прочий цифровой зоопарк остаются предоставлены сами себе.

Встроенный VPN появился в Opera ещё в 2016 году. Для его использования не нужна учётная запись, компания не ограничивает объём трафика и не просит денег.

Opera также заявляет, что сервис не хранит журналы активности пользователей: соблюдение политики no-logs в 2024 году проверяла Deloitte, а безопасность программного кода ранее тестировала Cure53.

По данным We Are Social, VPN хотя бы иногда используют только 23% интернет-пользователей старше 16 лет.

RSS: Новости на портале Anti-Malware.ru