



Android-шпион в Google Play Store маскируется под VPN, используется APT

Android-шпион в Google Play Store маскируется под VPN, используется APT

Android-шпион в Google Play Store маскируется под VPN, используется APT

В Google Play Store нашли шпионскую программу для Android, явно разработанную профессионалами. Судя по всему, этим софтом пользуется киберпреступная группировка правительственного уровня.

Согласно анализу специалистов из Cyfirma, вредонос может собирать важные сведения с мобильного устройства жертвы: данные геолокации, список контактов и т. п. Эксперты считают, что операторами шпиона являются члены группировки DoNot (APT-C-35).

В целом обнаруженный Android-троян помогает злоумышленникам подготовить почву для более серьёзной атаки. То есть фактически шпион представляет собой первую ступень заражения, участвующую в сложных целевых кампаниях.

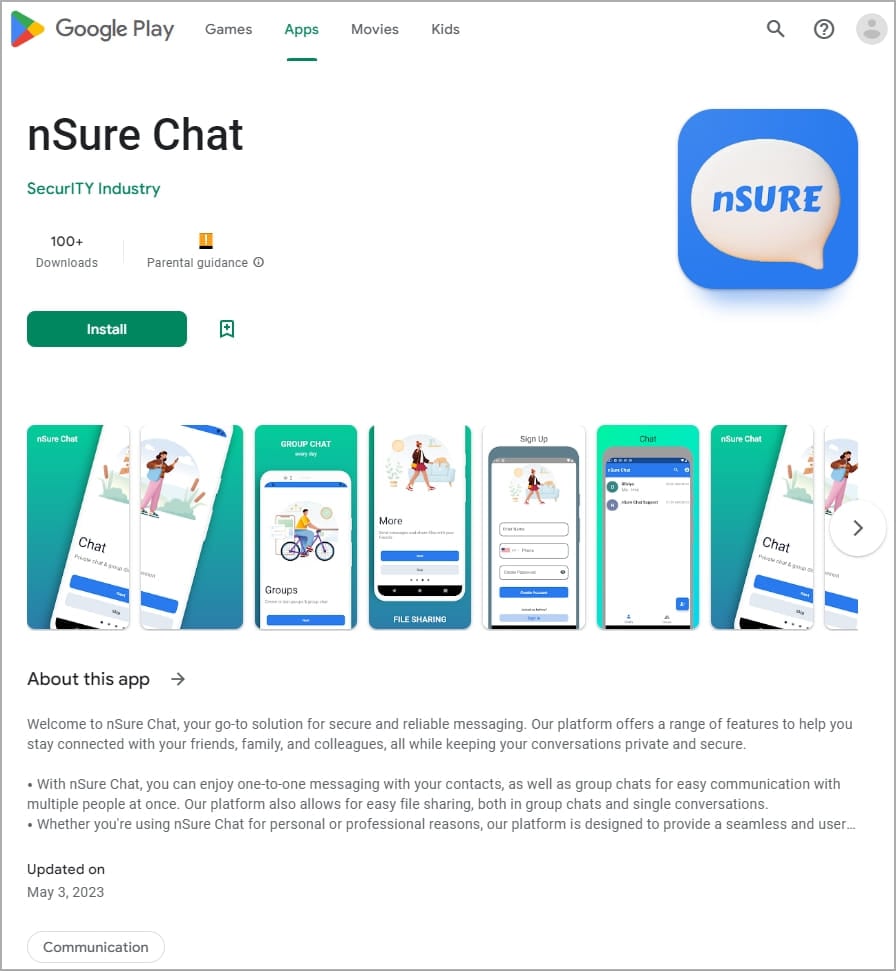
Вредоносное приложение маскируется под VPN и защищённый сервис обмена сообщениями. Софт с именами nSure Chat и iKHfaa VPN в официальный магазин загрузил разработчик «SecurITY Industry». В настоящее время программы доступны в Play Store.

Источник BleepingComputer


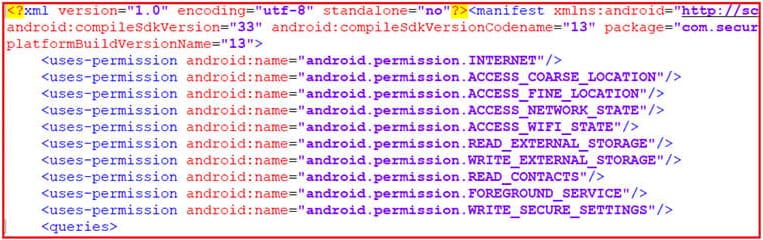
Малое число загрузок шпионского софта говорит о том, что он предназначен для узкого круга целей. Попав на устройство, оба приложения запрашивают подозрительные разрешения: доступ к списку контактов (READ_CONTACTS) и данным геолокации (ACCESS_FINE_LOCATION). Вся эта информация передаётся операторам зловреда.


Как выяснили исследователи из Cyfirma, код шпионских приложений заимствован у легитимного софта — Liberty VPN. Командный центр располагается под адресу https[:]ikhfaavpn[.]com.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru