



Android-шпион в Google Play Store маскируется под VPN, используется APT

Android-шпион в Google Play Store маскируется под VPN, используется APT

Android-шпион в Google Play Store маскируется под VPN, используется APT

В Google Play Store нашли шпионскую программу для Android, явно разработанную профессионалами. Судя по всему, этим софтом пользуется киберпреступная группировка правительственного уровня.

Согласно анализу специалистов из Cyfirma, вредонос может собирать важные сведения с мобильного устройства жертвы: данные геолокации, список контактов и т. п. Эксперты считают, что операторами шпиона являются члены группировки DoNot (APT-C-35).

В целом обнаруженный Android-троян помогает злоумышленникам подготовить почву для более серьёзной атаки. То есть фактически шпион представляет собой первую ступень заражения, участвующую в сложных целевых кампаниях.

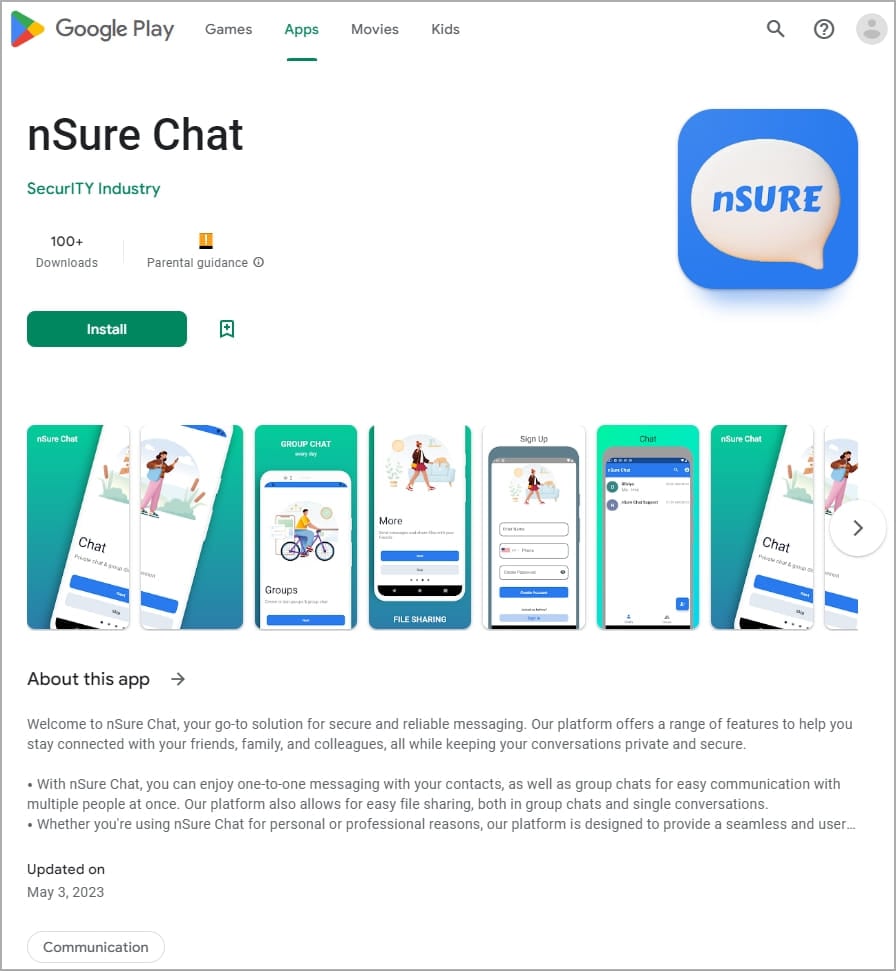
Вредоносное приложение маскируется под VPN и защищённый сервис обмена сообщениями. Софт с именами nSure Chat и iKHfaa VPN в официальный магазин загрузил разработчик «SecurITY Industry». В настоящее время программы доступны в Play Store.

Источник BleepingComputer


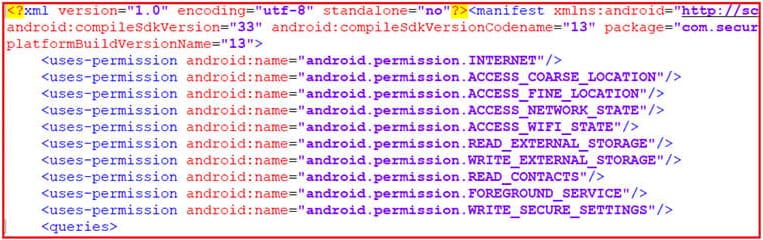
Малое число загрузок шпионского софта говорит о том, что он предназначен для узкого круга целей. Попав на устройство, оба приложения запрашивают подозрительные разрешения: доступ к списку контактов (READ_CONTACTS) и данным геолокации (ACCESS_FINE_LOCATION). Вся эта информация передаётся операторам зловреда.


Как выяснили исследователи из Cyfirma, код шпионских приложений заимствован у легитимного софта — Liberty VPN. Командный центр располагается под адресу https[:]ikhfaavpn[.]com.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru