



Пиратские ISO-образы Windows 10 устанавливают клипера в EFI-раздел

Пиратские ISO-образы Windows 10 устанавливают клипера в EFI-раздел

Пиратские ISO-образы Windows 10 устанавливают клипера в EFI-раздел

Киберпреступники распространяют пиратские сборки Windows 10 через торрент-ресурсы, но есть нюанс: находчивые злоумышленники спрятали в разделе EFI (Extensible Firmware Interface) вредоноса-клипера, похищающего криптовалюту пользователей.

Как известно, раздел EFI представляет собой системную область, где содержатся загрузчик и связанные файлы. Всё это добро запускается до старта самой ОС, поэтому метод атакующих позволяет клиперу уходить от детектирования антивирусными программами.

Само собой, сам метод далеко не новый. Ранее операторы многих вредоносов уже модифицировали EFI-разделы для запуска своих программ за пределами операционной системы. Можно вспомнить хотя бы BlackLotus.

На пиратские ISO-образы обратили внимание специалисты антивирусной компании «Доктор Веб». По их словам, злоумышленники используют EFI в качестве безопасного хранилища для компонентов клипера.

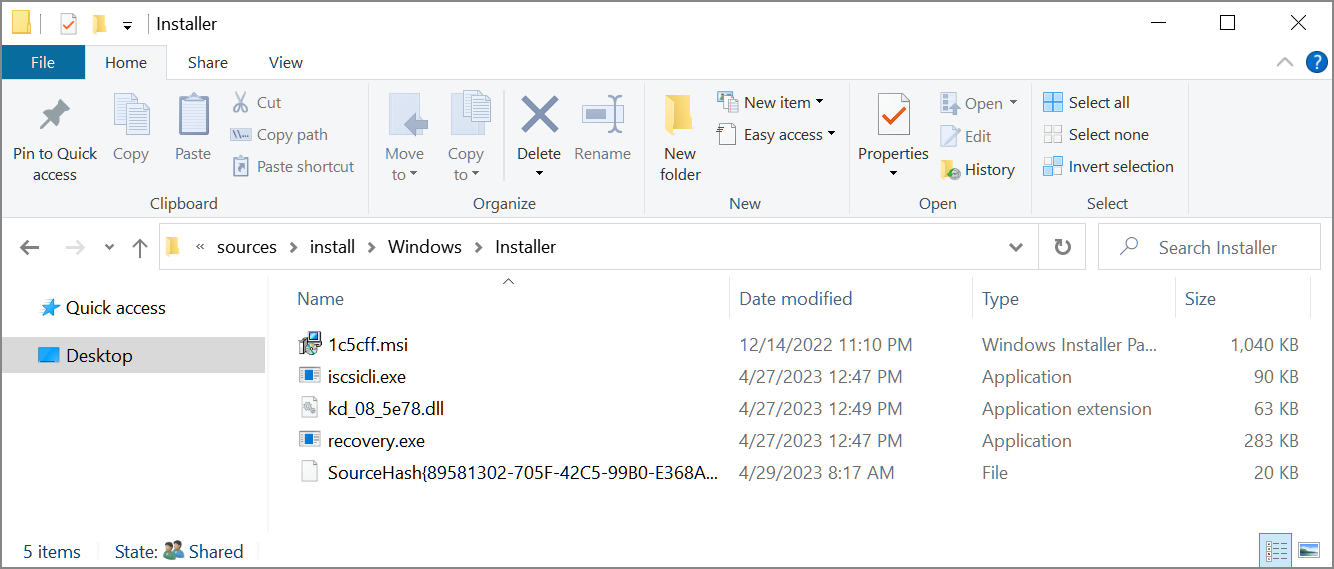
Поскольку стандартные защитные программы не сканируют эту область, вредоносная программа может спокойно остаться незамеченной. Как отметили в «Доктор Веб», билды Windows 10 скрывают следующие злонамеренные компоненты:

  1. \Windows\Installer\iscsicli.exe (дроппер)
  2. \Windows\Installer\recovery.exe (инжектор)
  3. \Windows\Installer\kd_08_5e78.dll (клипер)

Скриншот BleepingComputer


После того как пользователь устанавливает ОС с помощью упомянутых ISO, в системе автоматически создаётся запланированная задача, запускающая дроппер iscsicli.exe. Последний монтирует раздел «M:\» и копирует два файла — recovery.exe и kd_08_5e78.dll — в корень диска «C».

После запуска вредоноса DLL внедряется в легитимный системный процесс %WINDIR%\System32\Lsaiso.exe. При этом зловред проверяет, запущены ли инструменты анализа вроде Process Explorer, Task Manager, Process Monitor, ProcessHacker и т. п.

Специалисты «Доктор Веб» привели список образов ISO, которых нужно избегать на торрент-сайтах:

  • Windows 10 Pro 22H2 19045.2728 + Office 2021 x64 by BoJlIIIebnik RU.iso
  • Windows 10 Pro 22H2 19045.2846 + Office 2021 x64 by BoJlIIIebnik RU.iso
  • Windows 10 Pro 22H2 19045.2846 x64 by BoJlIIIebnik RU.iso
  • Windows 10 Pro 22H2 19045.2913 + Office 2021 x64 by BoJlIIIebnik [RU, EN].iso
  • Windows 10 Pro 22H2 19045.2913 x64 by BoJlIIIebnik [RU, EN].iso
Подпишитесь на новости

Google Chrome сам перезапустится для обновления, когда вы отойдёте за кофе

Google готовит для Chrome функцию отложенного перезапуска, которая позволит установить обновление без внезапного закрытия браузера в самый неподходящий момент. Корпорация добра уже добавила варианты перезапуска, напоминания, визуальные индикаторы и сбор технической статистики. До стабильной версии Chrome новинка пока не добралась.

На разработку указывают изменения в коде Chromium, объединённые темой queued-restarts.

После загрузки обновления браузер сможет предложить два варианта: перезапуститься немедленно или дождаться, когда пользователь отойдёт от компьютера. Во втором случае Chrome выждет примерно пять минут бездействия и только затем попробует закрыться и запуститься заново.


Перезапуск отменят, если Chrome скачивает файл, воспроизводит аудио или видео, записывает экран либо использует камеру. То есть сериал, видеозвонок и загрузка архива теоретически переживут обновление.

О запланированном перезапуске сообщат всплывающее уведомление и индикатор в меню приложения с надписью «Запланированное обновление». Напоминания могут появляться при открытии новой вкладки, чтобы Chrome не лез со своими апдейтами посреди работы.

Правда, название Scheduled Restart звучит пока солиднее самой функции. Выбрать точное время, как в Windows Update, текущая реализация не позволяет: браузер ориентируется прежде всего на отсутствие активности.

Google ранее обещала искать менее раздражающие способы перезапуска Chrome ради обновлений. Когда функция появится у всех — неизвестно.

RSS: Новости на портале Anti-Malware.ru