



Пиратские ISO-образы Windows 10 устанавливают клипера в EFI-раздел

Пиратские ISO-образы Windows 10 устанавливают клипера в EFI-раздел

Пиратские ISO-образы Windows 10 устанавливают клипера в EFI-раздел

Киберпреступники распространяют пиратские сборки Windows 10 через торрент-ресурсы, но есть нюанс: находчивые злоумышленники спрятали в разделе EFI (Extensible Firmware Interface) вредоноса-клипера, похищающего криптовалюту пользователей.

Как известно, раздел EFI представляет собой системную область, где содержатся загрузчик и связанные файлы. Всё это добро запускается до старта самой ОС, поэтому метод атакующих позволяет клиперу уходить от детектирования антивирусными программами.

Само собой, сам метод далеко не новый. Ранее операторы многих вредоносов уже модифицировали EFI-разделы для запуска своих программ за пределами операционной системы. Можно вспомнить хотя бы BlackLotus.

На пиратские ISO-образы обратили внимание специалисты антивирусной компании «Доктор Веб». По их словам, злоумышленники используют EFI в качестве безопасного хранилища для компонентов клипера.

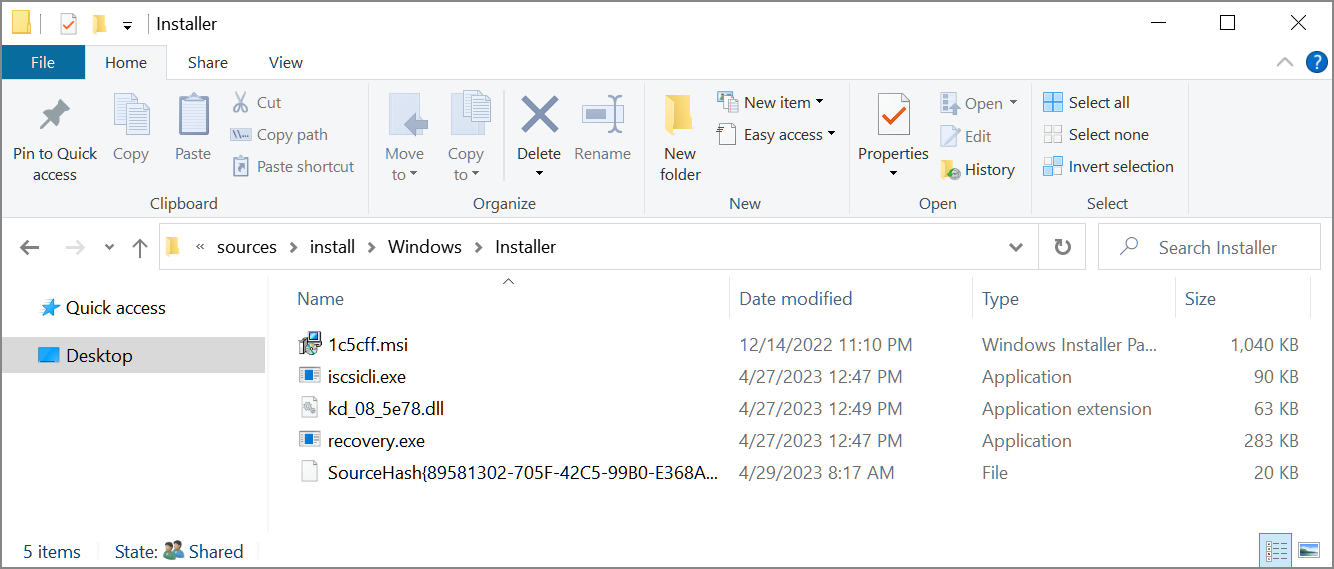
Поскольку стандартные защитные программы не сканируют эту область, вредоносная программа может спокойно остаться незамеченной. Как отметили в «Доктор Веб», билды Windows 10 скрывают следующие злонамеренные компоненты:

  1. \Windows\Installer\iscsicli.exe (дроппер)
  2. \Windows\Installer\recovery.exe (инжектор)
  3. \Windows\Installer\kd_08_5e78.dll (клипер)

Скриншот BleepingComputer


После того как пользователь устанавливает ОС с помощью упомянутых ISO, в системе автоматически создаётся запланированная задача, запускающая дроппер iscsicli.exe. Последний монтирует раздел «M:\» и копирует два файла — recovery.exe и kd_08_5e78.dll — в корень диска «C».

После запуска вредоноса DLL внедряется в легитимный системный процесс %WINDIR%\System32\Lsaiso.exe. При этом зловред проверяет, запущены ли инструменты анализа вроде Process Explorer, Task Manager, Process Monitor, ProcessHacker и т. п.

Специалисты «Доктор Веб» привели список образов ISO, которых нужно избегать на торрент-сайтах:

  • Windows 10 Pro 22H2 19045.2728 + Office 2021 x64 by BoJlIIIebnik RU.iso
  • Windows 10 Pro 22H2 19045.2846 + Office 2021 x64 by BoJlIIIebnik RU.iso
  • Windows 10 Pro 22H2 19045.2846 x64 by BoJlIIIebnik RU.iso
  • Windows 10 Pro 22H2 19045.2913 + Office 2021 x64 by BoJlIIIebnik [RU, EN].iso
  • Windows 10 Pro 22H2 19045.2913 x64 by BoJlIIIebnik [RU, EN].iso
Подпишитесь на новости

Обновление Windows 11 начало выбрасывать игроков из Battlefield 6

Необязательное обновление KB5124010 для Windows 11 может создавать серьёзные проблемы любителям игр. Пользователи Reddit и Steam жалуются на внезапные вылеты Battlefield 6, Battlefield 2042 и других проектов после установки патча.

Microsoft выпустила KB5124010 в начале сентября для участников программы Windows Insider с версиями Windows 11 24H2 и 25H2, а позднее распространила его как необязательное обновление, не связанное с безопасностью.

Судя по сообщениям игроков на Reddit, Battlefield 6 закрывается через 15-30 секунд или несколько минут после запуска (зачастую молча, без кода ошибки).

Переустановка игры, проверка DirectX и попытки починить античит результата не дали. А вот удаление KB5124010 в ряде случаев моментально вернуло всё в рабочее состояние.

Под подозрение попал конфликт обновления с античитерскими системами. Battlefield 6 и Battlefield 2042 используют Javelin от Electronic Arts, однако похожие сбои отмечены и в проектах с Easy Anti-Cheat.

В частности, игроки Wardogs сообщают об ошибке WD-L020-95bc94d86a0d и невозможности запустить игру после установки патча.

Жалобы поступают от владельцев разных конфигураций, поэтому свалить всё на конкретную видеокарту или процессор пока не получается. При этом Microsoft официально не подтвердила связь с античитами, а выводы основаны на пользовательских наблюдениях.

Тем, кто столкнулся со сбоями, временно помогает удаление KB5124010. Но обновление необязательное, так что любителям Battlefield разумнее пока пройти мимо него.

RSS: Новости на портале Anti-Malware.ru