



Атакующие используют XSS в WordPress, под ударом 1,5 млн сайтов

Атакующие используют XSS в WordPress, под ударом 1,5 млн сайтов

Атакующие используют XSS в WordPress, под ударом 1,5 млн сайтов

Киберпреступники запустили новую кампанию, нацеленную на сайты, работающие на движке WordPress. Злоумышленники эксплуатируют XSS-уязвимость в плагине Beautiful Cookie Consent Banner, который установили более 40 тысяч пользователей.

Beautiful Cookie Consent Banner обеспечивает стандартную функциональность — выводит форму согласия на установку файлов cookies. Задача атакующих — внедрить на уязвимый ресурс JavaScript, который будет запускаться в браузере каждого посетителя.

Подобная эксплуатация позволяет получить несанкционированный доступ к конфиденциальным данным, перехватить сессию, перенаправить пользователя на сторонний сайт и даже установить в его систему вредоносную программу.

На новые атаки обратили внимание специалисты Defiant. По их словам, брешь также позволяет неаутентифицированным злоумышленникам создавать злонамеренные аккаунты с правами администратора. Уязвимость затрагивает версии плагина до 2.10.1 включительно.

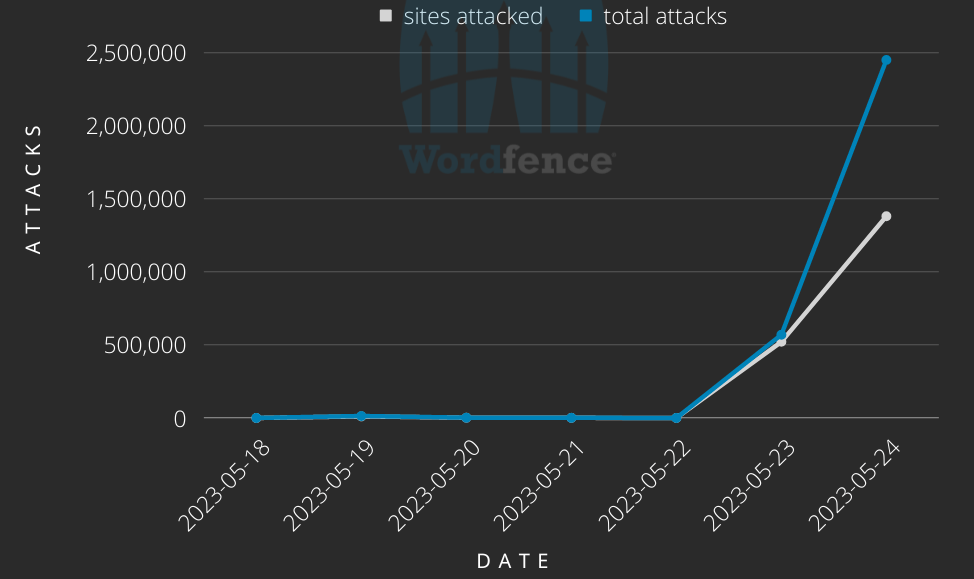
«Согласно нашим наблюдениям, дыра активно используется в атаках с 5 февраля 2023 года. Мы заблокировали почти три миллиона подобных атак, которые были нацелены более чем на 1,5 млн сайтов. В кампании участвуют около 14 тыс. IP-адресов», — пишут исследователи.


Администраторам затронутых веб-ресурсов рекомендуется установить версию Beautiful Cookie Consent Banner под номером 2.10.2.

Подпишитесь на новости

Доступ под контролем: эксперты обсудят риски SSO и миграции систем

26 ноября 2026 года в 11:00 состоится вебинар «Управление доступом к корпоративным системам: как навести порядок и снизить риски». Участники обсудят, как контролировать права пользователей при подключении новых приложений и поддержке унаследованных систем.

В дискуссии примут участие управляющий директор по информационной безопасности ПАО ДОМ.РФ Дмитрий Шарапов, руководитель направления прикладной безопасности, CEO G-Hack | G-Spark Алексей Морозов и руководитель центра информационной безопасности Digital Design Андрей Миняев. Модератором выступит генеральный директор AM Media Илья Шабанов.

Эксперты разберут избыточные права, учётные записи бывших сотрудников и доступ подрядчиков. Обсудят, какие ошибки помогают атакующим попасть в корпоративные системы и что злоумышленник может сделать с легитимной учётной записью.

Отдельный блок посвятят управлению доступом при импортозамещении. Участники рассмотрят выбор архитектуры, подключение старых приложений и критерии, по которым можно определить, нужна ли компании единая платформа или несколько специализированных решений.

В программе также предусмотрен разбор рисков единого входа (SSO) и многофакторной аутентификации (MFA): способов обхода защиты, последствий отказа сервиса аутентификации и проверок перед промышленным запуском. Ещё одна тема — полномочия ИИ-агентов в корпоративных системах.

В завершение участники обсудят требования регуляторов и показатели результата централизации доступа, включая скорость отзыва прав и сокращение ручных операций. Эфир закончится блицем о трёх шагах, с которых CISO стоит начать наведение порядка в доступе.

RSS: Новости на портале Anti-Malware.ru