



Атакующие используют XSS в WordPress, под ударом 1,5 млн сайтов

Атакующие используют XSS в WordPress, под ударом 1,5 млн сайтов

Атакующие используют XSS в WordPress, под ударом 1,5 млн сайтов

Киберпреступники запустили новую кампанию, нацеленную на сайты, работающие на движке WordPress. Злоумышленники эксплуатируют XSS-уязвимость в плагине Beautiful Cookie Consent Banner, который установили более 40 тысяч пользователей.

Beautiful Cookie Consent Banner обеспечивает стандартную функциональность — выводит форму согласия на установку файлов cookies. Задача атакующих — внедрить на уязвимый ресурс JavaScript, который будет запускаться в браузере каждого посетителя.

Подобная эксплуатация позволяет получить несанкционированный доступ к конфиденциальным данным, перехватить сессию, перенаправить пользователя на сторонний сайт и даже установить в его систему вредоносную программу.

На новые атаки обратили внимание специалисты Defiant. По их словам, брешь также позволяет неаутентифицированным злоумышленникам создавать злонамеренные аккаунты с правами администратора. Уязвимость затрагивает версии плагина до 2.10.1 включительно.

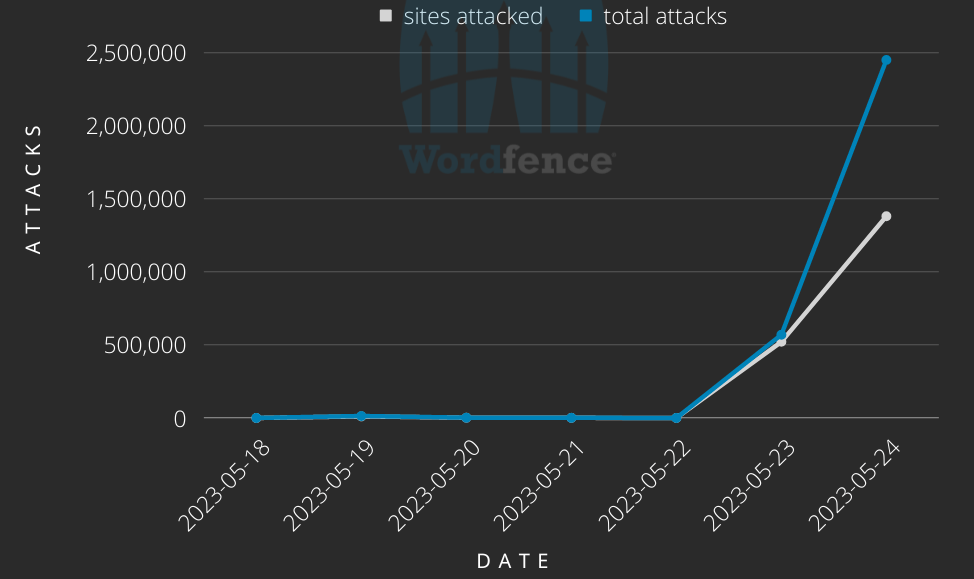
«Согласно нашим наблюдениям, дыра активно используется в атаках с 5 февраля 2023 года. Мы заблокировали почти три миллиона подобных атак, которые были нацелены более чем на 1,5 млн сайтов. В кампании участвуют около 14 тыс. IP-адресов», — пишут исследователи.


Администраторам затронутых веб-ресурсов рекомендуется установить версию Beautiful Cookie Consent Banner под номером 2.10.2.

Подпишитесь на новости

Не просто стойка с GPU: в России собрали ПАК для корпоративного ИИ

«Лаборатория Числитель» и «Информзащита» представили программно-аппаратный комплекс, который должен помочь крупным компаниям перейти от вечных ИИ-пилотов к нормальной промышленной эксплуатации моделей. Решение анонсировали на форуме TNF-2026.

В основе ПАК — высокопроизводительный ML-кластер и российская платформа контейнеризации «Штурвал». Но создатели подчёркивают: это не очередная дорогая стойка с GPU, на которой каждый проект приходится собирать руками.

Комплекс превращает вычислительные мощности в единый управляемый ресурс. ML-специалист запускает задачу, а платформа сама выделяет CPU и GPU, поднимает нужное окружение, подключает хранилище, запускает обучение и масштабирует нагрузку. Для автоматизации используются Kubernetes и инструменты MLOps, включая Kubeflow, MLflow и model serving.

Архитектура состоит из четырёх уровней: аппаратной инфраструктуры, платформы «Штурвал», MLOps-стека и прикладных ИИ-сервисов — от прогнозирования и аналитики до корпоративных ассистентов. Вокруг ядра работают IAM/SSO, объектное хранилище, реестр образов, CI/CD, мониторинг и аудит.

Заказчики получают единый пул вычислительных ресурсов, изоляцию проектов, централизованное управление доступами и полный жизненный цикл моделей — от эксперимента до публикации и обновления. При этом ML-инструменты не лезут напрямую в железо, а получают инфраструктуру как сервис.

Как сообщается в публикации о проекте, архитектура уже прошла промышленную эксплуатацию у крупного государственного заказчика.

RSS: Новости на портале Anti-Malware.ru