



BrutePrint: Android-смартфоны уязвимы к брутфорсу отпечатка пальца

BrutePrint: Android-смартфоны уязвимы к брутфорсу отпечатка пальца

BrutePrint: Android-смартфоны уязвимы к брутфорсу отпечатка пальца

Специалисты Чжэцзянского университета и Tencent Labs рассказали о новом векторе атаки, который получил имя BrutePrint. Его суть заключается в бесконечном количестве попыток аутентификации по отпечатку пальца для получения контроля над мобильным устройством на Android.

Как известно, брутфорс-атаки подразумевают множество попыток входа с помощью пароля или другого кода, которые в процессе не раз заканчиваются ошибкой. Задача атакующих — получить несанкционированный доступ к аккаунтам, системам или сетям.

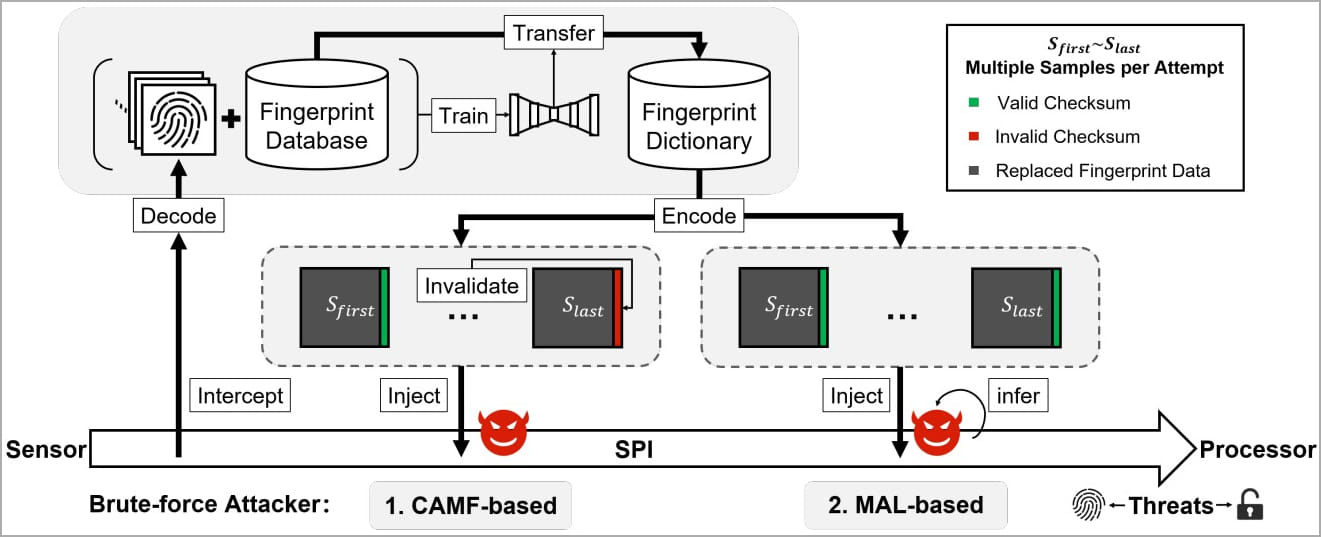
Китайским исследователям удалось обойти защитный механизм, блокирующий количество неудачных попыток входа с помощью отпечатка пальца на современных Android-смартфонах. В этом им помогла связка из двух уязвимостей: Cancel-After-Match-Fail (CAMF) и Match-After-Lock (MAL).

Технические подробности BrutePrint авторы опубликовали на ресурсе Arxiv.org. Согласно отчёту, им удалось выявить недостаточную защищённость биометрических данных в последовательном периферийном интерфейсе (Serial Peripheral Interface, SPI) датчиков отпечатков.

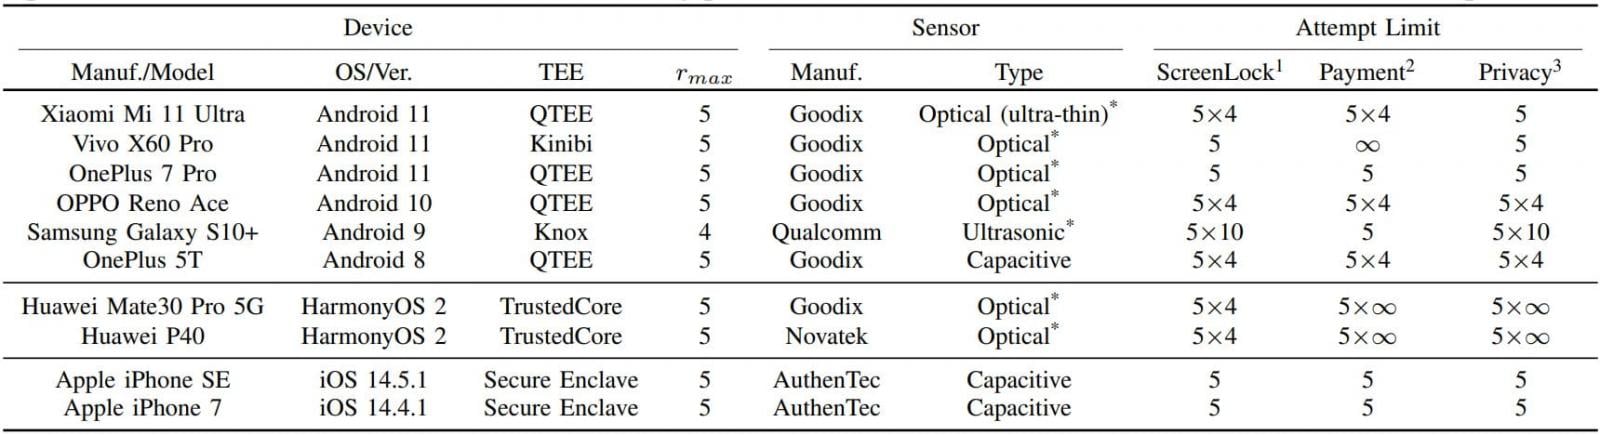
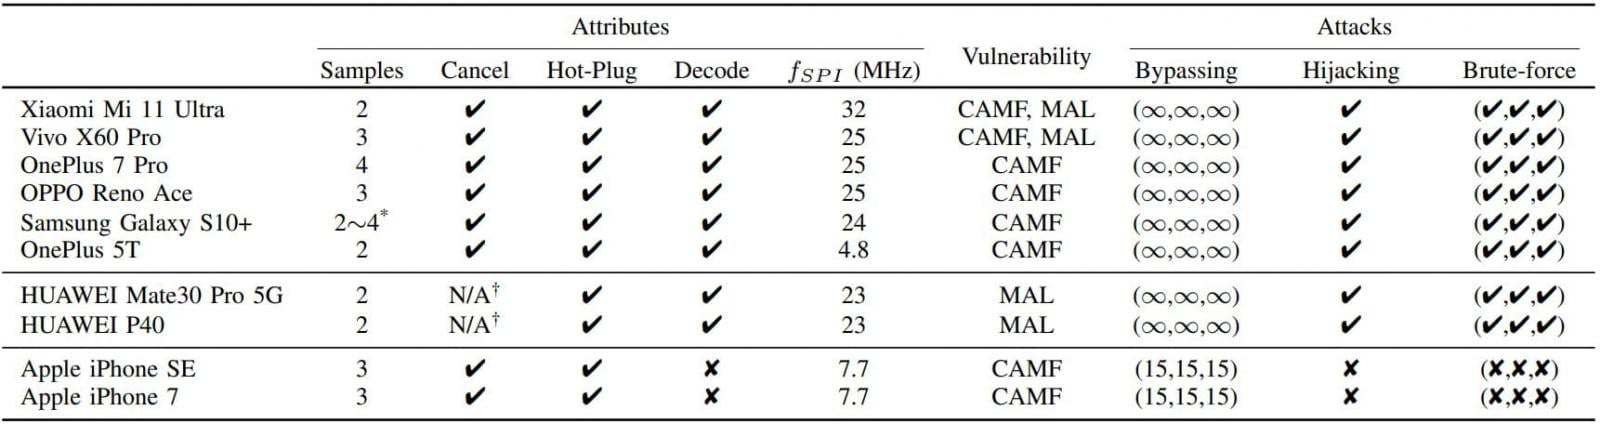
Эта брешь позволяет провести атаку вида «человек посередине» и получить доступ к образам отпечатков. Исследователи протестировали свой вектор на десяти популярных моделях смартфонов и смогли добиться неограниченного числа попыток аутентификации в ОС Android и HarmonyOS (Huawei).

В случае iOS эксперты смогли выбить себе десять дополнительных попыток входа.


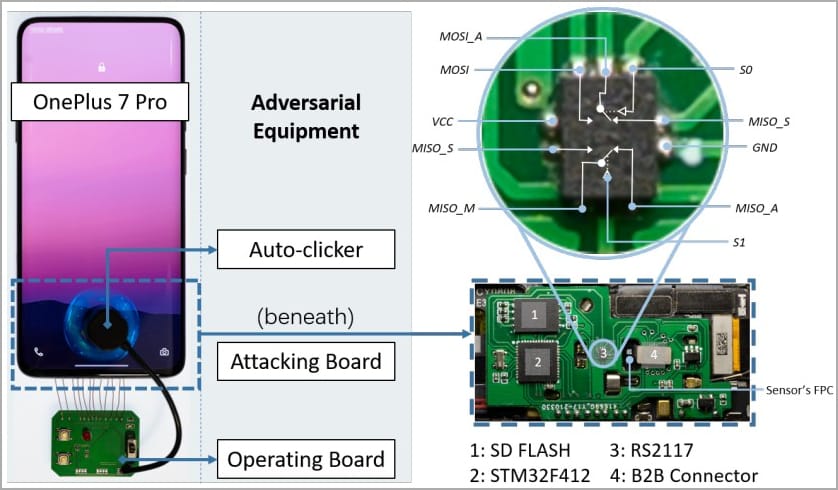
Стоит отметить, что для осуществления BrutePrint злоумышленнику необходим физический доступ к целевому устройству. Потребуется также доступ к базе данных отпечатков пальцев и оборудование, которое можно приобрести за 15 долларов (1198 рублей).


Интересный результаты тестов: все подопытные смартфоны уязвимы как минимум к одному из описанных багов. Android-девайсы допускают бесконечное число попыток подбора отпечатка, у «яблочных» устройств всё несколько надёжнее.

Россиянам разрешат запрещать банкам повышать лимиты по кредиткам

Россиянам могут разрешить заранее запрещать банкам повышать лимиты по кредитным картам. Сейчас граждане уже могут установить самозапрет на заключение новых договоров потребительского кредита. Однако на действующие кредитки этот механизм не распространяется: банк по-прежнему может увеличить доступный лимит.

Соответствующий законопроект внесён в Госдуму, сообщает ТАСС. Документ предлагает закрыть эту дыру отдельным запретом на повышение лимита.

Подключить или отключить его можно будет через Госуслуги либо МФЦ. Перед увеличением доступной суммы банк должен будет обратиться в бюро кредитных историй и проверить, не включил ли клиент финансовый предохранитель.

Если запрет установлен, поднимать лимит будет нельзя. А если банк всё-таки решит проявить инициативу, последствия окажутся для него неприятными: кредитная организация не сможет потребовать вернуть долг, образовавшийся сверх прежней суммы.

Начислять проценты, штрафы и другие платежи на такую задолженность тоже запретят. Авторы инициативы считают, что новый инструмент поможет гражданам контролировать долговую нагрузку и снизит возможный ущерб при взломе банковского приложения.

Иногда человеку действительно проще заранее закрыть себе путь к дополнительным кредитным деньгам, чем потом объяснять банку, что внезапные покупки совершал не он.

Создавать отдельную государственную платформу для механизма не потребуется. Информацию о запретах предлагают передавать через уже работающую инфраструктуру бюро кредитных историй.

RSS: Новости на портале Anti-Malware.ru