



Павел Дуров разъяснил позицию Telegram о рисках для macOS

Павел Дуров разъяснил позицию Telegram о рисках для macOS

Павел Дуров разъяснил позицию Telegram о рисках для macOS

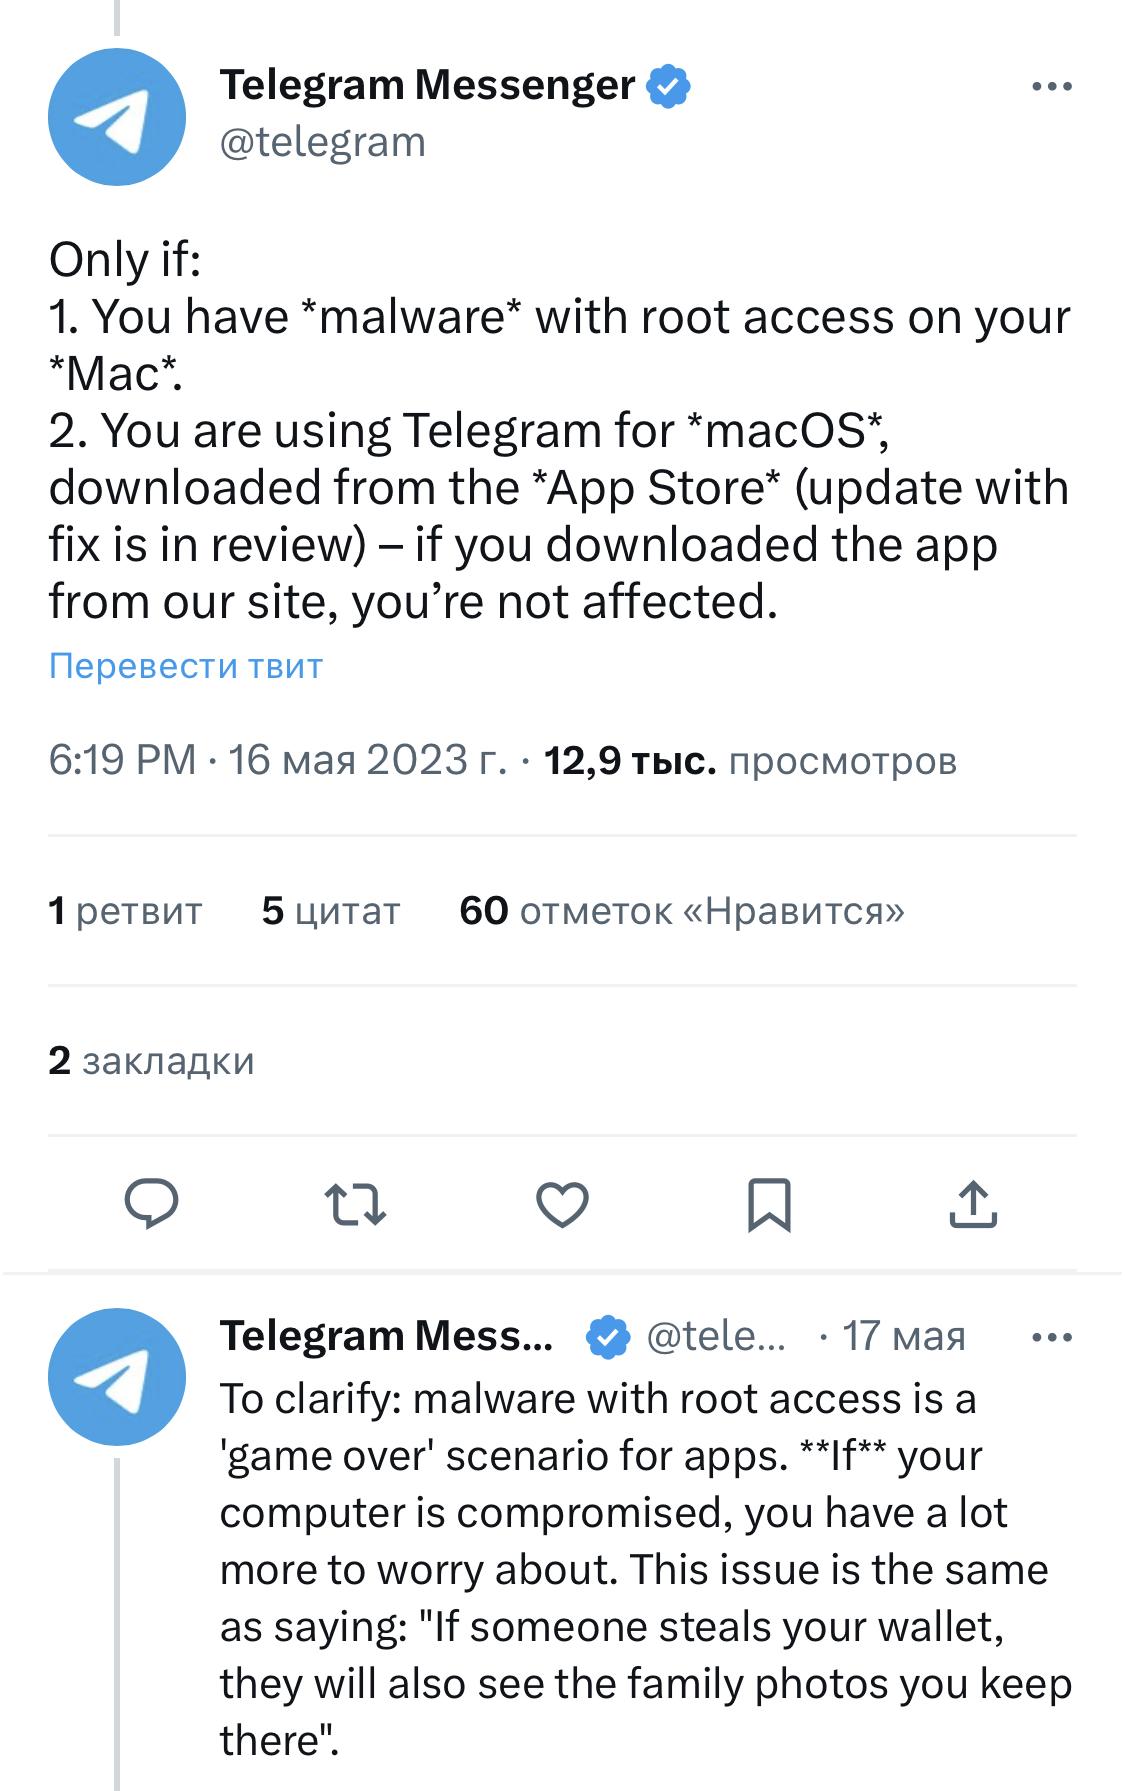
Опять всё переврали: основатель Telegram Павел Дуров опроверг выводы журналистов о том, что мессенджер признает уязвимость для пользователей macOS. Риск доступа к камере и микрофону есть, только если компьютер от Apple уже заражен вредоносной программой.

История началась 15 мая, когда инженер Google Дэн Рева написал в своем блоге о найденной в Telegram уязвимости для macOS. Эксперт утверждает, что из-за недостатков системы злоумышленники могут включить камеру и микрофон компьютера и обойти механизм конфиденциальности Apple.

В ответ Telegram сообщил, что подобное возможно только в том случае, если злоумышленник уже пробрался в компьютер и имеет доступ к системе и аккаунту.


В корпорации подход к уязвимости сравнили с принципом классического воровства:

“Если преступники украли кошелек, они смогут увидеть и семейные фотографии, которые вы в нем хранили”.

16 мая “Ведомости” написали, что Telegram своим сообщением признал уязвимость приложения. На этот раз объясняться вышел лично Дуров.

“Российские газеты пишут, что Telegram якобы "подтвердил уязвимость" в приложении для компьютеров от компании Apple. Это не так, — заявил миллиардер в своем телеграм-канале. — Напротив, в нашем сообщении мы объяснили, что никакой уязвимости не было”.

Если бы у злоумышленника уже был доступ к вашему компьютеру, он мог бы управлять вашей камерой и микрофоном через Telegram, объяснил Дуров.

“Но если компьютер уже скомпрометирован, то доступ к микрофону через Telegram — меньшая из проблем, о которых стоит беспокоиться”, — иронизирует глава компании.

Основатель Telegram снова пожаловался на то, что СМИ в поисках громких заголовков в технических аспектах часто вводят пользователей в заблуждение.

“Это печально: в результате люди могут не придать значения настоящим угрозам”, — заключил Дуров.

Он вспомнил случай с WhatsApp, когда звонка или просмотра видеозаписи было достаточно, чтобы злоумышленник получил полный доступ к смартфону.

Если заголовки СМИ о мнимых и реальных угрозах будут одинаковыми, люди перестанут воспринимать их всерьез — получится, как в басне про мальчика, который без нужды кричал “Волк“, предупредил Дуров.

Добавим, Telegram и WhatsАpp периодически обмениваются колкостями и взаимными обвинениями в ненадежности. Последний раз в феврале этого года глава WhatsApp (принадлежит признанной экстремистской запрещенной Meta) Уилл Кэткарт заявил, что Telegram не обеспечивает сквозное шифрование данных и предоставляет третьим лицам потенциальный доступ к информации даже из “секретных чатов”.

Подпишитесь на новости

Мошенники пугают россиян кредитами и присылают фотографии их домов

Компания «Эфшесть/F6» обнаружила новую многоступенчатую схему мошенничества: жертву сначала заманивают на фальшивый сайт госведомства, затем изображают взлом Госуслуг, пугают кредитом на миллионы и добивают фотографией дома. Всё ради одной цели — заставить человека самостоятельно позвонить в мошеннический кол-центр.

Атака начинается с сообщения о якобы неисполненных налоговых обязательствах.

Аккаунт неизвестного украшен государственной символикой, текст старательно изображает официальное уведомление, а кнопка проверки скрывает сокращённую ссылку. Она ведёт на поддельный сайт без нормального домена, иногда просто на IP-адрес.

Страница показывает шестизначный код и тут же просит ввести его в соседнее поле. Затем разыгрывается спектакль: пользователю сообщают, что код якобы перехватили преступники, а аккаунт на Госуслугах взломан. Для срочного спасения предлагают позвонить по номеру техподдержки.


Если человек не клюнул, начинается вторая серия. С нескольких аккаунтов приходят уведомления об удалении профиля, выгрузке паспорта, СНИЛС и электронной трудовой книжки.

Финальный аргумент — заявка на кредит, например на 2 200 200 рублей, финансовую ответственность за который обещают повесить на владельца кабинета.


После провала подключаются фальшивые хакеры: переходят на мат, грозят вечными долгами и присылают фотографию дома жертвы. По данным F6, снимки берут из открытых источников, а адреса — из утёкших баз и мошеннических CRM. Никакой слежки у подъезда обычно нет, но выглядит убедительно.

Обратный звонок нужен преступникам для обхода антифрод-систем, блокирующих подозрительные входящие вызовы. Дальше сценарий может перейти к спасению денег, обвинениям в финансировании терроризма или заданиям от липовых спецслужб.

Помните, что госорганы не устраивают поддержку через случайные аккаунты в мессенджерах и не требуют перезванивать по номерам из пугающих сообщений.

RSS: Новости на портале Anti-Malware.ru