



Новый консорциум расширит работу над безопасностью ядра Linux в России

Новый консорциум расширит работу над безопасностью ядра Linux в России

Новый консорциум расширит работу над безопасностью ядра Linux в России

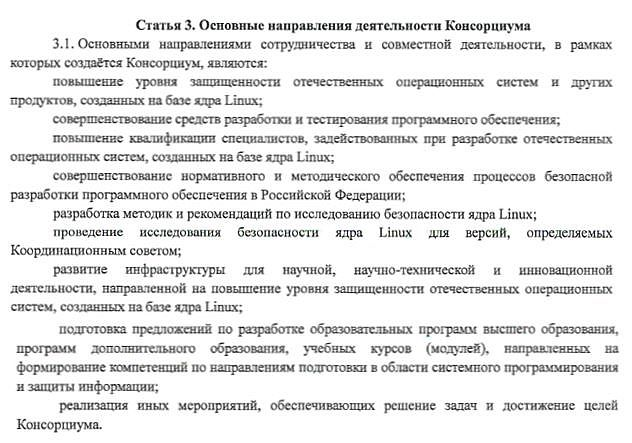
Институт системного программирования РАН учредил альянс, призванный консолидировать усилия по повышению защищенности Linux. Новообразование создано на базе Технологического центра исследования безопасности ядра Linux, работающего под эгидой ФСТЭК России.

Ученые надеются, что их инициатива не только расширит аудиторию участников исследований, но также позволит исключить дублирование, ускорить внедрение принципов безопасной разработки, усилить проводимую Технологическим центром работу по выявлению и устранению уязвимостей.


На настоящий момент в основной состав ядра Linux принято 154 исправления, подготовленные сотрудниками Технологического центра. Кроме баг-хантинга и создания патчей, там ведутся работы по другим направлениям:

  • формирование российской ветки ядра Linux (на основе версии 5.10) и её синхронизация с основным ядром ОС;
  • разработка инструментов анализа ядра;
  • создание методов тестирования ядра;
  • подготовка рекомендаций по безопасной разработке ОС на базе Linux;
  • разработка методик применения лучших практик разработки такого софта;
  • подготовка отечественных специалистов-разработчиков соответствующего профиля.

В число партнёров Центра входят «Айдеко», «ИнфоТеКС», «Код Безопасности», НТЦ «Модуль», «РЕД СОФТ», «РусБИТех-Астра», «НТЦ ИТ РОСА», «ФИНТЕХ», «Юзергейт», «ЯНДЕКС.ОБЛАКО».

Решения по ключевым техническим вопросам принимаются всем миром — по итогам голосования. По всей видимости, новый консорциум переймет эту практику.

Подпишитесь на новости

В Украине взламывают камеры Dahua: хакеры смотрят видео и меняют настройки

Камера за роутером ещё не означает камеру в безопасности. CERT-UA предупредила о взломах IP-камер и видеорегистраторов Dahua в Украине: злоумышленники получали видеопоток, меняли настройки и создавали посторонние учётные записи.

Об атаках говорится в предупреждении Госспецсвязи Украины, опубликованном по данным CERT-UA.

Основной путь доступа — облачная P2P-платформа Easy4IP. Она позволяет подключаться к устройству по серийному номеру, в том числе когда камера находится за NAT и напрямую из интернета недоступна.

Проблема в предсказуемой структуре серийных номеров: общая часть обозначает семейство устройств, а оставшаяся меняется почти последовательно. По данным CERT-UA, атакующие могут массово перебирать номера и проверять подключение камер к облаку без ограничений частоты запросов и блокировок.

Однако найти устройство через облако — ещё не значит пройти аутентификацию. Для этого злоумышленники используют слабые или известные пароли либо старые ошибки обхода аутентификации в прошивках, включая CVE-2021-33044 и CVE-2021-33045.

Количество пострадавших устройств, сроки атак и их организаторов ведомство не раскрыло.

Владельцам рекомендуют отключить P2P, если он не нужен, обновить прошивку и исключить прямой доступ к камерам из интернета. Рассчитывать на секретность серийного номера не стоит: это идентификатор, а не пароль.

RSS: Новости на портале Anti-Malware.ru