



Positive Technologies учредила премию Positive Awards для ИБ-экспертов

Positive Technologies учредила премию Positive Awards для ИБ-экспертов

Positive Technologies учредила премию Positive Awards для ИБ-экспертов

Positive Technologies вводит свой «Оскар», но на рынке информационной безопасности. Каждый год компания будет вручать награду Positive Awards тем, кто двигает индустрию кибербезопасности вперед. Церемония награждения состоится 20 мая на киберфестивале Positive Hack Days 12.

«Кибербезопасность — это больше, чем отрасль, это субкультура. Вне зависимости от того, в какой компании мы работаем, специалисты по ИБ открыто общаются между собой, делятся экспертизой, развивают технологии, помогают сделать наши продукты и сервисы еще более экспертными, — говорит Ярослав Бабин, учредитель премии Positive Awards. — Мы видим ребят из комьюнити, которые делают больше, чем должны, они системно вкладываются в развитие ИБ. И пора назвать эти имена».

Победителями Positive Awards 2023 станут независимые специалисты в области информационной безопасности, которые на добровольных началах обогащают продукты и сервисы Positive Technologies экспертизой и активно делятся своими знаниями с комьюнити. Их выбрали руководители разработки компании совместно с продуктовыми командами. В следующем году премия расширит свои границы — победителей выберет специальное экспертное жюри, а подать заявку на конкурс сможет любой желающий. Сбор заявок стартует в январе и продлится до конца февраля 2024 года. Как принять участие в конкурсе, читайте на сайте премии awards.ptsecurity.com.

Кто стал первыми обладателями награды Positive Awards, вы сможете узнать 20 мая в 17:00. Посмотреть церемонию вручения можно в Парке Горького на сцене павильона Standoff (расположена на набережной), также будет вестись онлайн-трансляция на сайте phdays.com.

На сайте Anti-Malware.ru — информационном партнере премии Positive Awards — можно будет прочитать истории победителей Positive Awards.

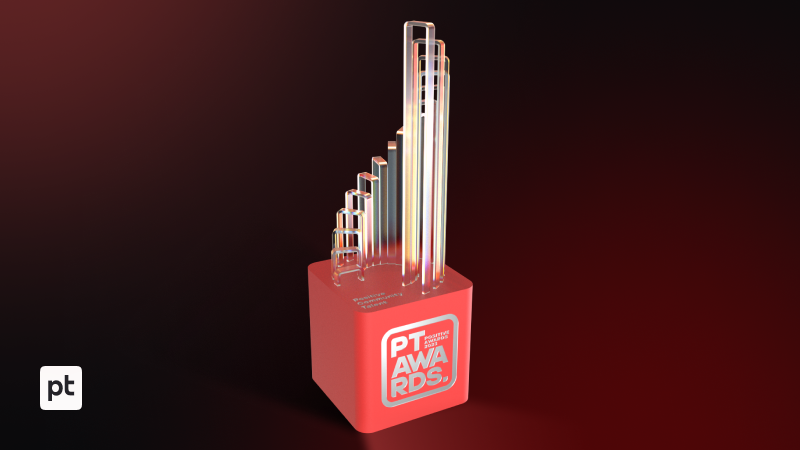
Победитель Positive Awards получит статуэтку Positive Awards. Она выполнена в форме воздушной винтовой лестницы и символизирует открытое признание прозрачных достижений в развитии отрасли кибербезопасности.

Подпишитесь на новости

PS5 вскрыли через браузер: эксплойт Relapse появился на GitHub

Закрытая экосистема Sony получила очередную трещину. Разработчик Натан Фарго опубликовал Relapse — открытую цепочку эксплойтов для бреши в PlayStation 5. Проект поддерживает прошивки от 7.00 до 13.60 и позволяет читать и изменять память ядра консоли. Входной дверью стал системный браузер.

Сначала Relapse использует ошибки в JavaScriptCore и механизме копирования объектов, чтобы получить доступ к памяти браузерного процесса.

Затем подключаются утечка адресов и уязвимость use-after-free в ядре: система продолжает обращаться к памяти, которую уже освободила. Результат — доступ на чтение и запись к ядру PS5.

После успешного запуска становится доступен ELF-загрузчик. Через него на консоль можно передавать пользовательские программы, инструменты отладки и другие модули. Для энтузиастов homebrew это новые возможности поработать с приставкой за пределами штатного меню.

Но превращать PS5 в полностью перепрошитую машину рано. Relapse не устанавливает альтернативную прошивку, а после перезагрузки цепочку нужно запускать заново. На версию 14.00 заявленная поддержка не распространяется.

Стабильность тоже без магии: автор предупреждает, что браузерный этап может потребовать нескольких попыток, а эксплуатация ядра закончиться зависанием или аварийным сбоем консоли. Возможны потеря данных и блокировка аккаунта.

Исходники открыты, а сам разработчик позиционирует Relapse как инструмент для исследований на собственных устройствах, а не как приглашение к пиратству.

RSS: Новости на портале Anti-Malware.ru