



ИБ-специалисты предупредили об опасности новых доменов ZIP и MOV

ИБ-специалисты предупредили об опасности новых доменов ZIP и MOV

ИБ-специалисты предупредили об опасности новых доменов ZIP и MOV

У специалистов по кибербезопасности и сисадминов возник ряд вопросов по поводу новых доменов Google — ZIP и MOV. По их словам, злоумышленники могут использовать их для фишинговых атак и распространения вредоносных программ.

Напомним, что в этом месяце Google представила восемь новых доменов верхнего уровня, которые можно приобрести для хостинга веб-сайтов или адресов электронной почты: .dad, .esq, .prof, .phd, .nexus, .foo, .zip и .mov.

Беспокойство экспертов вызвали два последних. Они действуют с 2014 года, но лишь в этом месяце стали общедоступными. Теперь любой может приобрести такой домен, например — anti-malware.zip.

Специалисты считают, что .zip и .mov могут представлять опасность по той причине, что они полностью совпадают с расширениями архивов и медиафайлов, которые обычно публикуются на форумах и других социальных площадках.

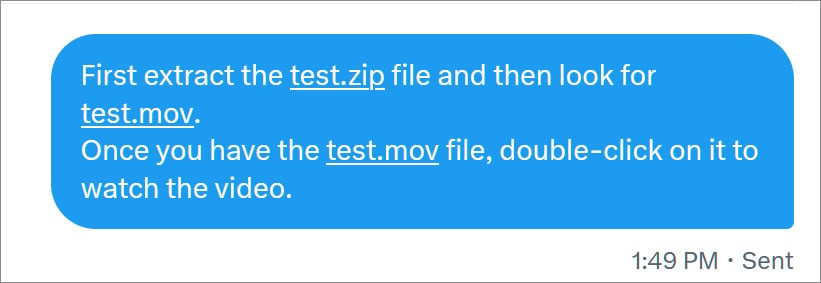
Другими словами, теперь они будут автоматически преобразовываться в URL рядом платформ и приложений. Чем это плохо? Представьте, что ваш собеседник отправляет вам на одной из площадок инструкции, в которых упоминаются файлы в форматах .zip и .mov. Теперь соцсети и мессенджеры будут преобразовывать их в ссылки. Пример приводит BleepingComputer в случае с Twitter:


Есть немалый шанс, что пользователь попытается кликнуть на таких преобразованных URL и в результате пройдёт на сайт, который может принадлежать злоумышленникам. Вектор фишинг-атаки или установки вредоноса в систему потенциальной жертвы очевиден, что и вызвало беспокойство экспертов.

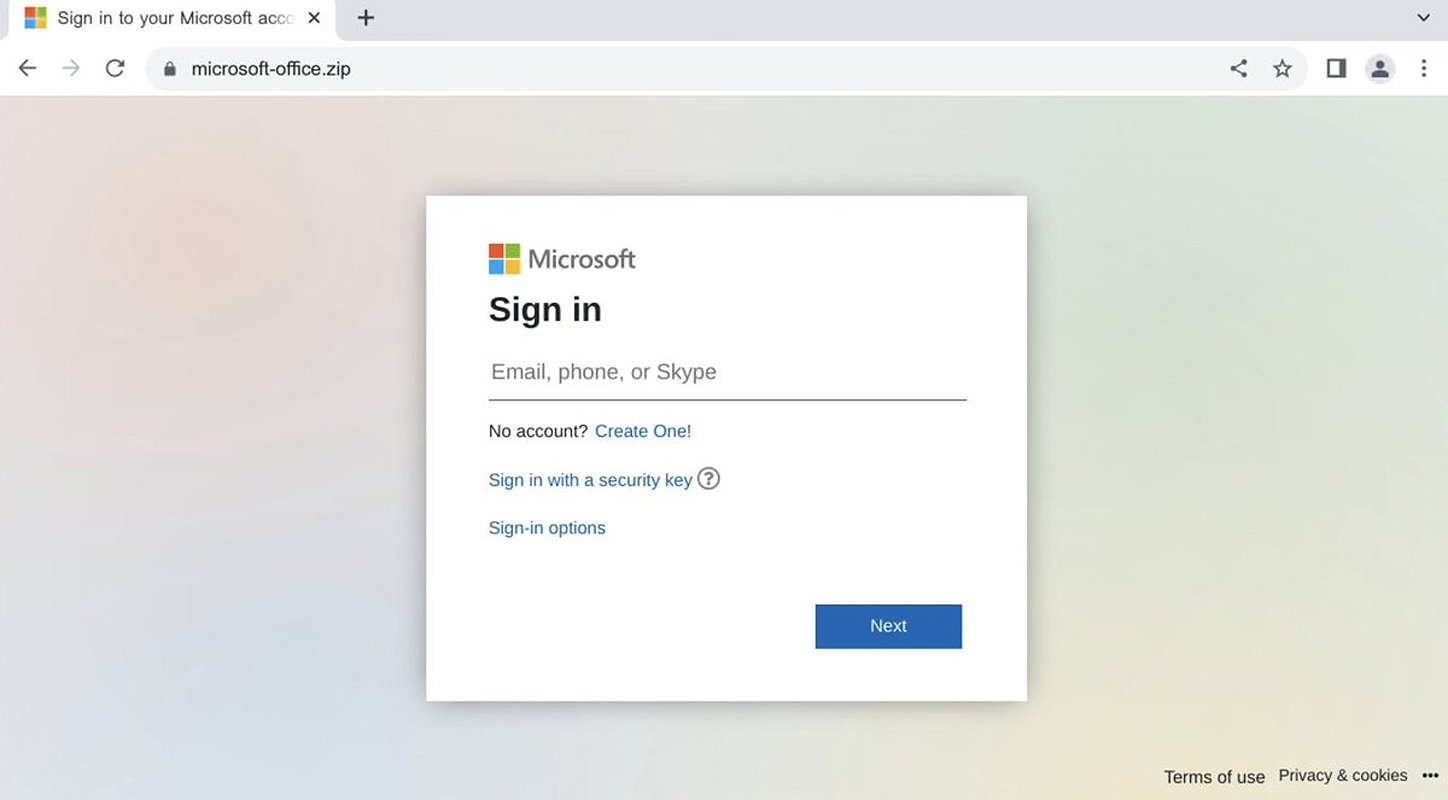
Особенно это опасно в случае с корпоративными компьютерами, когда сотрудники пренебрегают базовыми правилами кибербезопасности. Причём один из таких вредоносных доменов уже есть: исследователи из Silent Push Labs привели в пример microsoft-office[.]zip, который пытается выкрасть учётные данные от Microsoft-аккаунтов.

Подпишитесь на новости

Сдайся и получи награду: что адвокат Бух предлагал мнимому главе LockBit

«Известия» опубликовали расследование о переговорах американского адвоката Аркадия Буха с человеком, выдававшим себя за предполагаемого руководителя LockBit Дмитрия Хорошева. По версии издания, юрист предлагал собеседнику сдаться властям США и разделить награду за его поимку. Бух это отрицает.

В материале «Известий» говорится, что анонимный источник передал редакции видеозаписи разговоров. Сам источник утверждает, что назвался Хорошевым, чтобы получить ответы адвоката.

За информацию, позволяющую установить местонахождение Хорошева или добиться его задержания, американские власти предлагают до $10 млн. По интерпретации опубликованных записей, Бух обсуждал вариант, при котором две трети награды достались бы собеседнику, а треть — адвокату.

Издание также описывает предложения встретиться на нейтральной территории или организовать разговор с ФБР через Zoom.

Опрошенный «Известиями» американский адвокат поставил под сомнение правовую основу выплаты разыскиваемому награды за собственную явку и указал на возможный конфликт интересов.

Бух заявил редакции, что не подталкивает доверителей к сделкам: он обязан объяснять доступные стратегии, а решение принимает клиент. Предложение делить награду он отверг, назвав такую практику недопустимой.

В итоге перед нами спор о содержании переговоров с человеком под вымышленной личностью. Громкий сюжет есть; подтвержденного вывода, что адвокат продает клиентов ФБР, опубликованный материал сам по себе не устанавливает.

RSS: Новости на портале Anti-Malware.ru