



Авторы BPFDoor запустили более незаметную версию Linux-вредоноса

Авторы BPFDoor запустили более незаметную версию Linux-вредоноса

Авторы BPFDoor запустили более незаметную версию Linux-вредоноса

На ландшафте киберугроз появилась новая версия Linux-вредоноса BPFDoor, в которой авторы реализовали более стойкое шифрование и обратное соединение (Reverse shell). Задача BPFDoor — проникнуть в систему жертвы и остаться там как можно дольше.

О заточенном под Linux вредоносе BPFDoor известно уже год, хотя его активность берёт начало аж в 2017 году. В мае 2022-го мы писали, что этот зловред использует давнюю уязвимость в Solaris для получения root.

BPFDoor получил своё имя из-за использования модуля отбора пакетов Berkeley Packet Filter (BPF) для получения инструкций и обхода ограничений межсетевого экрана на входящий трафик.

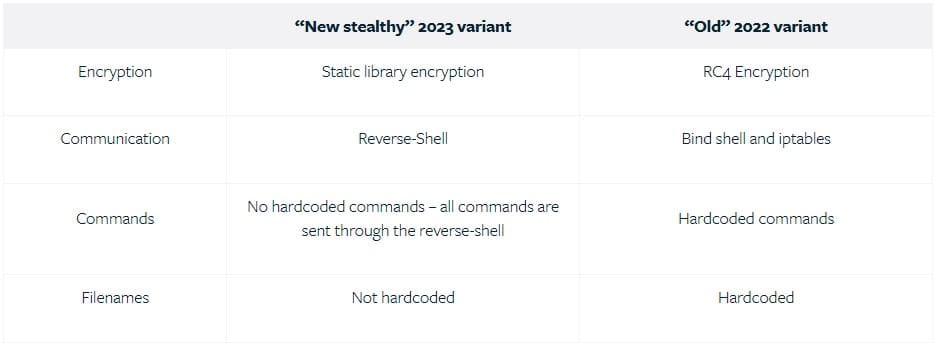
До 2022 года BPFDoor использовал RC4-шифрование, а для связи — bind shell и iptables. При этом команды и имена файлов были жёстко заданы в коде вредоносной программы. В новом варианте, обнаруженном экспертами Deep Instinct, уже есть шифрование статической библиотеки и обратная связь, а все команды отправляются соответствующим сервером (C2).


Благодаря нововведениям операторам BPFDoor удалось обеспечить более качественную обфускацию и, как следствие, незаметную работу вредоноса. Кроме того, убрав жёстко заданные в коде команды, авторы BPFDoor помогают ему уйти от детектирования антивирусными средствами.

Как отметили в Deep Instinct, последняя на данный момент версия трояна не распознаётся ни одним антивирусным движком на VirusTotal. Пока единственный способ «поймать» зловреда — обращать внимание на излишне подвижный трафик и мониторить логи.

Подпишитесь на новости

Объекты КИИ третьей категории переведут на российское ПО к 2036 году

Правительство утвердило порядок и сроки перехода субъектов критической информационной инфраструктуры на российское ПО на значимых объектах. Переход начнётся 1 декабря 2026 года. Базовый срок завершения — 1 сентября 2028 года, однако документ предусматривает основания для более позднего перехода.

Постановление № 1522 опубликовано 18 ноября и вступило в силу в тот же день. Для объектов третьей категории значимости установлен срок до 1 января 2036 года. По данным Минцифры, на них приходится около 92% значимых объектов КИИ.

Для первой и второй категорий сроки зависят в том числе от готовности необходимых программ и реализации особо значимых проектов (ОЗП). Если соответствующий ОЗП завершён до 1 марта 2028 года, предусмотрен переход до 1 января 2031 года. Если проект начат, но не завершён к этой дате, срок — до 1 января 2036 года. Постановление содержит и другие основания для переноса сроков.

В АРПП «Отечественный софт» считают, что документ поможет разработчикам планировать проекты и оценивать будущий спрос. При этом ассоциация намерена обсудить с регуляторами распределение потребностей и бюджетов заказчиков по отраслям, категориям ПО и срокам.

Среди других вопросов рассматриваются доступ разработчиков к сведениям о будущих закупках без раскрытия защищаемой информации, предотвращение дублирования готовых продуктов собственными разработками заказчиков и ответственность за срыв сроков перехода.

RSS: Новости на портале Anti-Malware.ru